Kubernetes: как устроен и как запустить кластер на VPS — пошаговая инструкция
Kubernetes — система оркестрации контейнеров, которая держит десятки сервисов живыми без ручного вмешательства. В этой статье из блога разберём архитектуру кластера, поймём, как развернуть Kubernetes на VPS шаг за шагом, сколько ресурсов и денег это стоит, какие ошибки допускают новички и когда оркестратор вообще не нужен. После прочтения вы будете готовы поднять первый кластер самостоятельно.

Коротко
- Kubernetes 1.31 — актуальная стабильная ветка на 2026 год
- kube-apiserver слушает порт 6443, kubelet — порт 10250
- минимум 2 vCPU и 2 ГБ RAM нужно на каждый control-plane узел
- etcd для отказоустойчивости разворачивают на 3 узлах (кворум)
- VPS под worker-ноду обходится от 190 ₽/мес
- managed control plane у части провайдеров стоит от 1500 ₽/мес отдельно
- по данным CNCF, 96% организаций используют или тестируют Kubernetes
Что такое Kubernetes простыми словами
Kubernetes — это оркестратор контейнеров: программа, которая запускает контейнеры на серверах, следит за их состоянием и сама перезапускает упавшие, распределяет нагрузку между узлами и добавляет ресурсы, когда трафика становится больше. Вместо того чтобы вручную заходить на каждый сервер и командовать docker run, вы описываете желаемое состояние приложения, а Kubernetes поддерживает его сам. Сокращение K8s расшифровывается просто: между буквами K и s в слове Kubernetes стоят 8 букв, отсюда и цифра в названии.
Разница с обычным Docker-контейнером в масштабе управления. Один контейнер Docker — это изолированный процесс на одной машине, который вы запускаете и останавливаете вручную. В Kubernetes минимальная единица — под (pod): группа из одного или нескольких контейнеров, которые всегда живут вместе на одном узле и делят сеть и диск. Поды кластер сам распределяет по серверам, следит за их количеством и переносит на другой узел при сбое.
Проект появился в компании Google в 2014 году на основе внутренней системы Borg, которой Google управляла своими сервисами много лет. В 2015 году Google передала Kubernetes независимому фонду CNCF (Cloud Native Computing Foundation), после чего разработку продолжило открытое сообщество. По данным CNCF, 96% организаций сегодня используют или тестируют Kubernetes — это фактический стандарт для запуска контейнеров в продакшене.
Коротко, зачем нужен Kubernetes:
- Автоматически перезапускает упавшие контейнеры без участия человека
- Распределяет поды между узлами кластера и балансирует нагрузку
- Масштабирует приложение при росте трафика и сворачивает лишние ресурсы при его падении
- Хранит конфигурацию как код, поэтому развёртывание повторяется предсказуемо
Если вы уже прикидываете, где поднять первый кластер, посмотреть тарифы VPS для Kubernetes — разумный первый шаг перед переходом к архитектуре кластера.
Архитектура Kubernetes: из чего состоит кластер
Кластер делится на две части: control plane (управляющий слой) и worker-ноды (рабочие узлы). Control plane решает, где запустить контейнеры, хранит состояние кластера и следит, чтобы реальность совпадала с описанием в манифестах. Worker-ноды выполняют задачи: скачивают образы и держат поды запущенными. На каждый control-plane узел закладывайте минимум 2 vCPU и 2 ГБ RAM, иначе хранилище начнёт отваливаться по таймаутам.
Все обращения снаружи идут в kube-apiserver на порт 6443 — это единственная точка входа, через неё работают и утилита kubectl, и внутренние компоненты. Состояние хранит etcd, распределённая база ключ-значение; для отказоустойчивости её разворачивают на 3 узлах, чтобы кворум сохранялся при потере одного. В Kubernetes 1.31 связку дополняют kube-scheduler (подбирает узел для нового пода) и kube-controller-manager (следит за числом реплик и состоянием объектов).
Каждый под получает собственный внутренний IP из отдельной подсети — например 10.244.0.0/16, её задают флагом --pod-network-cidr при инициализации. Подсеть нужна, чтобы адреса подов не пересекались с адресами ваших VPS: поды ходят друг к другу напрямую через CNI-плагин (Container Network Interface), а наружу выходят через NAT на узле. Чем внутренний адрес отличается от публичного, разберите в статье про белый и серый IP.
На стороне worker-ноды работают три компонента:
kubelet— агент узла, слушает порт 10250 и поднимает поды по заданию от apiserver;kube-proxy— раздаёт правила iptables или IPVS, чтобы трафик на сервис попадал в нужный под;containerd1.7 — container runtime, который непосредственно запускает контейнеры вместо устаревшего Docker-слоя.

Как развернуть Kubernetes на VPS: пошаговая инструкция
Kubernetes 1.31 остаётся актуальной стабильной веткой, поэтому все команды ниже рассчитаны на неё. Для тестового кластера хватит трёх виртуальных серверов: одного control-plane узла и двух worker-нод. На каждый control-plane узел выделяйте минимум 2 vCPU и 2 ГБ RAM — с меньшими ресурсами kubeadm init откажется стартовать. Если планируете отказоустойчивость, etcd разворачивают сразу на 3 узлах для кворума, но для первого запуска достаточно одной ноды. Подходящий VPS под worker-ноду обойдётся от 190 ₽/мес.
Все шаги выполняются на Ubuntu через SSH с правами root или через sudo. Сначала настраивают control-plane узел, затем подключают worker-ноды.
- Обновите пакеты на всех узлах:
apt update && apt upgrade -y. - Отключите swap, иначе kubelet не запустится:
swapoff -aи уберите строку со swap из/etc/fstab. - Установите контейнерную среду containerd:
apt install -y containerd, затем сгенерируйте конфиг командойcontainerd config default > /etc/containerd/config.tomlи перезапустите службу. - Подключите репозиторий Kubernetes и установите пакеты версии 1.31:
kubeadm,kubeletиkubectlчерезapt install -y kubelet kubeadm kubectl, закрепив версию флагомapt-mark hold. - На control-plane узле инициализируйте кластер:
kubeadm init --pod-network-cidr=10.244.0.0/16. Команда откроет порт6443, на котором будет слушать kube-apiserver. - Настройте доступ через kubectl: скопируйте файл конфигурации в
~/.kube/configкомандамиmkdir -p ~/.kubeиcp /etc/kubernetes/admin.conf ~/.kube/config. - Установите CNI-плагин (Container Network Interface) Flannel для сетевого взаимодействия подов:
kubectl apply -f kube-flannel.yml. - Подключите worker-ноды: скопируйте с control-plane узла команду вида
kubeadm join <IP>:6443 --token ..., которую вывел шаг 5, и выполните её на каждой worker-ноде. Порт10250при этом использует kubelet для связи с control-plane. - Проверьте результат на control-plane узле командой
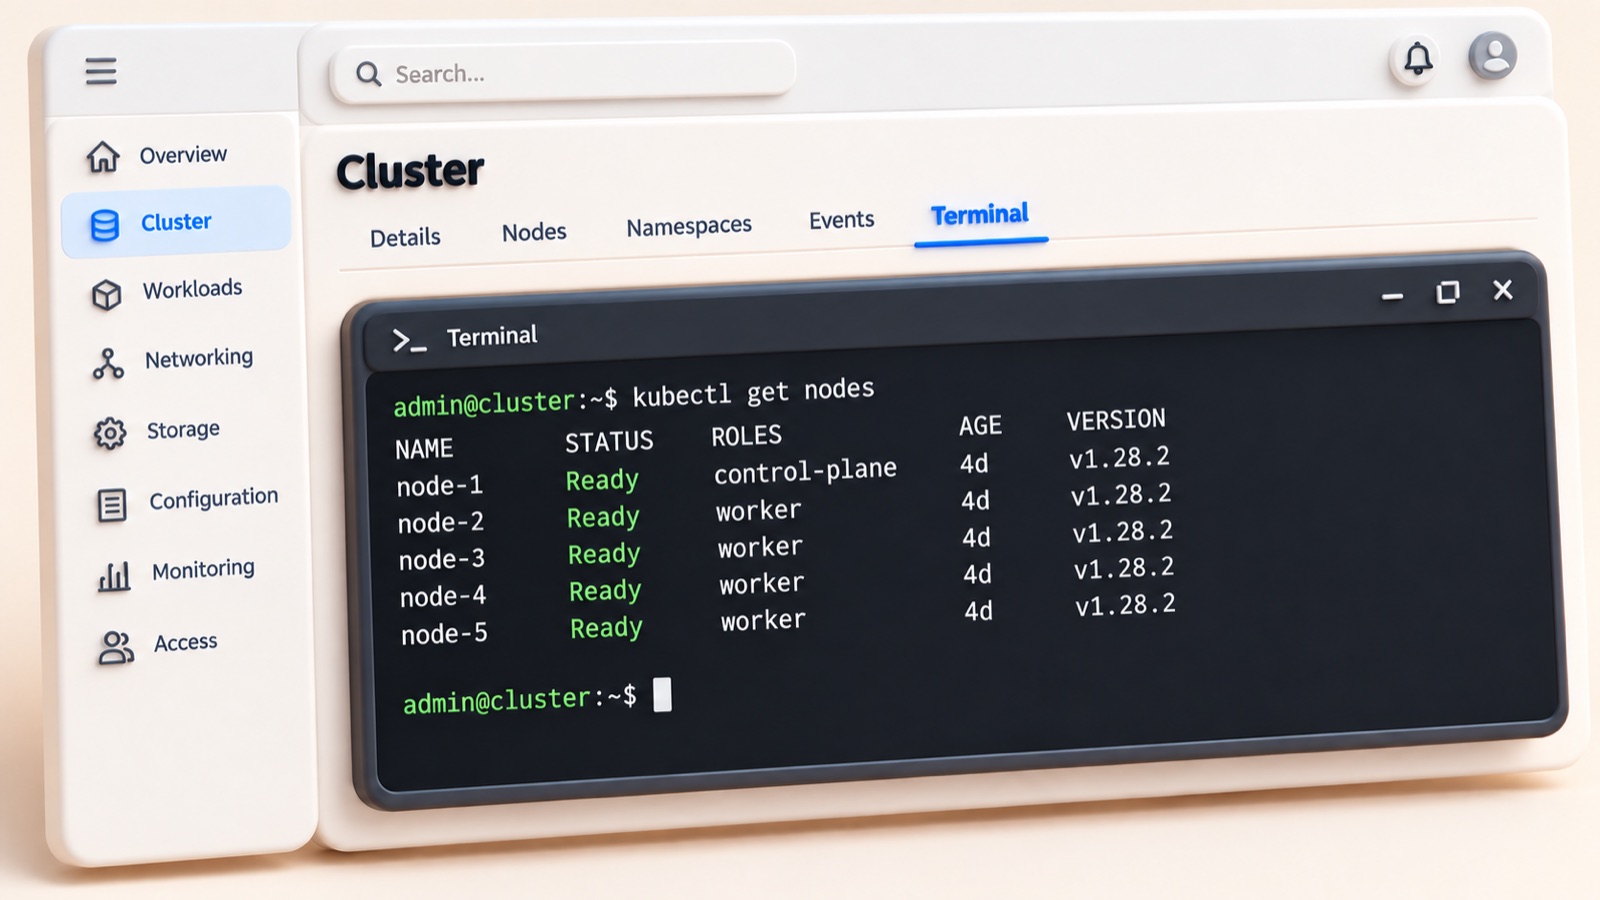
kubectl get nodes— все ноды должны быть в статусеReady.
Сколько стоит Kubernetes: ресурсы и тарифы
Kubernetes сам по себе бесплатен — платите вы за серверы, на которых работает кластер. Расходы складываются из двух частей: control plane, который управляет кластером, и worker-узлов, где крутятся ваши приложения. Чем больше нагрузка и требования к отказоустойчивости, тем больше узлов и ресурсов понадобится.
Минимальный тестовый кластер уживается на одном VPS с 2 vCPU и 2 ГБ RAM — этого хватит, чтобы запустить kube-apiserver и проверить базовые команды kubectl. Для production такой конфигурации мало: kube-apiserver слушает порт 6443, kubelet на каждом узле — порт 10250, и под нагрузкой этим процессам нужен запас по памяти. Отдельная статья расходов — etcd, хранилище состояния кластера: для кворума его разворачивают на 3 узлах, и это увеличивает счёт.
Ниже — ориентировочные требования по уровням: тест, рабочий кластер и production с отказоустойчивостью.
| Уровень | Control plane | Worker-узел | Диск | Цена VPS в месяц |
|---|---|---|---|---|
| Минимум (тест) | 1 узел, 2 vCPU / 2 ГБ RAM | 1 узел, 1 vCPU / 1 ГБ RAM | 20 ГБ SSD | от 190 ₽ |
| Рекомендуемый | 1 узел, 2 vCPU / 4 ГБ RAM | 2 узла, 2 vCPU / 4 ГБ RAM | 40 ГБ SSD | от 790 ₽ |
| Production (HA) | 3 узла etcd, 4 vCPU / 8 ГБ RAM каждый | 3+ узла, 4 vCPU / 8 ГБ RAM | 80 ГБ SSD | от 2990 ₽ |
| Managed control plane | обслуживает провайдер | от 190 ₽ за узел | по тарифу | от 1500 ₽ отдельно |
По данным CNCF, 96% организаций уже используют или тестируют Kubernetes — но для небольшого проекта переплачивать за production-конфигурацию с первого дня не нужно. Начните с рекомендуемого уровня на 2-3 узлах и масштабируйте по мере роста нагрузки. Если не хотите администрировать control plane и etcd самостоятельно, доплата за managed-вариант часто окупается сэкономленным временем. Прежде чем арендовать серверы под кластер, сравните тарифы VPS для Kubernetes.
Типичные ошибки при настройке Kubernetes
Большинство проблем с кластером возникают не из-за сложности Kubernetes, а из-за нескольких стандартных недосмотров при подготовке серверов. Чаще всего встречаются включённый swap, закрытые порты в firewall, нехватка памяти на control-plane узле, пересечение Pod CIDR с сетью хоста и etcd без кворума.
Не отключён swap
Версия 1.31 требует отключённый swap по умолчанию, поэтому при включённом swap kubelet не запустится. Отключите его командой swapoff -a и уберите из /etc/fstab.
Закрыты порты в firewall
Без открытых портов узлы не смогут обмениваться данными. Откройте в firewall порты 6443 (kube-apiserver), 10250 (kubelet) и диапазон 2379-2380 для etcd.
Нехватка памяти на control-plane узле (OOM)
Control-plane узел с минимальным объёмом памяти работает нестабильно под нагрузкой: когда RAM не хватает, ядро Linux принудительно завершает процессы через OOM (Out Of Memory, «нехватка памяти») — обычно первым падает kube-apiserver или etcd, и кластер перестаёт отвечать на команды. Выделите на каждый control-plane узел минимум 2 vCPU и 2 ГБ RAM, а при увеличении числа подов сразу закладывайте запас по памяти.
Pod CIDR пересекается с сетью хоста
Если подсеть для подов (Pod CIDR, диапазон адресов внутри кластера) пересекается с сетью самого хоста или провайдера, трафик между узлами теряется, а сервисы становятся недоступны друг для друга без явных ошибок в логах. Проверьте, что Pod CIDR не пересекается с сетью хостинга, прежде чем инициализировать кластер.
etcd без кворума
Отказоустойчивость etcd держится на кворуме. Используйте 3 узла — так кворум сохраняется при падении одного из них.
Перед первым развёртыванием в первую очередь проверьте swap, открытые порты и диапазон Pod CIDR, а для control-plane заложите запас по памяти.
Kubernetes или альтернативы: Docker Swarm, Nomad, обычный VPS
Kubernetes окупается, когда сервисов десятки и им нужно автоматическое восстановление. Цена — постоянная эксплуатация: минимум 2 vCPU (виртуальных ядра) и 2 ГБ RAM (оперативной памяти) на каждый control-plane узел, etcd на 3 узлах ради кворума, открытый порт 6443 и регулярные обновления. По данным CNCF (Cloud Native Computing Foundation), 96% организаций используют или тестируют Kubernetes, но это не значит, что он нужен вашему проекту.
Docker Swarm живёт внутри самого Docker: кластер поднимается командой docker swarm init за пару минут, а манифесты — те же compose-файлы, что уже лежат в репозитории. На практике Swarm комфортен примерно до 10 узлов, дальше растут задержки балансировки и ломаются плавные обновления сервисов. Nomad ставится одним бинарником nomad, запускается как nomad agent -dev и умеет гонять не только контейнеры, но и обычные процессы или JAR-файлы.
Самый дешёвый путь — один VPS от 190 ₽/мес и docker compose up -d: сайт, база и кэш уживаются на 2 ГБ RAM без оркестратора вообще. Перед выбором любого кластера разберитесь, как узлы общаются между собой — изучите сетевые протоколы, иначе отладка overlay-сети съест несколько дней.
| Решение | Порог входа | Узлов на практике | Эксплуатация | Старт |
|---|---|---|---|---|
| VPS + Docker Compose | 1–2 часа | 1 | Ручная, без отказоустойчивости | от 190 ₽/мес |
| Docker Swarm | 1 день | до 10 | Простая: те же compose-файлы | от 380 ₽/мес (2 VPS) |
| Nomad | 2–3 дня | 50+ | Средняя: 1 бинарник, Consul для поиска сервисов | от 570 ₽/мес |
| Kubernetes 1.31 | 2–4 недели | 100+ | Высокая: etcd, права доступа, обновления | от 1500 ₽/мес за managed control plane |

Кому Kubernetes не подходит и что выбрать вместо
Если приложение состоит из 1–3 контейнеров, оркестратор для него — лишняя нагрузка. Только на управляющий уровень уйдёт минимум 2 vCPU и 2 ГБ RAM на узел, а для отказоустойчивости etcd потребуется уже 3 сервера. Для интернет-магазина или блога это неоправданные расходы на инфраструктуру, которую некому обслуживать.
У Kubernetes есть порог входа по команде: в проде его поддерживают минимум 3 инженера, знающих kubectl, сеть подов и обновления версий (актуальна ветка 1.31). Один администратор физически не успевает следить за портами kube-apiserver (6443) и kubelet (10250), логами и падениями подов ночью. По данным CNCF, 96% организаций используют или тестируют Kubernetes, но это в основном компании с отдельной DevOps-командой, а не соло-разработчики.
Для небольшого проекта разумнее взять обычный VPS и docker-compose.yml: развёртывание занимает часы, а не недели, и не требует управляющих узлов вообще. Такой сервер обходится от 190 ₽/мес, а managed control plane у провайдеров добавил бы ещё от 1500 ₽/мес без реальной пользы при таком масштабе. Разница в стоимости и трудозатратах становится особенно заметной, когда сравниваешь конкретные тарифы.
- Меньше 3 инженеров в команде — Kubernetes не потянуть в проде.
- 1–3 контейнера — хватит
docker-compose.ymlна одном VPS. - Нет отдельного DevOps-бюджета — оркестратор добавит расходы без выгоды.
- Растущая нагрузка и десятки сервисов — тогда переход на Kubernetes оправдан.
Перед выбором тарифа под VPS с Docker Compose стоит свериться с параметрами хостинга: сравнить тарифы VPS.
Частые вопросы
Что такое Kubernetes простыми словами?
Чем Kubernetes отличается от Docker?
Можно ли запустить Kubernetes на одном сервере?
Сколько серверов нужно для кластера Kubernetes?
Что такое под (pod) в Kubernetes?
Нужен ли Kubernetes для маленького проекта?
Сколько стоит содержать кластер Kubernetes?
Какие есть альтернативы Kubernetes?
Как обновить версию Kubernetes без простоя?
Что делать, если под не запускается и висит в CrashLoopBackOff?
Проверьте себя
- Версии kubeadm, kubelet и kubectl совпадают между собой
- Swap отключён на всех узлах командой swapoff -a
- Порты 6443, 2379–2380 и 10250–10252 открыты между узлами
- CNI-плагин выбран и подсеть подов не пересекается с сетью хоста
- Ресурсы control plane посчитаны отдельно от worker-нод
- Настроено резервное копирование etcd
- Для поддержки кластера в проде выделено не меньше 3 инженеров
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.