Протокол в сети: что это такое и как узнать, какой протокол использует сервер
Протокол — это набор правил, по которым устройства обмениваются данными в сети: от загрузки сайта по HTTPS до подключения к серверу по SSH. В этой статье из блога разберём, чем отличаются TCP и UDP, какие порты используют популярные протоколы и как за пять минут проверить, какие протоколы работают на вашем VPS. Заодно покажем, где искать ошибки и какой протокол выбрать для конкретной задачи.
Коротко
- SSH по умолчанию работает на порту 22
- HTTPS использует порт 443 поверх TLS 1.3
- Модель OSI состоит из 7 уровней, стек TCP/IP — из 4
- HTTP/3 передаёт данные через QUIC поверх UDP, а не TCP
- FTP использует два порта: 21 для команд и 20 для данных
- Минимальный размер заголовка TCP — 20 байт
- DNS-запросы обычно идут по UDP на порт 53
Что такое протокол простыми словами
Представьте двух людей на телефонной линии, которые говорят на разных языках: звук идёт, а смысла нет. Протокол — это общий язык для компьютеров, набор правил обмена данными. Ещё ближе аналогия с почтой: адрес пишут в отведённом поле, индекс — в своём, иначе письмо вернётся отправителю.
Формально протокол — это соглашение о том, как упаковать данные, в каком порядке их передать и что делать при потере. Правила описаны в открытых документах RFC (Request for Comments — «запрос комментариев»), поэтому сервер на Linux и ноутбук на Windows понимают друг друга без доработок и переводчиков.
У любого протокола есть три обязательных признака:
- Формат данных — жёсткая структура заголовка. У TCP (Transmission Control Protocol) минимальный заголовок занимает 20 байт.
- Порядок передачи — кто начинает разговор и чем отвечает вторая сторона. Клиент
SSH(Secure Shell) стучится на порт 22 и ждёт ключ сервера. - Обработка ошибок — что делать с потерянным пакетом: переслать заново или пропустить и продолжить.
Таких протоколов сотни, и каждый решает свою задачу: HTTP отдаёт страницы, FTP передаёт файлы, DNS (Domain Name System) превращает имя сайта в числовой адрес сервера через порт 53, SMTP (Simple Mail Transfer Protocol) отправляет почту.
Как работает передача данных: модель OSI и стек TCP/IP
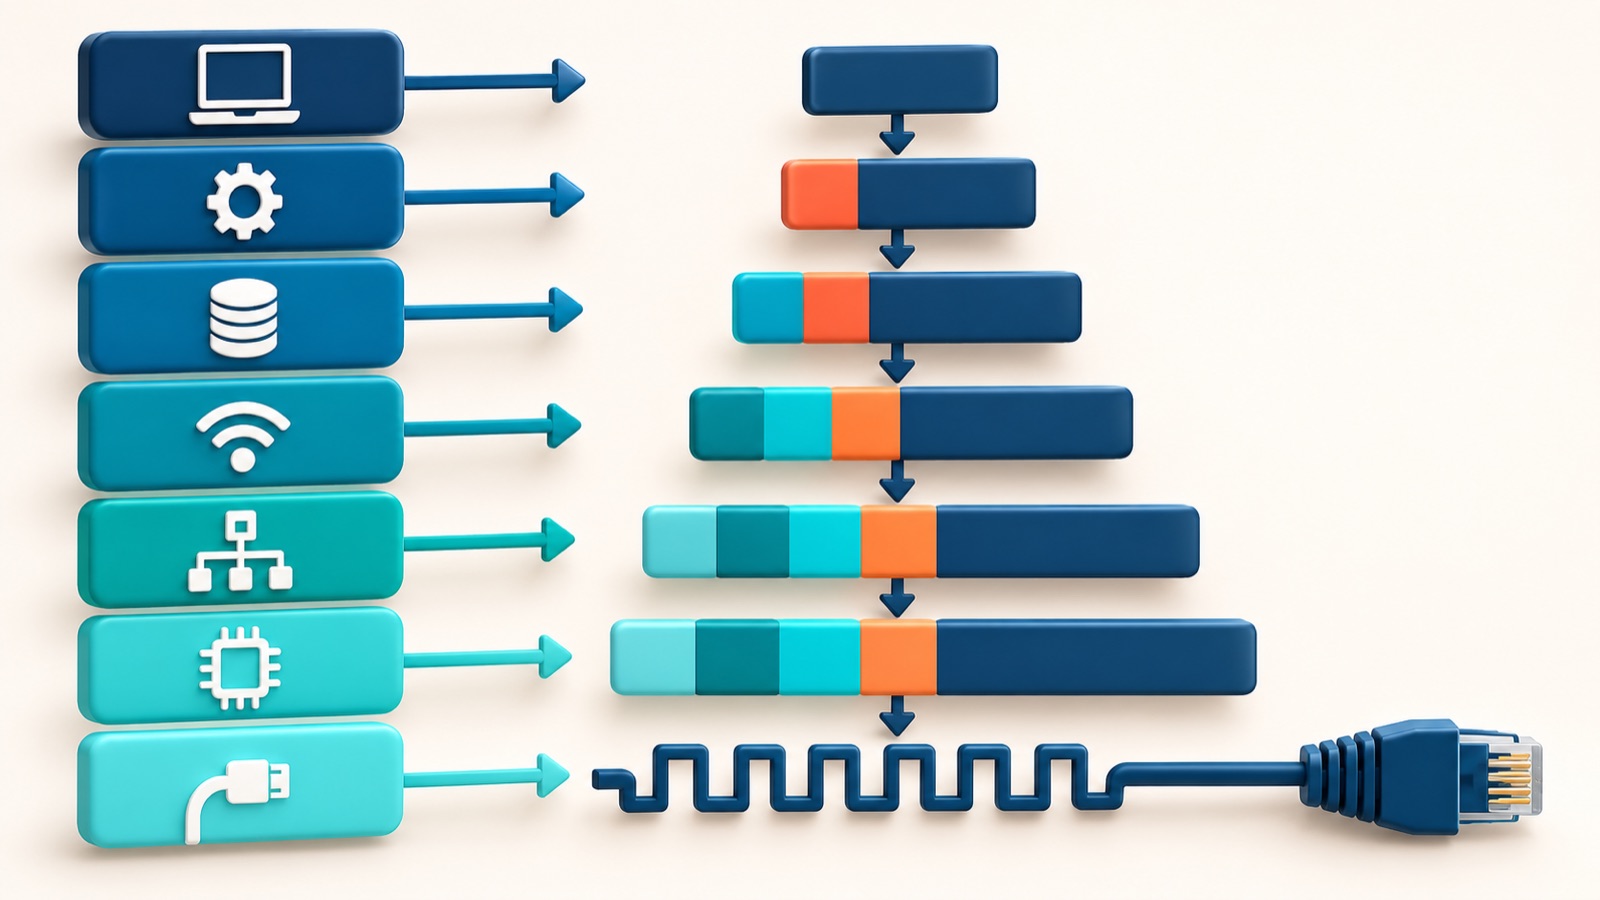
Когда вы открываете сайт, данные проходят путь по уровням сети. На каждом уровне к данным добавляется свой заголовок — это называется инкапсуляцией. Обратный процесс на стороне получателя называется декапсуляцией: заголовки снимаются по очереди, пока не останутся исходные данные приложения.
Классическая модель OSI (Open Systems Interconnection, «взаимодействие открытых систем») описывает 7 уровней: физический, канальный, сетевой, транспортный, сеансовый, представления и прикладной. На практике серверы работают со стеком TCP/IP из 4 уровней: сетевой интерфейс, межсетевой (IP), транспортный (TCP или UDP) и прикладной, где живут HTTP, SSH и DNS.
У каждого протокола транспортного и межсетевого уровня есть свой заголовок с адресами и служебными полями. Минимальный размер заголовка TCP — 20 байт, заголовка IP — тоже 20 байт. Итоговый пакет с данными приложения устроен как матрёшка: снаружи заголовок IP, внутри заголовок TCP, а внутри уже сами данные, например HTTP-запрос.
Путь пакета от приложения до сетевого кабеля выглядит так:
- Приложение формирует данные — например, HTTP-запрос к серверу
- Транспортный уровень добавляет заголовок TCP или UDP с портом назначения
- Межсетевой уровень добавляет заголовок IP с адресом сервера
- Уровень сетевого интерфейса упаковывает пакет в кадр и передаёт его по кабелю или Wi-Fi
Если после смены настроек сайт перестал открываться, стоит проверить, не потерялась ли доступность сервера на уровне сети — для этого пригодится подобрать VPS с гарантированной сетевой доступностью.
Какие протоколы чаще всего работают на сервере: TCP, UDP, HTTP, FTP, SSH, DNS
Каждый сервис на сервере привязан к своему протоколу и порту, поэтому разобраться в них проще, чем кажется. Протокол определяет правила обмена данными, а порт — «дверь», через которую эти данные заходят. Транспортным уровнем для большинства сервисов служит либо TCP (проверяет доставку каждого пакета), либо UDP (отправляет данные без подтверждения, но быстрее).
Веб-сервер работает по HTTP на порту 80 и по защищённой версии HTTPS на порту 443 поверх шифрования TLS 1.3. Для удалённого управления используется SSH на порту 22, для передачи файлов — FTP, который занимает сразу два порта: 21 для команд и 20 для данных. Почтовые серверы принимают исходящую почту по SMTP на порту 25, а система доменных имён DNS отвечает на запросы по UDP на порту 53, потому что для короткого запроса-ответа проверка доставки не нужна.
Минимальный размер заголовка TCP — 20 байт, и именно эти байты обеспечивают надёжность соединения: подтверждение получения, повторную отправку потерянных пакетов и контроль порядка. Версия HTTP влияет на скорость загрузки страниц: HTTP/1.1 открывает соединение на каждый запрос, HTTP/2 мультиплексирует их в одном соединении, а HTTP/3 вообще отказывается от TCP и передаёт данные через протокол QUIC поверх UDP.
| Протокол | Порт по умолчанию | Транспорт | Версия/особенность |
|---|---|---|---|
| HTTP | 80 | TCP | HTTP/1.1 |
| HTTPS | 443 | TCP | HTTP/2, TLS 1.3 |
| HTTP/3 | 443 | UDP (QUIC) | HTTP/3 |
| SSH | 22 | TCP | SSH-2 |
| FTP | 21 / 20 | TCP | команды / данные |
| DNS | 53 | UDP | резолвинг доменов |
| SMTP | 25 | TCP | отправка почты |
Если не уверены, какие протоколы и порты нужны именно вашему проекту, подберите тариф хостинга с нужной конфигурацией.
Как проверить, какие протоколы использует ваш сервер: пошаговая инструкция
Список активных протоколов и открытых портов проверяют прямо на сервере через терминал. Для этого нужен доступ по протоколу SSH (Secure Shell) и базовые команды Linux — процедура занимает 10–15 минут. Ниже — 8 шагов от подключения до проверки DNS (Domain Name System).
Перед началом убедитесь, что терминал использует кодировку UTF-8 — иначе вывод команд с русскими комментариями отобразится нечитаемыми символами. Если сервер только что арендован и вы не уверены, какие параметры подключения указывать, изучите условия аренды VPS.
- Подключитесь к серверу по SSH:
ssh root@ip_адрес -p 22. Порт22— стандартный для SSH, логинrootиспользуется на большинстве VPS (Virtual Private Server) по умолчанию. - Введите пароль или подтвердите вход по SSH-ключу — после этого откроется командная строка сервера.
- Выполните команду
ss -tulnp, которая покажет все прослушиваемые порты и связанные с ними процессы за 1–2 секунды. - Разберите вывод по столбцам:
Proto— протокол (TCP или UDP),Local Address— IP-адрес и порт сервера,State— статус соединения, напримерLISTENдля открытых портов. - Проверьте конкретный порт вручную командой
telnet ip_адрес 80— если соединение установится, порт 80 (HTTP) открыт и отвечает. - Запустите сканирование
nmap -sV ip_адрес, чтобы определить версии служб на всех открытых портах — сканирование занимает от 5 до 30 секунд в зависимости от количества портов. - Проверьте правила брандмауэра командой
ufw status— она покажет, какие порты разрешены, а какие заблокированы для входящих соединений. - Проверьте работу DNS через
nslookup example.com— команда отправит запрос на порт 53 и покажет, какой IP-адрес возвращает сервер имён.
Если после проверки видите незнакомые открытые порты или процессы, это повод закрыть их через файрвол — риск несанкционированного доступа снижается сразу после применения правил ufw.

Сколько стоит поддержка протоколов и от чего зависят настройки
Сами протоколы бесплатны — это открытые стандарты. Платить приходится за инфраструктуру, которая нужна для их работы: выделенные IP-адреса, сертификаты и лимиты тарифа. Например, пассивный режим FTP (File Transfer Protocol) требует отдельного диапазона портов для передачи данных, и часть хостеров берёт доплату за выделенный IP, чтобы такие подключения не путались с другими клиентами на том же сервере.
Второй пункт расходов — время и деньги на сертификат для HTTPS. Бесплатный сертификат Let’s Encrypt выпускается автоматически за 5 минут и продлевается без участия человека. Платный сертификат уровня EV (Extended Validation) требует ручной проверки компании и занимает от 1 до 3 дней, зато повышает доверие к сайту в глазах пользователей и партнёров.
Третий фактор — ограничения тарифа. На части тарифов VPS (Virtual Private Server) действует лимит на число одновременно открытых портов, и это напрямую влияет на то, сколько протоколов и сервисов вы можете запустить параллельно. Выделенный сервер снимает это ограничение и держит нагрузку на сеть стабильнее, чем виртуальный, где ресурсы делятся между соседями.
- Пассивный FTP — доплата за выделенный IP на части тарифов
- Let’s Encrypt — бесплатно, выпуск от 5 минут
- EV-сертификат — платно, выпуск 1–3 дня
- VPS — лимит открытых портов на некоторых тарифах
- Выделенный сервер — нагрузка на сеть ниже и стабильнее
Перед выбором тарифа проверьте лимиты по портам и наличие выделенного IP в описании — от этого зависит, какие протоколы заработают без доплат. Разобраться в вариантах тарифов и их отличиях поможет подборка ответов на частые вопросы о VPS.
Частые ошибки при настройке протоколов и как их избежать
Настройка протоколов кажется рутиной, но именно здесь новички теряют доступ к серверу или открывают его для атак. Чаще всего встречаются закрытый в firewall порт, устаревшие версии TLS, путаница TCP и UDP и отсутствие проверки TTL после смены IP-адреса.
Сервис запущен, но порт закрыт в firewall
Например, SSH настроен на порту 22, а правило доступа для него не добавлено — подключение просто зависает без ответа. Проверяйте правила командой iptables -L или ufw status сразу после установки сервиса.
Устаревший TLS 1.0 или TLS 1.1
Для HTTPS на порту 443 используются старые версии протокола вместо TLS 1.3, а они содержат известные уязвимости и не поддерживаются современными браузерами по умолчанию. Отключите их в конфигурации веб-сервера и оставьте только TLS 1.3 и, при необходимости, TLS 1.2.
Путаница TCP и UDP в правилах firewall
Часть игр работает по UDP, а правило для игрового сервера открывают только для TCP — сервер виден в списке, но подключение не устанавливается. Открывайте порт для того протокола, который реально использует сервис.
Не проверен TTL DNS-записи после смены IP
Если TTL (Time To Live) стоит 86400 секунд (24 часа), пользователи будут попадать на старый адрес до суток. Предотвратить это можно заранее:
- перед миграцией снижайте TTL за 1–2 дня, чтобы изменения разошлись быстро;
- после смены IP проверяйте резолвинг DNS-запроса на порту
53черезdigилиnslookup.
Первым делом сверяйте правила firewall с портами и протоколами запущенных сервисов, а перед сменой IP заранее снижайте TTL. Если разбираться с этим самостоятельно не хочется, закажите настройку сервера у специалиста.
TCP или UDP, HTTP/2 или HTTP/3: что выбрать
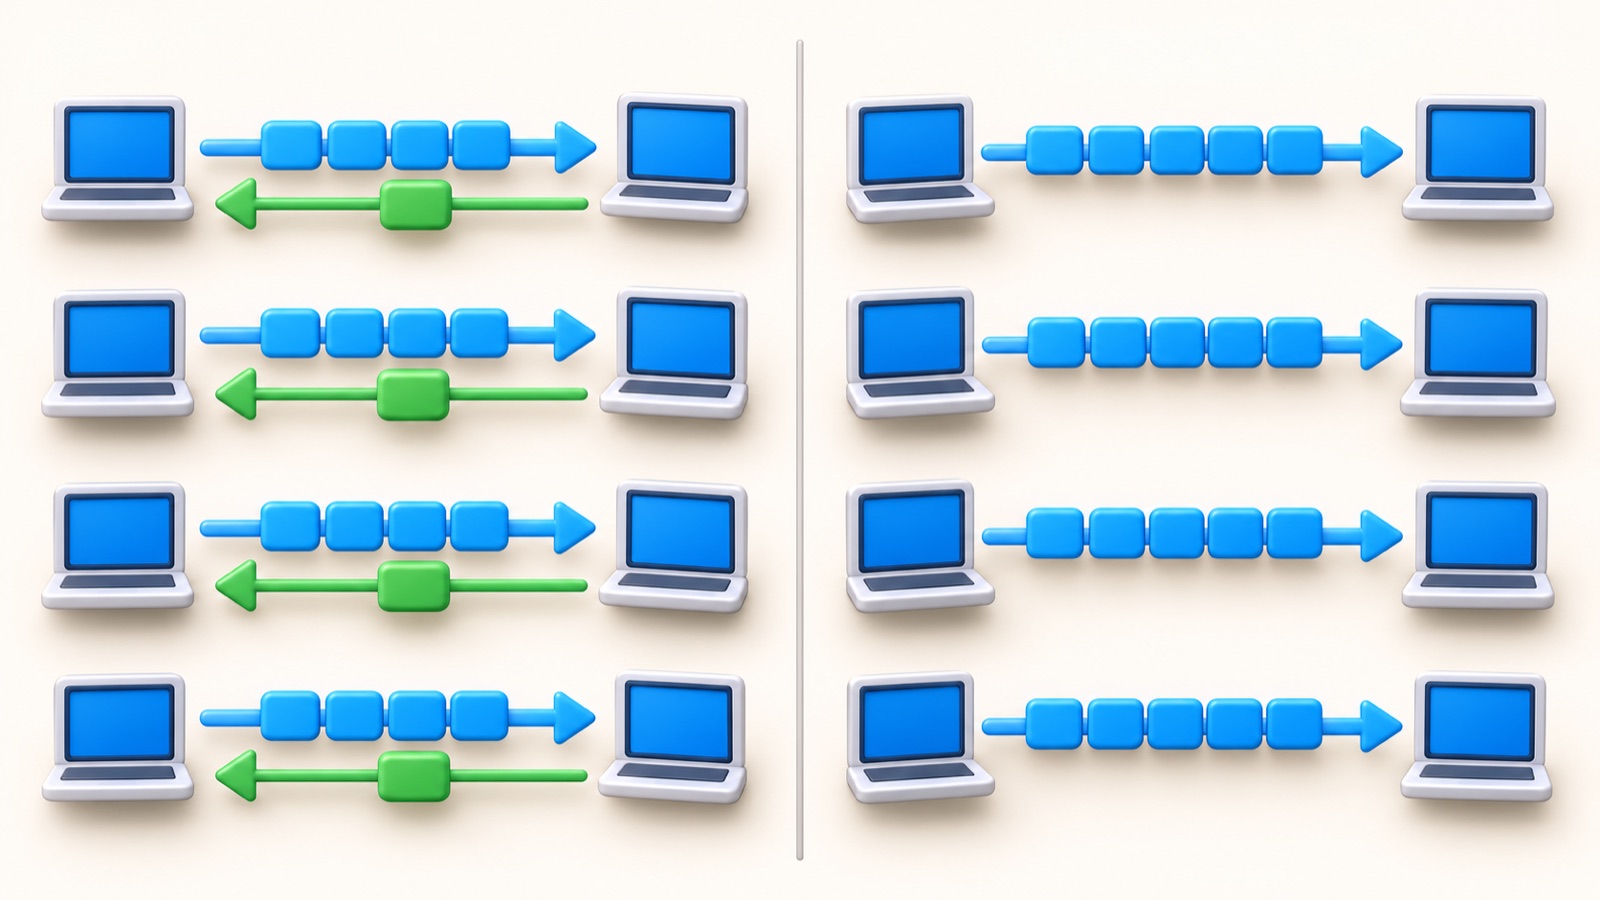
TCP (Transmission Control Protocol) гарантирует доставку каждого пакета и восстанавливает порядок данных, поэтому подходит для загрузки файлов и работы сайтов. UDP (User Datagram Protocol) не проверяет доставку и не пересылает потерянные пакеты повторно, зато работает быстрее. Разница хорошо видна на примерах: видеозвонок использует UDP, потому что потеря 1–2 кадров из 30 в секунду незаметна, а задержка в 500 мс уже мешает разговору. DNS-запросы тоже идут по UDP на порт 53, ведь короткий запрос проще отправить заново, чем ждать подтверждения каждого пакета.
С версиями HTTP похожая логика выбора. HTTP/2 передаёт несколько запросов через одно TCP-соединение — это называется мультиплексированием, оно ускоряет загрузку страниц с десятками картинок и скриптов. HTTP/3 идёт дальше и работает через QUIC поверх UDP вместо TCP, поэтому меньше страдает от потери пакетов в мобильных сетях: одно медленное соединение Wi-Fi не тормозит остальные запросы. На стабильном проводном канале разница между HTTP/2 и HTTP/3 обычно не превышает 50–100 мс.
Похожий выбор возникает и с передачей файлов: FTP использует два отдельных порта — 21 для команд и 20 для данных — и передаёт всё в открытом виде, а SFTP шифрует соединение и работает через один порт. Настроить безопасное подключение можно по инструкции: подключитесь к серверу через FileZilla по SFTP.
- TCP — для сайтов, почты, передачи файлов, где важна точность.
- UDP — для видеозвонков, стриминга и DNS, где важна скорость.
- HTTP/2 — надёжный вариант для большинства сайтов уже сегодня.
- HTTP/3 — выбор для мобильной аудитории и высоких задержек сети.
Если сомневаетесь, какой протокол включить на своём сервере, задайте вопрос специалистам: получите консультацию по настройке VPS.
Когда разбираться в протоколах не обязательно
Если сайт работает на shared-хостинге, провайдер уже настроил базовые протоколы за вас. HTTPS с TLS 1.3 на порту 443 подключается автоматически при выпуске сертификата в панели, SSH на порту 22 открыт с готовыми параметрами доступа, а DNS-запросы на порту 53 обрабатывает встроенный сервер имён. Вам остаётся указать домен и нажать пару кнопок.
Панель управления хостингом обычно сама создаёт нужные записи DNS: A-запись для IP-адреса, MX для почты, TXT для подтверждения домена. Менять что-то вручную стоит только при переезде на другой DNS-сервер, например при настройке через Яндекс — как это сделать, описано в статье про настройку DNS в Яндексе.
Для простого сайта-визитки или блога с посещаемостью до нескольких тысяч человек в сутки провайдер полностью закрывает вопрос протоколов. Вникать в детали TCP, UDP или различия HTTP/2 и HTTP/3 нужно только когда стандартных настроек не хватает.
- Сайт работает на shared-хостинге без своего сервера
- Сертификат HTTPS выпускается и продлевается автоматически
- DNS-записи создаются мастером в панели, а не вручную
- Трафик небольшой, и нет задач по ускорению через HTTP/3
- Нет доступа по SSH к серверу и нет задачи его настраивать
В этих случаях протоколы можно оставить на совести провайдера и заняться содержимым сайта.
Частые вопросы
Что такое протокол простыми словами
Чем протокол отличается от порта
Какой протокол использует HTTP: TCP или UDP
Что такое TCP/IP простыми словами
Зачем нужен протокол HTTPS если есть HTTP
Какой порт использует SSH по умолчанию
Что такое UDP и чем он отличается от TCP
Как узнать, какой протокол использует сайт
Что такое DNS-протокол
Какой протокол быстрее: HTTP/2 или HTTP/3
Нужно ли обычному пользователю разбираться в сетевых протоколах
Что делать если сервер не отвечает по протоколу
Проверьте себя
- Проверили, какой протокол использует нужный сервис — TCP или UDP
- Убедились, что порт открыт командой ss -tulnp
- Настроили firewall (ufw или iptables) под нужные порты
- Проверили версию TLS для HTTPS — не ниже 1.2
- Убедились, что DNS-записи указывают на актуальный IP-адрес
- Сохранили список используемых портов и протоколов для документации
- Проверили логи сервера на ошибки подключения по протоколу
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.