Проброс портов: как настроить на роутере и сервере — инструкция для новичка
Проброс портов нужен, когда сервис в вашей сети должен быть доступен из интернета: игровой сервер, удалённый рабочий стол, домашний сайт. В материале из блога HostingFAQ разберём, как работает проброс портов, как настроить его на роутере и на VPS, какие порты открывают чаще всего и почему правило иногда не срабатывает.

Коротко
- Проброс портов (port forwarding) направляет входящее соединение с внешнего IP-адреса и порта на конкретное устройство в локальной сети или на другой сервер.
- Номера портов лежат в диапазоне от 0 до 65 535; порты 0–1023 считаются системными, для своих сервисов обычно берут порты выше 1024.
- Типичные порты: SSH — 22, HTTP — 80, HTTPS — 443, RDP — 3389, Minecraft Java — 25565.
- Правило проброса на роутере состоит из 4 параметров: протокол, внешний порт, внутренний IP-адрес и внутренний порт.
- Без белого внешнего IP-адреса проброс на домашнем роутере не заработает: за серым адресом (CGNAT) входящие соединения до вас не доходят.
- Настройка правила на роутере занимает обычно 5–10 минут, а проверять результат нужно из другой сети, например по мобильному интернету.
- На VPS проброс делают правилом DNAT в iptables и включают пересылку пакетов: net.ipv4.ip_forward=1.
Что такое проброс портов и зачем он нужен
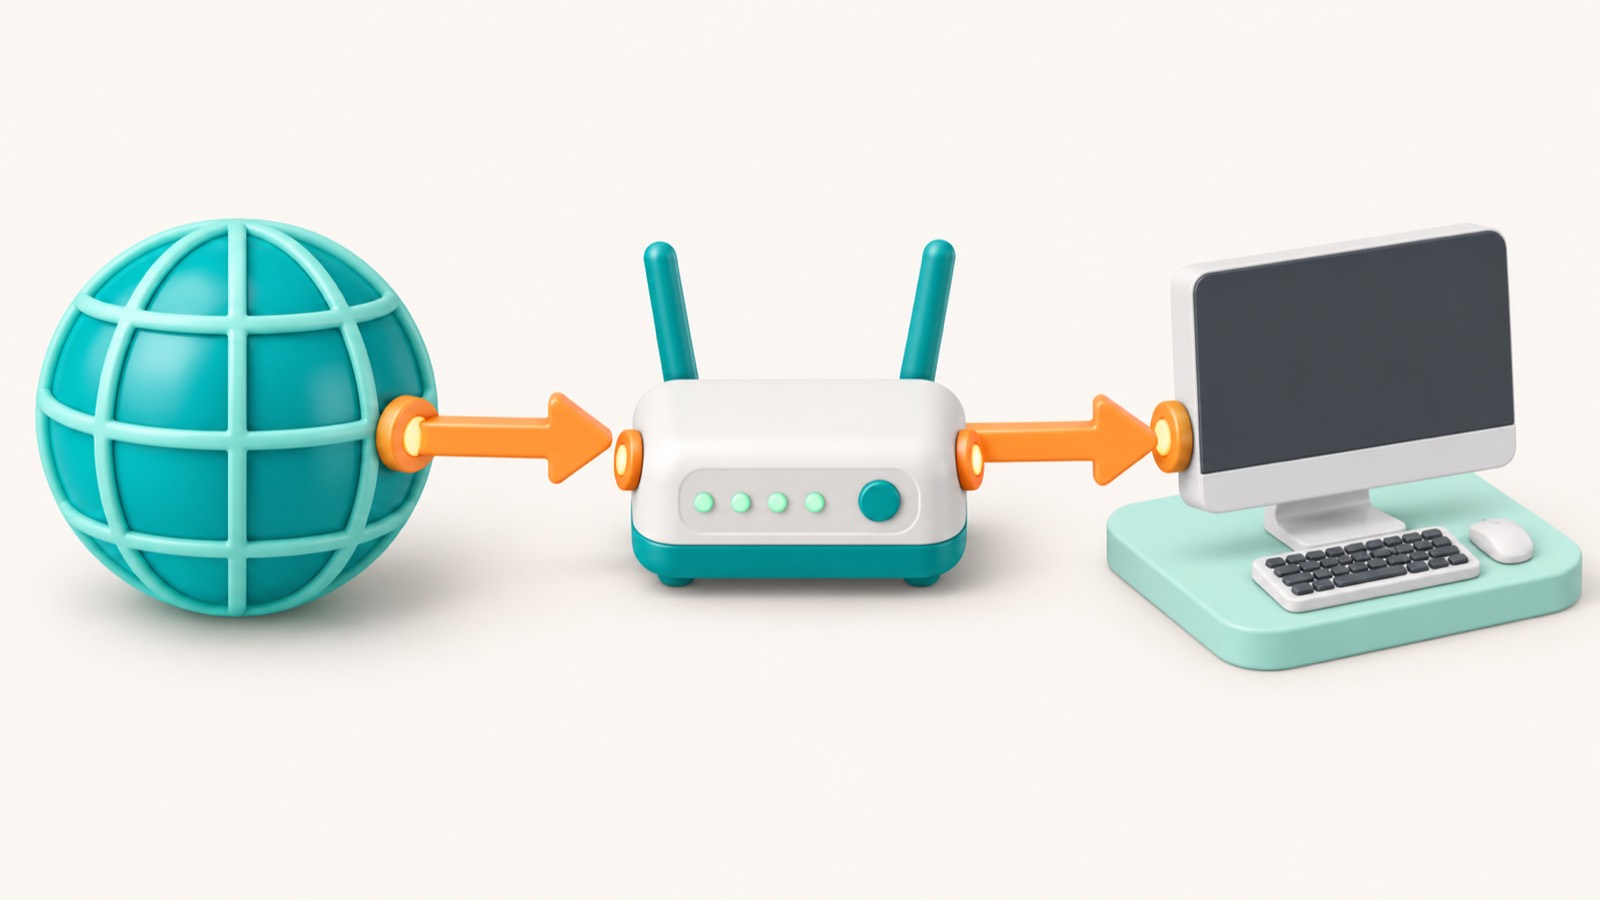
Проброс портов (англ. port forwarding) — правило на роутере или сервере, которое передаёт входящий трафик с внешнего IP-адреса и порта на внутренний IP-адрес и порт. Без такого правила роутер не знает, какому устройству в вашей сети адресован запрос из интернета, и отбрасывает его.
Представьте многоквартирный дом. IP-адрес (Internet Protocol) — это адрес дома, а порт — номер квартиры. Роутер работает как консьерж: проброс портов подсказывает ему, в какую квартиру нести посылку, пришедшую на конкретный номер.
Порт — это число от 0 до 65 535. Порты 0–1023 считаются системными, для своих сервисов обычно берут порты выше 1024.
Чаще всего проброс нужен для трёх задач:
- игровой сервер: Minecraft Java принимает подключения на порт
25565; - удалённый рабочий стол: RDP (Remote Desktop Protocol) использует порт
3389; - домашний сайт или NAS (сетевое хранилище): порты
80для HTTP и443для HTTPS.
У домашнего варианта есть минус: компьютер должен работать круглосуточно, а доступность зависит от провайдера и вашего роутера. Если сервис нужен постоянно, проще разобраться, как арендовать VPS — виртуальный сервер со своим внешним адресом.
Как работает проброс портов: NAT, внешний и внутренний порт
Домашние устройства живут в частной сети и получают адреса из зарезервированных диапазонов: 10.0.0.0/8, 172.16.0.0/12 и 192.168.0.0/16. В интернете такие адреса не маршрутизируются. Поэтому роутер использует NAT (Network Address Translation, трансляция сетевых адресов): он подменяет частные адреса устройств одним внешним IP-адресом провайдера и запоминает, какому устройству принадлежит каждое исходящее соединение.
Ответы на ваши запросы возвращаются сами, а вот входящее соединение «с улицы» роутер не понимает: он не знает, какому устройству оно адресовано, и отбрасывает его. Правило проброса портов (port forwarding) решает эту задачу: оно говорит роутеру, куда передавать трафик, пришедший на конкретный внешний порт. Для этого нужен белый внешний IP: за CGNAT провайдера входящие соединения до вашего роутера не доходят.
Разберём путь пакета на сквозном примере. Роутер имеет адрес 192.168.1.1, компьютер с игровым сервером Minecraft — 192.168.1.50. Игрок отправляет запрос на ваш внешний IP и порт 25565. Роутер находит правило, меняет адрес назначения на 192.168.1.50:25565 и передаёт пакет серверу. Ответ идёт обратной дорогой, и игрок видит только внешний адрес.
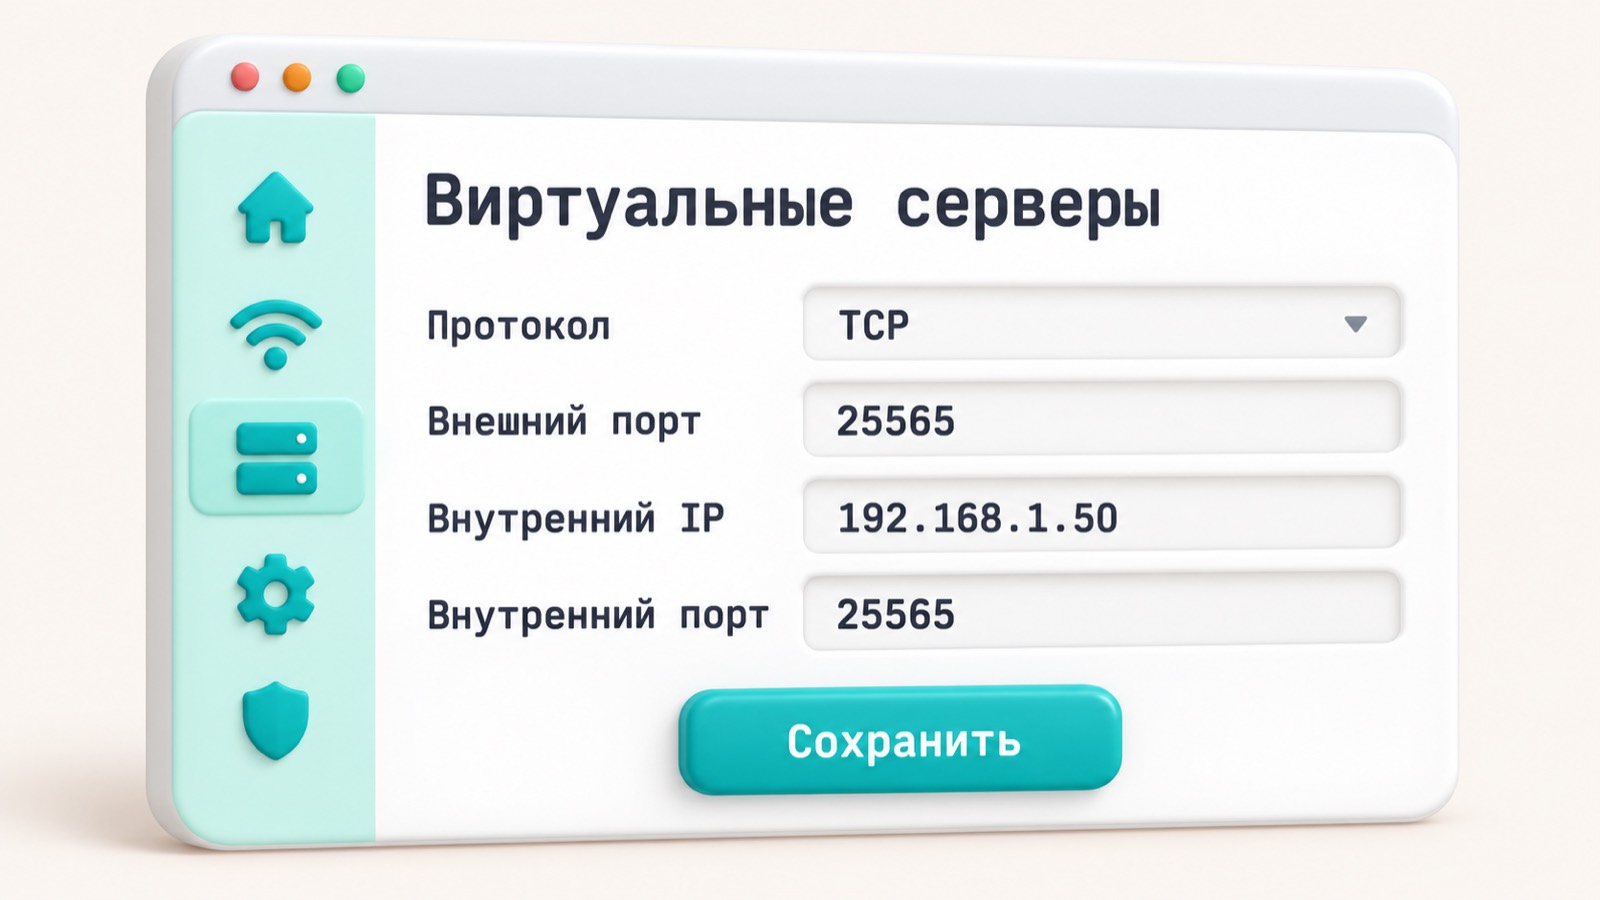
Правило на роутере состоит из 4 параметров:
- протокол: TCP, UDP или оба;
- внешний порт: например,
25565; - внутренний IP-адрес:
192.168.1.50; - внутренний порт: например,
25565.
Внешний и внутренний порты могут различаться: запросы на внешний порт 8080 можно направить на внутренний порт 80. Номера лежат в диапазоне от 0 до 65 535. Протокол выбирайте по сервису: TCP гарантирует доставку и порядок пакетов, UDP быстрее, но без подтверждений. Если сервис использует оба, создайте правило для двух протоколов.
Что подготовить перед настройкой проброса портов
Проброс портов работает, только если выполнены три условия. Если пропустить одно, правило на роутере создастся, но соединения из интернета до устройства не дойдут. Проверьте всё заранее.
Первое условие — белый внешний IP-адрес (Internet Protocol). Откройте веб-интерфейс роутера, обычно 192.168.1.1, и найдите адрес в строке WAN в статусе подключения. Затем откройте любой сервис проверки внешнего IP и сравните два адреса: если они совпадают, адрес белый. Если адрес в роутере из диапазонов 10.0.0.0/8, 172.16.0.0/12 или 192.168.0.0/16, он серый. Подробнее читайте про различие белого и серого IP-адреса, получение белого IP и внешний IP-адрес; если термин незнаком, начните с материала что такое IP-адрес.
Остальные два условия касаются устройства, на которое вы пробрасываете порт:
- Постоянный локальный адрес. Закрепите его резервированием в DHCP (Dynamic Host Configuration Protocol) роутера или задайте статический IP, например
192.168.1.50. Иначе после перезагрузки адрес сменится, и правило поведёт в пустоту. - Запущенный сервис. Программа должна слушать нужный порт, например
25565для Minecraft Java. Проверьте это командойnetstat -anв Windows илиss -tlnв Linux.
Как сделать проброс портов на роутере: пошаговая инструкция
Название разделов в интерфейсе зависит от модели роутера, но схема одна: вы создаёте правило из 4 параметров (протокол, внешний порт, внутренний IP-адрес и внутренний порт) и сохраняете его. Ниже разобран сквозной пример: роутер 192.168.1.1, компьютер с сервером Minecraft Java 192.168.1.50, порт 25565.
Перед началом убедитесь, что у вас белый внешний IP-адрес. За CGNAT (Carrier-Grade NAT, общий адрес провайдера) правило на домашнем роутере не сработает, сколько его ни настраивай.
Вся настройка занимает обычно 5–10 минут. Выполните 7 шагов по порядку:
- Откройте веб-интерфейс роутера: введите в адресную строку браузера
192.168.1.1или192.168.0.1и войдите с логином и паролем администратора (они часто указаны на наклейке на корпусе). - Закрепите за компьютером адрес
192.168.1.50: зарезервируйте его в DHCP (Dynamic Host Configuration Protocol) роутера по MAC-адресу компьютера или задайте статический IP в настройках сети. - Найдите раздел
Виртуальные серверы,Port ForwardingилиNAT. Название зависит от модели, ищите его в расширенных настройках. - Создайте правило: протокол
TCP, внешний порт25565, внутренний IP192.168.1.50, внутренний порт25565. - Сохраните правило и, если роутер просит, перезагрузите его.
- Разрешите порт
25565во входящих правилах брандмауэра операционной системы на компьютере с сервером. - Проверьте доступность из внешней сети: отключите Wi-Fi на телефоне и подключитесь к серверу через мобильный интернет по внешнему IP-адресу роутера.
Если проверка не прошла, сначала убедитесь, что сервер запущен и слушает порт 25565, а у компьютера по-прежнему адрес 192.168.1.50. Затем проверьте, что в правиле выбран верный протокол и нет опечаток в IP. Если всё верно, уточните у провайдера, выдан ли вам белый внешний IP: серый адрес — самая частая причина, по которой входящие соединения не доходят.
Проброс портов на VPS и в облаке: DNAT и iptables
На сервере проброс портов — это DNAT (Destination Network Address Translation, подмена адреса назначения). Правило перехватывает пакет, пришедший на внешний порт, и меняет адрес назначения на внутренний. Чтобы сервер передавал такие пакеты дальше, включите пересылку: добавьте в файл /etc/sysctl.conf строку net.ipv4.ip_forward=1 и примените её командой sysctl -p.
Само правило в iptables выглядит так: iptables -t nat -A PREROUTING -p tcp --dport 8080 -j DNAT --to-destination 10.0.0.5:80. Оно отправляет TCP-трафик с порта 8080 на узел 10.0.0.5, порт 80, из частного диапазона 10.0.0.0/8. Правило живёт только в памяти и пропадает после перезагрузки, пока вы не сохраните его отдельно, например через пакет iptables-persistent. Если вы только осваиваете сервер, начните с основ работы с Linux на сервере.
В облачных платформах вручную писать iptables обычно не нужно: правила DNAT создают в панели виртуального роутера, например в Timeweb Cloud. Вы указываете внешний порт, внутренний IP-адрес и внутренний порт, а платформа применяет правило сама.
Способ зависит от задачи:
- сервис внутри частной сети нужно открыть наружу — используйте DNAT на VPS (virtual private server, виртуальный выделенный сервер) или правило в панели облака;
- сервис стоит дома, а провайдер выдаёт серый адрес (CGNAT) — проброс на домашнем роутере не заработает;
- нужен публичный сайт или игровой сервер — проще выбрать VPS с белым IP-адресом и не пробрасывать ничего из дома.

Какие порты пробрасывают чаще всего
Порт — число от 0 до 65 535, по которому сервис на устройстве принимает соединения. Порты 0–1023 системные, а свои сервисы обычно запускают выше 1024. Чем TCP отличается от UDP, объясняет материал про сетевой протокол.
В таблице собраны семь портов, которые открывают чаще остальных. Для игрового сервера из нашего примера хватит одного правила: TCP, порт 25565, адрес 192.168.1.50. Как выбрать и сменить порт, читайте в статье про порт Minecraft.
| Сервис | Порт | Протокол | Безопасность |
|---|---|---|---|
| FTP (File Transfer Protocol) | 21 | TCP | Пароль идёт открытым текстом, лучше SFTP |
| SSH (Secure Shell) и SFTP | 22 | TCP | Входите по ключам, по возможности смените порт |
| HTTP | 80 | TCP | Трафик не шифруется, настройте переход на HTTPS |
| HTTPS | 443 | TCP | Нужен действующий сертификат |
| MySQL | 3306 | TCP | Наружу не открывайте |
| RDP (Remote Desktop Protocol) | 3389 | TCP/UDP | Напрямую в интернет не открывайте |
| Minecraft Java | 25565 | TCP | Включите белый список игроков в whitelist.json |
Порты 3306 и 3389 опасно открывать наружу: на них постоянно подбирают пароли, а взлом базы или рабочего стола открывает доступ ко всей сети. Базу держите во внутренней сети, а к компьютеру подключайтесь через VPN (Virtual Private Network). Как безопасно настроить доступ, описано в материале про удалённый рабочий стол. Для файлов используйте SFTP по порту 22, а клиент настройте по инструкции подключите FileZilla по FTP и SFTP.
Частые ошибки при пробросе портов и как их исправить
Правило проброса выглядит верным, а порт всё равно закрыт. Обычно причин пять: серый IP-адрес, смена локального адреса, брандмауэр, неверная проверка и перепутанный протокол. Проверяйте их по порядку.
Серый IP-адрес или CGNAT
CGNAT (Carrier-Grade NAT) — трансляция адресов на стороне провайдера. Если WAN-адрес роутера входит в частные диапазоны 10.0.0.0/8, 172.16.0.0/12 или 192.168.0.0/16, входящие соединения до вас не доходят. Решения на роутере нет: закажите у провайдера белый IP-адрес или используйте VPS.
У устройства сменился локальный адрес
Роутер выдал компьютеру новый адрес, и правило ведёт в пустоту. Закрепите адрес, например 192.168.1.50, через резервирование в DHCP роутера.
Порт закрыт брандмауэром ОС
Роутер передал пакет, но брандмауэр системы его отбросил. Создайте входящее правило для порта 25565 и нужного протокола.
Проверка из той же локальной сети
Многие роутеры не возвращают трафик на собственный внешний адрес изнутри сети. Проверяйте порт из другой сети, например через мобильный интернет.
Перепутан протокол TCP и UDP
Правило для TCP не пропускает UDP-трафик, и наоборот. Уточните протокол в документации сервиса или выберите вариант «TCP/UDP».
Важно: меняйте одну настройку за раз и проверяйте порт после каждой правки. Так вы сразу увидите, что помогло.
Если порт закрыт, идите по списку сверху вниз: сначала тип адреса, затем адрес устройства, брандмауэр, место проверки и протокол.
Безопасность и альтернативы: когда проброс портов не подходит
Открытый порт виден всему интернету. Боты постоянно сканируют адреса, находят доступные сервисы и подбирают пароли к ним. Снизьте риск: входите по SSH (Secure Shell) только по ключам, смените порт 22 на любой выше 1024, задайте пароль от 16 символов и разрешите доступ только с нужных IP-адресов.
Если защитить сервис нечем, выберите другой путь. Арендуйте VPS (виртуальный сервер) с белым IP-адресом: узнайте ответы о VPS и сравните условия. Для сайтов подключите Cloudflare, который скрывает адрес вашего сервера, — настройку разбирает статья про Cloudflare. Обратный прокси, например Nginx, принимает запросы на одном сервере и передаёт их на нужный внутренний сервис.
Проброс на домашнем роутере подходит не всем. Откажитесь от него в таких случаях:
- у вас серый IP за CGNAT (Carrier-Grade NAT) — входящие соединения не дойдут до роутера;
- сервис нужен круглосуточно, а домашний компьютер выключают;
- вы не можете следить за обновлениями и защищать сервис.
Частые вопросы
Что такое проброс портов простыми словами?
Для чего нужен проброс портов?
Как узнать, какой порт пробрасывать?
Почему проброс портов не работает?
Можно ли пробросить порты на сером IP?
Как проверить, открыт ли порт?
Чем отличаются TCP и UDP при пробросе?
Безопасно ли открывать порты на роутере?
Как пробросить порт на VPS?
Нужно ли менять внешний порт относительно внутреннего?
Проверьте себя
- У вас белый внешний IP-адрес, а не серый за CGNAT.
- Локальному устройству закреплён постоянный адрес, например 192.168.1.50.
- В правиле указаны верный протокол, внешний порт, внутренний IP и внутренний порт.
- Порт разрешён в брандмауэре операционной системы и сервис действительно слушает этот порт.
- Доступность проверена из внешней сети, а не из домашней.
- Лишние порты закрыты, а доступ к SSH и RDP защищён ключами или сложным паролем.
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.