Сертификат безопасности для сайта: как получить и установить HTTPS — инструкция для новичка
Сертификат безопасности для сайта включает защищённое соединение HTTPS и убирает из браузера предупреждение «Не защищено». В этой инструкции из блога HostingFAQ вы узнаете, как он работает, чем отличаются DV, OV и EV, как бесплатно выпустить и установить сертификат за 10–15 минут и что делать при типичных ошибках.

Коротко
- Сертификат безопасности включает HTTPS: данные между браузером и сайтом шифруются, а адрес открывается через порт 443 вместо порта 80
- Бесплатный сертификат Let's Encrypt действует 90 дней и продлевается автоматически, когда до конца срока остаётся меньше 30 дней
- Платные сертификаты бывают трёх типов: DV (проверка домена, выпуск за 5–15 минут), OV (проверка организации, 1–3 дня) и EV (расширенная проверка, до нескольких дней)
- Для личного сайта, блога и интернет-магазина с оплатой через платёжный шлюз обычно хватает DV-сертификата
- Установка на VPS занимает 7 шагов и около 15 минут: домен должен указывать на IP сервера, а порты 80 и 443 должны быть открыты
- Главные ошибки: истёкший срок, несовпадение домена, неполная цепочка сертификатов и «смешанное содержимое» с картинками по http://
- Современные браузеры и серверы используют TLS 1.2 и TLS 1.3; старые протоколы SSL 3.0 и TLS 1.0 отключены
Что такое сертификат безопасности для сайта
Сертификат безопасности — это цифровой файл, который подтверждает, что домен принадлежит владельцу сайта, и содержит открытый ключ для шифрования. Его выдаёт центр сертификации после проверки домена. Браузер сверяет файл с адресом сайта и только после этого включает защищённое соединение HTTPS (HyperText Transfer Protocol Secure).
В быту файл называют SSL-сертификатом. SSL (Secure Sockets Layer) — старое название: протоколы SSL 3.0 и TLS 1.0 устарели и отключены. Сейчас работает TLS (Transport Layer Security) версий 1.2 и 1.3 (RFC 8446), а слово «SSL» осталось по привычке. Ключ обычно RSA 2048 бит или ECDSA, а сам трафик шифруется симметрично, например алгоритмом AES-256.
HTTPS работает через порт 443, обычный HTTP — через порт 80. Если порты и протоколы для вас новы, разберитесь, что такое сетевой протокол. Домен, на который выпускается сертификат, настраивается у регистратора, и найдите в панели домена нужные записи заранее.
Отличить защищённый сайт от незащищённого можно за несколько секунд по трём признакам:
- С сертификатом: адрес начинается с
https://, слева от него стоит значок замка, соединение идёт через порт 443. - Без сертификата: адрес начинается с
http://, данные передаются открытым текстом через порт 80. - Если на HTTP-странице есть форма входа или оплаты, браузер показывает надпись «Не защищено», и посетитель часто закрывает вкладку.
Как работает сертификат безопасности и шифрование HTTPS
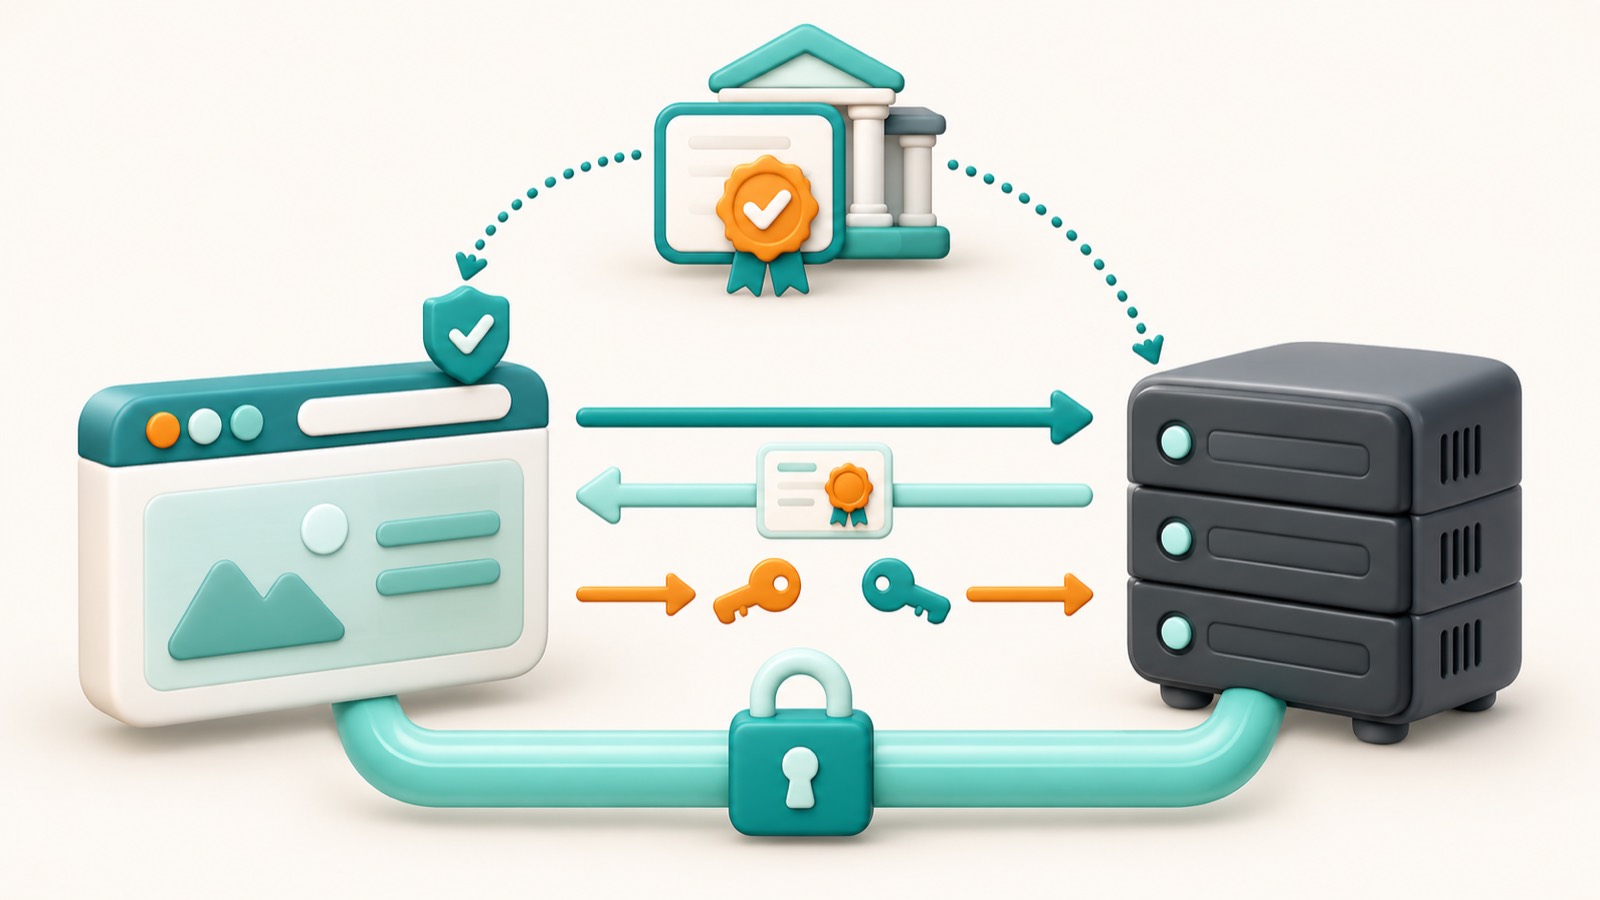
Когда вы открываете https://example.ru, браузер узнаёт IP-адрес сервера по домену и подключается к нему через порт 443. Обычный HTTP работает через порт 80. Браузер сообщает, какие версии протокола TLS (Transport Layer Security) он поддерживает. Сервер в ответ отдаёт сертификат: цифровой файл с открытым ключом, чаще всего RSA 2048 бит или ECDSA.
Браузер проверяет три вещи: подпись центра сертификации, срок действия и совпадение домена в сертификате с адресом в строке. Если всё в порядке, стороны договариваются об общем секретном ключе сеанса. В TLS 1.3 (RFC 8446) это занимает один обмен сообщениями, поэтому соединение устанавливается быстро. Протоколы SSL 3.0 и TLS 1.0 устарели, актуальны TLS 1.2 и TLS 1.3.
После этого весь трафик шифруется симметричным алгоритмом, например AES-256. Он работает быстрее асимметричного, а ключ знают только браузер и сервер. Тот, кто перехватит пакеты в общедоступной сети Wi-Fi, увидит набор бессмысленных байтов вместо паролей и данных форм. Часть этой работы может брать на себя внешний сервис, например Cloudflare.
Почему браузер доверяет подписи, которую видит впервые? Он опирается на цепочку доверия из трёх звеньев:
- Корневой сертификат — заранее встроен в браузер или операционную систему и подписывает сам себя.
- Промежуточный сертификат — выдан корневым и подписывает сертификаты доменов.
- Сертификат домена — выдан для
example.ruиwww.example.ru, его устанавливаете вы.
Браузер идёт по цепочке от сертификата домена к корневому. Если хотя бы одно звено отсутствует или просрочено, он показывает предупреждение. Посмотреть цепочку и срок действия можно командой openssl s_client -connect example.ru:443 -servername example.ru.
Как получить и установить сертификат безопасности на сайт: пошагово
Самый быстрый способ получить сертификат — бесплатный центр сертификации Let’s Encrypt. Сертификат действует 90 дней, а программа certbot продлевает его автоматически, когда до конца срока остаётся меньше 30 дней. Ниже пример для домена example.ru на VPS (виртуальном сервере) с Ubuntu и nginx.
Если вы пока без сервера, выберите VPS для сайта с root-доступом по SSH.
На виртуальном хостинге команды не нужны: откройте панель управления, перейдите в раздел «SSL» и включите Let’s Encrypt для домена. Выпуск обычно занимает от 5 до 30 минут, после чего останется включить редирект на HTTPS.
Для VPS выполните по порядку семь шагов, на всё уйдёт около 15 минут. Если команды терминала пока непривычны, сначала прочитайте основы Linux для сервера:
- Проверьте DNS (систему доменных имён): A-запись для
example.ruиwww.example.ruдолжна указывать на IP-адрес сервера. Сверьтесь командойdig +short example.ru. - Откройте порты 80 и 443:
sudo ufw allow 80/tcpиsudo ufw allow 443/tcp. Порт 80 нужен для проверки домена. Если порт недоступен снаружи, настройте проброс портов. - Установите certbot:
sudo apt update && sudo apt install certbot python3-certbot-nginx. - Выпустите сертификат:
sudo certbot --nginx -d example.ru -d www.example.ru. Укажите email, на него придут уведомления о сроке, и примите условия сервиса. - Включите редирект 301 с http на https: на вопрос certbot выберите пункт Redirect. Certbot сам добавит правило в конфигурацию nginx в
/etc/nginx/sites-enabled/. - Проверьте автопродление:
sudo certbot renew --dry-run. Команда ничего не меняет и показывает, сработает ли продление. - Откройте
https://example.ruв браузере и убедитесь, что есть значок замка. Затем выполнитеopenssl s_client -connect example.ru:443 -servername example.ru: в ответе видны цепочка сертификатов и срок действия.

Какие бывают сертификаты безопасности и сколько они стоят
Сертификаты различаются глубиной проверки и охватом доменов. Глубина проверки показывает, что центр сертификации проверяет перед выпуском: DV (Domain Validation) подтверждает только контроль над доменом, OV (Organization Validation) проверяет ещё и организацию, EV (Extended Validation) проверяет организацию по расширенной процедуре.
Охват определяет, сколько адресов закрывает один сертификат. Обычный сертификат защищает один домен, например example.ru и www.example.ru. Wildcard-сертификат *.example.ru закрывает все поддомены первого уровня, а поддомены второго уровня вроде a.b.example.ru не покрывает. Он нужен, если вы часто создаёте новые поддомены: создайте поддомен по инструкции, и отдельный сертификат для него не понадобится.
Мультидоменный сертификат SAN (Subject Alternative Name) объединяет в одном файле несколько разных доменов. Цены зависят от центра сертификации, поэтому в таблице даны диапазоны, а не точные суммы. Узнайте, какой VPS подойдёт для установки сертификата на собственный сервер.
| Тип | Что проверяют | Срок выпуска | Ориентир цены | Кому подходит |
|---|---|---|---|---|
| DV | Контроль над доменом | 5–15 минут | От нескольких сотен до нескольких тысяч ₽/год | Блог, личный сайт, магазин с платёжным шлюзом |
| OV | Домен и организацию | Обычно 1–3 дня | Заметно дороже DV | Сайт компании, сервисы с личным кабинетом |
| EV | Расширенная проверка организации | Обычно несколько дней | Заметно дороже DV, часто дороже OV | Крупный бизнес, финансовые сервисы |
| Wildcard | Домен (DV) или организацию (OV) | От 5 минут до нескольких дней | Дороже сертификата на один домен | Сайт с множеством поддоменов |
| SAN | Зависит от уровня проверки | От 5 минут до нескольких дней | Зависит от числа доменов | Несколько сайтов в одном сертификате |
| Let’s Encrypt | Контроль над доменом | Обычно несколько минут | Бесплатно, действует 90 дней | Большинство небольших сайтов |
Платные сертификаты обычно выпускают на 1 год.
Частые ошибки сертификата безопасности и что делать
Почти все проблемы с HTTPS (HyperText Transfer Protocol Secure) сводятся к шести случаям: истёк срок сертификата, домен не совпадает с сертификатом, цепочка неполная, на странице есть смешанное содержимое, браузер уходит в бесконечные редиректы или центр сертификации не проходит проверку домена. Каждую ошибку обычно исправляют за 5–15 минут.
Команды ниже написаны для сквозного примера: домен example.ru на VPS с Ubuntu и nginx. На виртуальном хостинге те же исправления делаются в панели управления, в разделе SSL.
Срок сертификата истёк
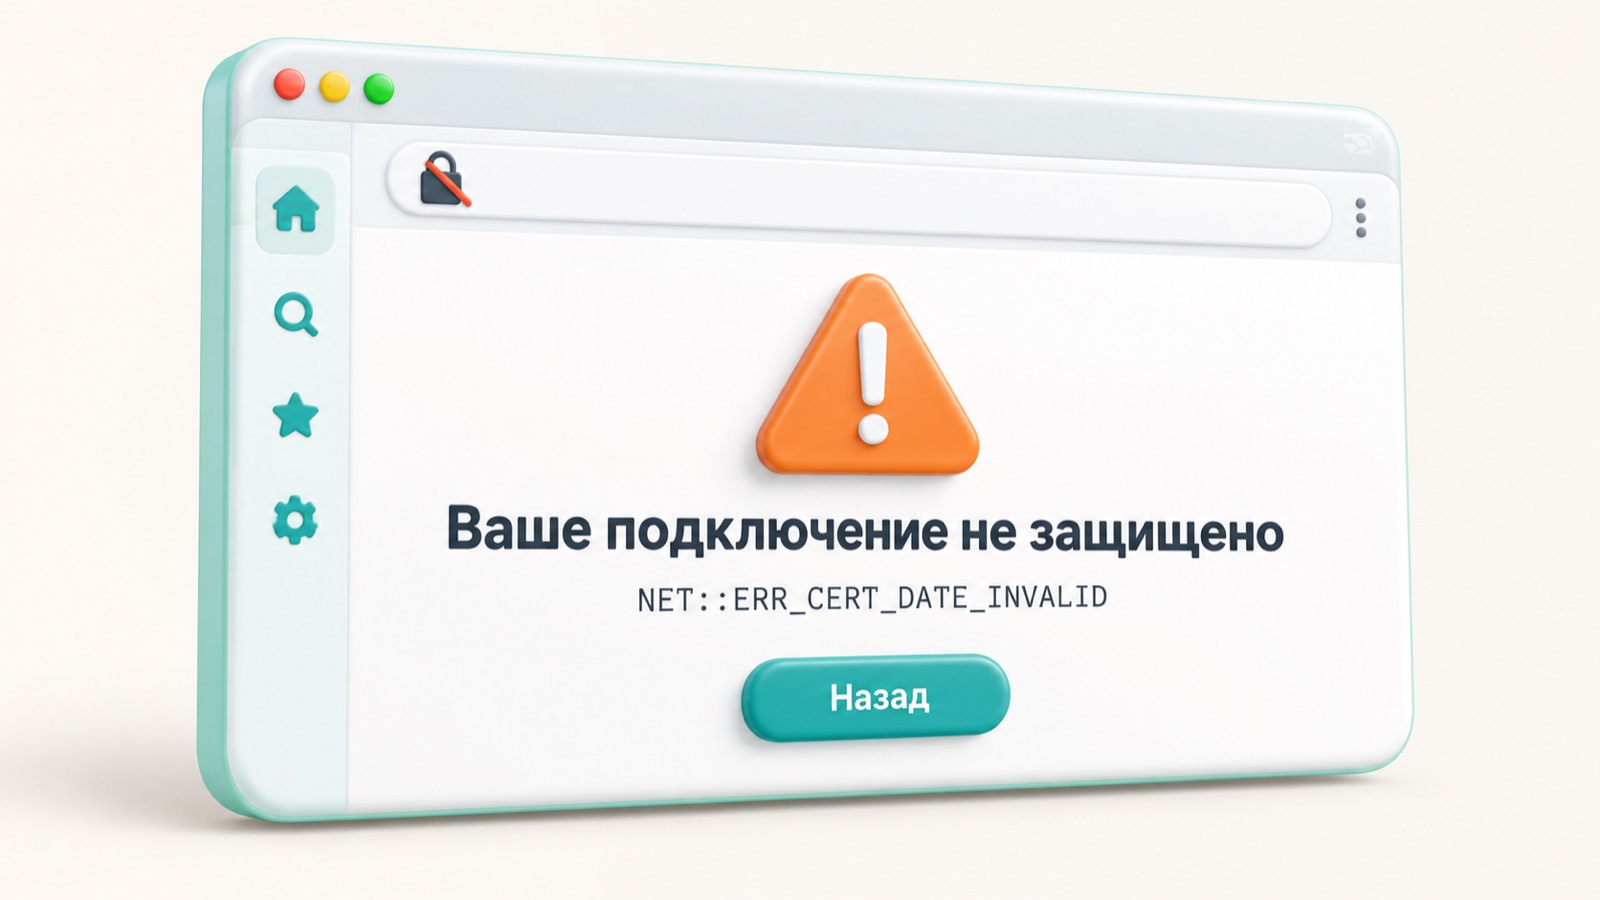
Браузер показывает NET::ERR_CERT_DATE_INVALID. Сертификат Let’s Encrypt действует 90 дней, а certbot продлевает его, когда остаётся меньше 30 дней. Перевыпустите сертификат командой sudo certbot renew и перезагрузите nginx: sudo systemctl reload nginx. Чтобы понять, почему продление не сработало, выполните sudo certbot renew --dry-run и проверьте таймер командой systemctl list-timers | grep certbot.
Домен не совпадает с сертификатом
Ошибка ERR_CERT_COMMON_NAME_INVALID появляется, когда сертификат выпущен на example.ru, а сайт открыт как www.example.ru или с поддомена. Перевыпустите сертификат со всеми нужными именами: sudo certbot --nginx -d example.ru -d www.example.ru. Для всех поддоменов первого уровня нужен wildcard *.example.ru, его проверка идёт через TXT-запись в DNS (DNS-01).
Неполная цепочка сертификатов
На компьютере сайт открывается, а на телефоне или в curl появляется ошибка: сервер не отдаёт промежуточный сертификат. В конфиге nginx укажите ssl_certificate /etc/letsencrypt/live/example.ru/fullchain.pem;, а не cert.pem. Затем проверьте цепочку командой openssl s_client -connect example.ru:443 -servername example.ru.
Смешанное содержимое
Страница открыта по https://, но часть картинок и скриптов грузится по http://, и браузер убирает значок замка. Откройте консоль разработчика (F12, вкладка Console) и найдите блокируемые адреса. Замените их на https:// или на относительные пути. Перед массовой заменой в базе данных сделайте копию: настройте резервное копирование сайта.
Бесконечные редиректы
Ошибка ERR_TOO_MANY_REDIRECTS часто возникает при Cloudflare: в режиме Flexible он обращается к серверу по HTTP, а сервер снова перенаправляет на https://. Откройте раздел SSL/TLS и выберите режим Full. Подробности есть в материале как настроить Cloudflare; если вместо редиректов вы видите таймаут, смотрите разбор ошибки 522.
Проверка домена не проходит
Для HTTP-01 центр сертификации заходит на ваш сайт через порт 80. Проверьте по порядку:
- порт 80 открыт в файрволе:
sudo ufw allow 80,443/tcp; - A-запись домена указывает на IP вашего сервера, а не на старый;
- nginx запущен и отвечает на запросы по http://;
- изменения DNS (Domain Name System) применились: это занимает от нескольких минут до нескольких часов.
sudo certbot renew --dry-run, а потом выпускайте сертификат.Сначала смотрите на текст ошибки в браузере: код сразу показывает, где искать причину. Проверьте срок, имена домена и цепочку, затем порты и редиректы, и сайт вернётся к защищённому соединению.
Бесплатный или платный сертификат безопасности: что выбрать
Let’s Encrypt выдаёт бесплатные DV-сертификаты (Domain Validation, проверка только домена) на 90 дней, платные обычно выпускают на 1 год. Короткий срок не мешает: certbot продлевает сертификат сам, когда остаётся меньше 30 дней. Работу продления проверяет команда sudo certbot renew --dry-run.
Платный сертификат даёт то, чего нет у бесплатного: проверку организации у OV (Organization Validation, обычно 1–3 дня) и EV (Extended Validation, расширенная проверка, до нескольких дней), а также гарантии и поддержку центра сертификации. DV стоит от нескольких сотен до нескольких тысяч ₽/год, OV и EV заметно дороже.
Личному сайту, блогу и большинству интернет-магазинов хватает бесплатного DV. OV и EV нужны юридически значимым сервисам и компаниям, которым важно показать проверенные данные организации.
Получить сертификат можно несколькими способами:
- на своём сервере через Let’s Encrypt и
certbot: если сервера нет, арендуйте виртуальный сервер; - на виртуальном хостинге в разделе SSL панели управления: 1–2 клика, выпуск занимает от 5 до 30 минут;
- через Cloudflare, который включает HTTPS на своей стороне;
- в центре сертификации, если нужен OV или EV.
Если выбираете между хостингом и VPS, прочитайте ответы о VPS.
Когда сертификат безопасности не поможет
Сертификат шифрует канал между браузером и сервером: данные идут через порт 443 и защищены, например, алгоритмом AES-256. Но он не проверяет, что происходит на самом сайте. Взломать CMS (систему управления сайтом) с устаревшим плагином или подобрать слабый пароль администратора можно и через HTTPS.
Замок в адресной строке не гарантирует честность сайта: DV-сертификат подтверждает только контроль над доменом, и его за 5–15 минут получит любой, включая владельца мошеннического ресурса. Вредоносный код на странице сертификат тоже не остановит. То же с DDoS-атакой (distributed denial of service): лавина запросов выводит сервер из строя, даже если соединение зашифровано.
Что сделать дополнительно:
- обновляйте CMS, темы и плагины сразу после выхода исправлений;
- задайте пароль администратора от 12 символов и включите двухфакторный вход;
- делайте резервные копии минимум раз в неделю и храните их вне сервера;
- подготовьтесь к нагрузке: читайте, как защититься от DDoS-атаки;
- защитите почту на домене: настройте доменную почту.
Отдельный платный сертификат не нужен статическому сайту за Cloudflare: сервис выпускает сертификат для посетителей сам. Для внутреннего тестового стенда хватит самоподписанного сертификата, например openssl req -x509 -newkey rsa:2048 -nodes -keyout key.pem -out cert.pem -days 365. Браузер покажет на нём предупреждение, но для проверки на своих машинах это не мешает.
Частые вопросы
Что такое сертификат безопасности для сайта простыми словами?
Чем SSL отличается от TLS?
Можно ли получить сертификат безопасности бесплатно?
Сколько действует сертификат безопасности?
Сколько стоит сертификат безопасности для сайта?
Почему браузер пишет «Не защищено», хотя сертификат установлен?
Нужен ли сертификат безопасности, если на сайте нет форм и оплаты?
Как проверить, что сертификат установлен правильно?
Как перенести сертификат на другой сервер или хостинг?
Что делать, если сертификат не продлился автоматически?
Проверьте себя
- Домен и www указывают на IP вашего сервера
- Порты 80 и 443 открыты в файрволе и у провайдера
- Сертификат выпущен для основного домена и для www
- Включён редирект 301 с http:// на https://
- Продление проверено командой sudo certbot renew --dry-run
- На страницах нет картинок и скриптов по http://
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.