Что значит 0 0 0 0 0: как понимать адрес 0.0.0.0 — инструкция для новичка
Запрос «что значит 0 0 0 0 0» чаще всего про IP-адрес 0.0.0.0, который встречается в настройках серверов, логах и таблицах маршрутов. В этом материале из блога HostingFAQ разберём, что он означает, чем отличается от 127.0.0.1, как проверить, на каком адресе слушает ваш сервис, и какие ошибки с ним бывают.
Коротко
- 0.0.0.0 — «неопределённый» IPv4-адрес из четырёх нулевых октетов (32 нулевых бита), в сети его не назначают устройствам
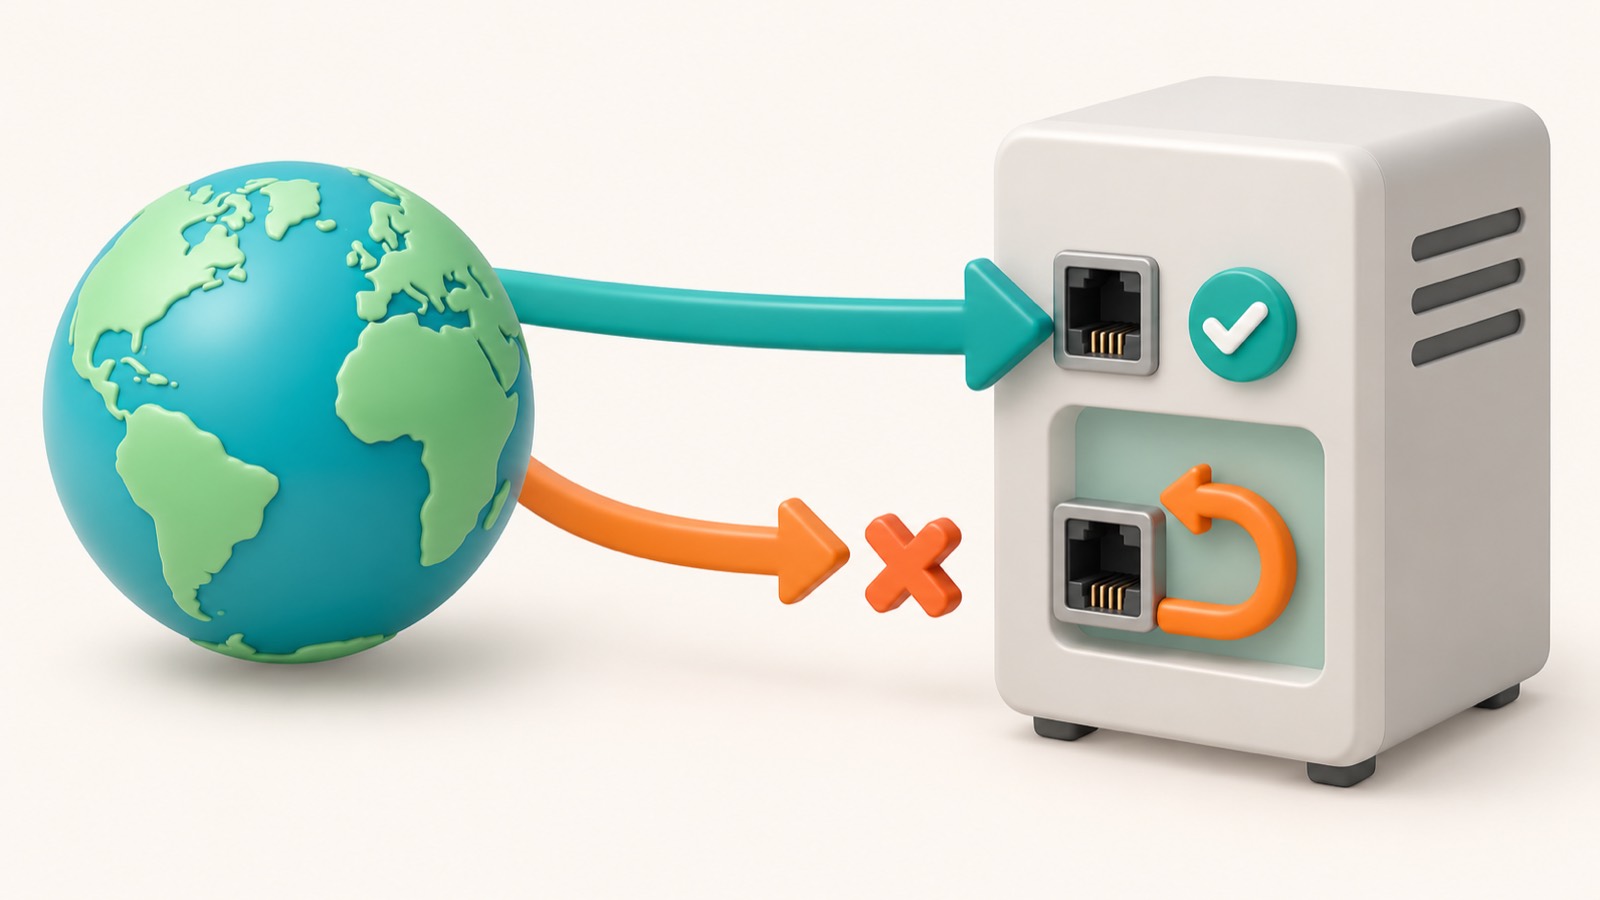
- В настройках сервера адрес 0.0.0.0:80 означает «слушать порт 80 на всех сетевых интерфейсах»
- Запись 0.0.0.0/0 обозначает все 4 294 967 296 адресов IPv4 и используется как маршрут по умолчанию
- 127.0.0.1 доступен только с самого сервера, а 0.0.0.0 открывает порт и для внешней сети
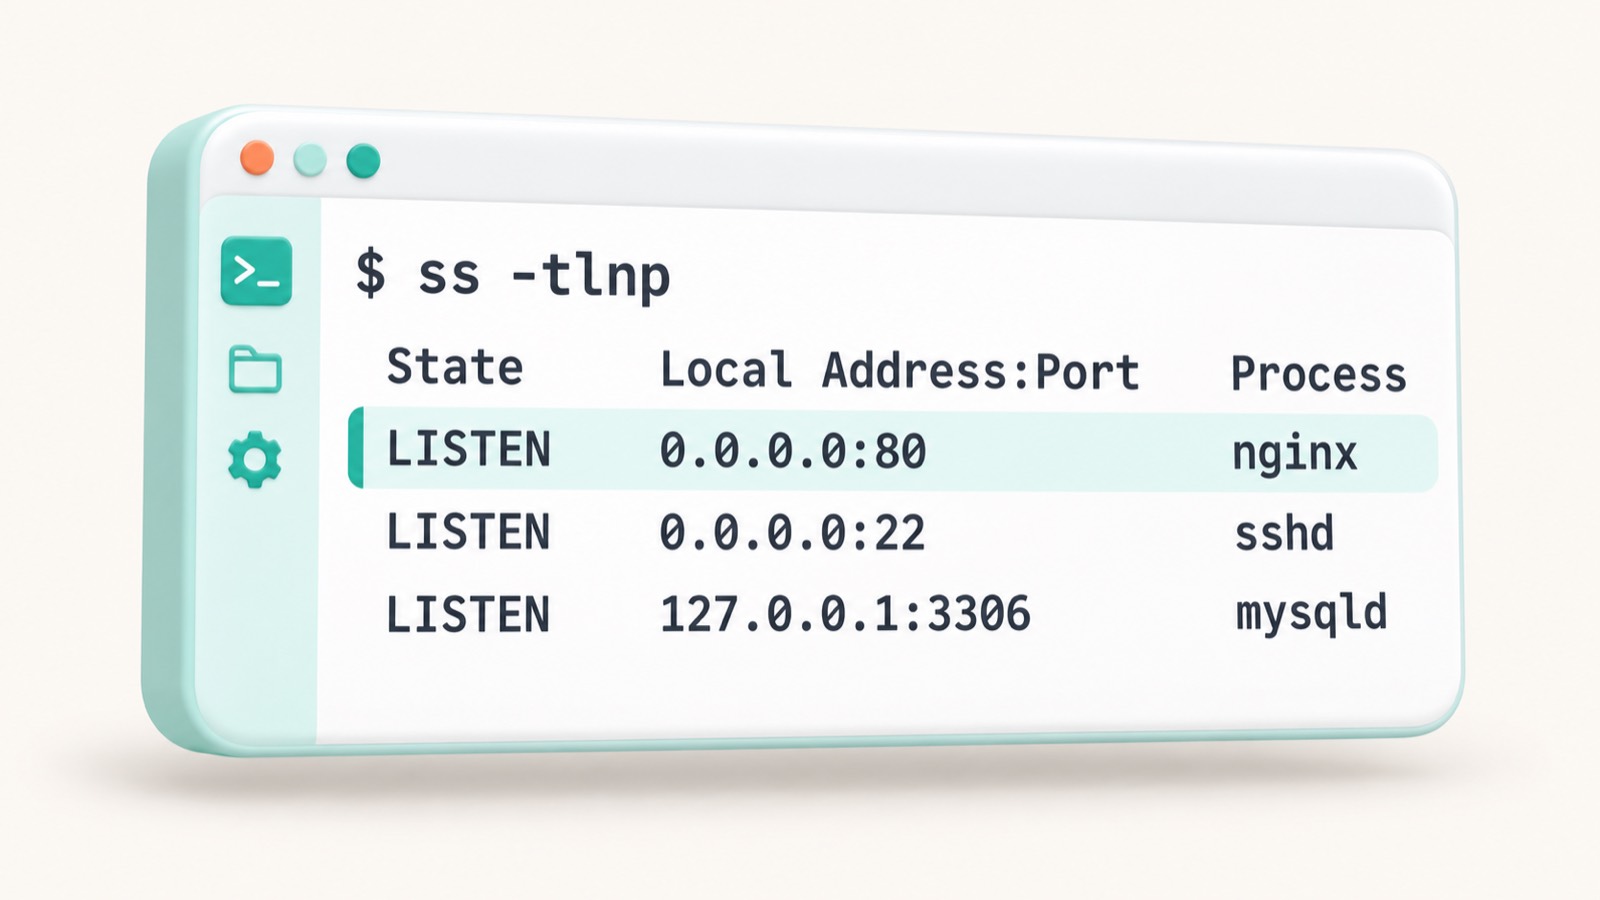
- Проверить, на каком адресе слушает служба, можно командой ss -tlnp за несколько секунд
- Аналог в IPv6 — адрес :: и маршрут ::/0
- Если вы видели строку «0 0 * * 0», это не адрес, а расписание cron: каждое воскресенье в 00:00
Что значит 0 0 0 0 0 и откуда берётся адрес 0.0.0.0
Чаще всего этот запрос про IPv4-адрес 0.0.0.0. IP (Internet Protocol, «межсетевой протокол») задаёт правила, по которым устройства получают адреса и обмениваются пакетами; основы описаны в статье что такое IP-адрес. Адрес состоит из четырёх октетов: так называют числа по 8 бит, разделённые точками. В 0.0.0.0 все четыре октета равны 0, то есть это 32 нулевых бита.
Такой адрес называют неопределённым: он значит «адрес не задан» или «любой адрес». Его описывают RFC 1122 (раздел 3.2.1.3) и реестр специальных адресов RFC 6890; RFC (Request for Comments) — документы-стандарты интернета. Устройствам 0.0.0.0 не назначают, поэтому, в отличие от внешнего IP-адреса, подключиться по нему нельзя. Как адрес отправителя он встречается, когда у устройства ещё нет IP: например, в DHCP-запросе на 255.255.255.255 (UDP-порты 68 и 67). DHCP (Dynamic Host Configuration Protocol) автоматически выдаёт адреса в сети.
Вы увидите 0.0.0.0 в трёх местах:
- в настройках сервера:
0.0.0.0:80значит «слушать порт 80 на всех интерфейсах», а127.0.0.1:80— только локально; - в логах: строка с 0.0.0.0 обычно показывает, что адрес не задан или служба принимает подключения с любого адреса;
- в таблице маршрутов:
0.0.0.0/0— маршрут по умолчанию, напримерdefault via 192.168.1.1.
Как работает 0.0.0.0: слушать на всех интерфейсах и маршрут по умолчанию
Адрес 0.0.0.0 играет три роли, и смысл зависит от того, где он записан. Первая роль — источник в DHCP-запросе (Dynamic Host Configuration Protocol). Устройство без IP отправляет такой сетевой протокол-запрос с адреса 0.0.0.0, порт UDP 68, на адрес 255.255.255.255, порт 67, где его ждёт DHCP-сервер.
Вторая роль — «все интерфейсы». Запись 0.0.0.0:80 в настройках службы означает: слушать порт 80 на каждом сетевом интерфейсе, а 127.0.0.1:80 открывает его только локально. Третья роль — запись 0.0.0.0/0: это все 4 294 967 296 адресов IPv4, в таблице маршрутов она значит маршрут по умолчанию. В Linux его показывает строка default via 192.168.1.1: всё, для чего нет точного маршрута, уходит на шлюз 192.168.1.1. В IPv6 аналоги такие: :: — неопределённый адрес, ::/0 — маршрут по умолчанию.
Все три роли видны на одном примере с приложением на порту 8080:
- Приложение слушает
127.0.0.1:8080— открыть страницу можно только с самого сервера. - Вы меняете адрес на
0.0.0.0:8080— служба принимает соединения на всех интерфейсах, и порт доступен из внешней сети. - Ответы клиентам за пределами подсети уходят по маршруту по умолчанию, то есть через шлюз.
Как проверить, на каком адресе слушает ваш сервер
Сервис может работать на сервере и всё равно быть недоступным снаружи: он слушает только 127.0.0.1. Проверка занимает несколько секунд и показывает, какой адрес выбрал сервис.
Для примера возьмём приложение на порту 8080. Вам понадобится доступ к серверу по SSH (Secure Shell, защищённое удалённое подключение). Если консоль для вас в новинку, сначала прочитайте основы Linux для сервера.
Если после смены адреса порт всё равно не открывается, проверьте файрвол и правила проброса. Подробности есть в материале про проброс портов, а типовые вопросы по аренде серверов собраны в разделе о VPS.
Выполните шаги по порядку:
- Подключитесь к серверу по SSH на порт 22:
ssh root@203.0.113.10. Вместо примера подставьте свой внешний IP-адрес. - Выведите список слушающих портов:
ss -tlnp. Ключи показывают TCP-сокеты в состоянии прослушивания, числовые порты и имена процессов. - Найдите строку с портом 8080 в колонке
Local Address:Port. - Прочитайте адрес.
127.0.0.1:8080означает, что порт доступен только с самого сервера.0.0.0.0:8080означает, что он слушает на всех интерфейсах. - Если там 127.0.0.1, откройте конфигурацию приложения, например
nano /etc/myapp/config.yml, и заменитеhost: 127.0.0.1наhost: 0.0.0.0. - Перезапустите службу:
systemctl restart myapp. Затем снова выполнитеss -tlnpи убедитесь, что в строке появилось0.0.0.0:8080. - С другого компьютера проверьте доступность по внешнему IP:
curl http://203.0.113.10:8080. Ответ приложения означает, что порт открыт.
0.0.0.0, 127.0.0.1, ::: чем отличаются похожие адреса
Адреса с нулями и единицами легко перепутать, но задачи у них разные. 0.0.0.0 в настройках службы значит «слушать на всех интерфейсах», 127.0.0.1 — «только на самом сервере». Адрес вроде 192.168.1.10 — это конкретный IP (Internet Protocol) сетевой карты.
Записи со слэшем описывают диапазоны, а не устройства: 0.0.0.0/0 — все 4 294 967 296 адресов IPv4. В IPv6 им соответствуют :: и ::/0. Подробнее о публичных и частных адресах читайте в материалах про белый и серый IP-адрес и про белый IP.
| Адрес | Что означает | Где встречается | Доступность извне |
|---|---|---|---|
0.0.0.0 |
Все интерфейсы сервера | Конфиги служб, например 0.0.0.0:80 |
Да, если порт не закрыт файрволом |
127.0.0.1 |
Сам сервер (localhost) | Локальные базы, тесты | Нет |
192.168.1.10 |
Один конкретный адрес сервера | Конфиги, логи | Только из своей сети; для белого IP — из интернета |
0.0.0.0/0 |
Все адреса IPv4 | Маршрут по умолчанию, правила файрвола | Не адрес хоста |
:: |
Аналог 0.0.0.0 в IPv6 | Конфиги служб | Да, если порт открыт |
::/0 |
Все адреса IPv6 | Маршруты, файрвол | Не адрес хоста |
Для MySQL на порту 3306 выбирайте 127.0.0.1, если база и сайт на одном сервере; для доступа с другой машины укажите внутренний IP и ограничьте источники файрволом. Для сайта на портах 80 и 443 ставьте 0.0.0.0: посетители приходят снаружи.
Типичные ошибки с адресом 0.0.0.0 и как их исправить
С адресом 0.0.0.0 чаще всего ошибаются в пяти случаях: служба недоступна снаружи, база данных открыта всем, адрес вводят в браузере как сайт, путают 0.0.0.0 и 0.0.0.0/0 в файрволе, порт занят другой службой. Ниже у каждой ошибки есть причина и решение.
Служба недоступна снаружи
Причина: приложение слушает 127.0.0.1:8080, а этот адрес доступен только с самого сервера. Решение: укажите в настройках 0.0.0.0:8080, перезапустите службу и проверьте результат командой ss -tlnp.
База данных на 3306 открыта всем
Причина: MySQL на 0.0.0.0:3306 принимает подключения из интернета, и боты начинают подбирать пароли. Решение: оставьте в параметре bind-address значение 127.0.0.1 или разрешите порт 3306 только своему IP. Если порт уже засветился, прочитайте, как распознать атаку на сервер.
Адрес 0.0.0.0 не открывается в браузере
Причина: 0.0.0.0 — неопределённый адрес, а не сайт. Решение: откройте 127.0.0.1:8080 на самом сервере или внешний IP сервера с другого устройства. Если вместо страницы вы видите таймаут, разберите ошибку 522 Connection Timed Out.
Путаница 0.0.0.0 и 0.0.0.0/0
Причина: 0.0.0.0 — один адрес, а 0.0.0.0/0 — все 4 294 967 296 адресов IPv4. Правило с источником 0.0.0.0/0 для порта 22 (SSH) пускает на сервер весь интернет. Решение: укажите свой IP или подсеть.
Address already in use
Причина: порт уже занят другой службой. Решение в три шага:
- Найдите процесс командой
ss -tlnp | grep :8080. - Остановите его или выберите свободный порт.
- Запустите свою службу снова.
ss -tlnp и убедитесь, что наружу открыт только нужный порт. Другие вопросы по настройке сервера собраны в материале изучите ответы о VPS.Почти все эти ошибки сводятся к одному: адрес прослушивания должен соответствовать задаче. Для внешнего доступа нужен 0.0.0.0, для внутренних служб достаточно 127.0.0.1.
Что значит 0.0.0.0/0 в маршрутах и правилах файрвола
Запись 0.0.0.0/0 состоит из адреса и префикса. Число после слэша показывает, сколько первых бит адреса должны совпасть. При /0 не обязан совпадать ни один бит, поэтому под запись попадают все 2^32 = 4 294 967 296 адресов IPv4. В таблице маршрутов это маршрут по умолчанию, который срабатывает, когда нет более точного совпадения. В IPv6 ему соответствует ::/0.
В Linux такой маршрут выглядит так: default via 192.168.1.1 dev eth0. Читайте слева направо: default означает любой адрес назначения, via 192.168.1.1 — отправить пакет шлюзу, то есть роутеру, dev eth0 — через интерфейс eth0. Таблицу покажет команда ip route. Если строки default нет, сервер не выйдет за пределы своей подсети, а сломанное разрешение имён стоит проверять отдельно: выберите предпочтительный DNS-сервер IPv4.
В правилах файрвола источник 0.0.0.0/0 пропускает трафик со всего интернета. Для сайта на портах 80 и 443 это нормально, а для SSH (Secure Shell) на порту 22 безопаснее указать свой IP или подсеть. Если перед сервером стоит прокси вроде Cloudflare, настройте Cloudflare и разрешите веб-порты только его адресам, а не всему интернету.
Ориентируйтесь на такие значения источника:
0.0.0.0/0для портов 80 и 443 — сайт открыт всем, а для HTTPS понадобится сертификат безопасности для сайта;203.0.113.10/32для порта 22 — доступ только с одного вашего адреса;192.168.1.0/24— 256 адресов локальной сети.
Другие значения «0 0 0 0 0»: cron и нулевые показатели
Не каждая строка «0 0 0 0 0» относится к IP-адресу. Выражение 0 0 * * 0 в cron (планировщике задач Linux) — это расписание. Пять полей означают: минута, час, день месяца, месяц, день недели. Здесь задача запускается каждое воскресенье в 00:00.
Пример для бэкапа: строка 0 0 * * 0 /usr/local/bin/backup.sh раз в неделю запускает скрипт копирования. Как выбрать частоту и место хранения копий, разобрано в материале о резервном копировании.
Нули встречаются и в логах с мониторингом. Там они обычно значат, что за период не было запросов, ошибок или трафика. Для счётчика ошибок это хорошо, для счётчика посещений или запросов — повод проверить сервис. Сравните значение с обычным уровнем за последние 24 часа; пример того, как выглядит страница статуса сервиса, есть в материале о состоянии серверов DeepSeek.
Чтобы понять, какое значение нужно именно вам, посмотрите, где вы увидели нули:
- строка в конфиге сервера или таблице маршрутов — это адрес
0.0.0.0; - пять полей в выводе
crontab -l— расписание cron; - цифры на графиках и в панели мониторинга — нулевые показатели.
Когда 0.0.0.0 не нужен и какой адрес выбрать вместо него
Адрес 0.0.0.0 открывает порт на всех сетевых интерфейсах, а значит и для внешней сети. Для локальной разработки, базы данных, панели управления и тестового стенда это лишний риск. Например, MySQL на порту 3306 или тестовый сервер на 8080 станут доступны любому, кто знает IP сервера, если порт не закрыт файрволом.
Для сайта на VPS (virtual private server, виртуальном сервере) всё иначе: 0.0.0.0:80 и 0.0.0.0:443 — норма, ведь посетители приходят из интернета. Остальным службам внешний доступ обычно не нужен, и для них адрес лучше сузить.
Выберите вариант под свою задачу:
127.0.0.1— для разработки и базы данных, с которой работает только приложение на том же сервере;- конкретный внутренний IP, например
192.168.1.10, — когда к службе обращаются другие ваши серверы из одной частной сети; - SSH-туннель (Secure Shell): команда
ssh -L 8080:127.0.0.1:8080 user@serverпробросит порт панели на ваш компьютер без открытия наружу; - VPN (Virtual Private Network) между своими серверами — если службы должны общаться постоянно;
- правило файрвола: оставьте порт 22 только для своего IP или подсети.
Если вы ещё выбираете площадку, где всё это настраивается за один вечер, изучите ответы на частые вопросы о VPS. Затем узнайте, как устроена аренда виртуального сервера, и посмотрите, как сделать сервер с нуля.
Частые вопросы
Что значит 0 0 0 0 0 в сети?
Что значит 0.0.0.0 в настройках сервера?
Чем 0.0.0.0 отличается от 127.0.0.1?
Можно ли открыть 0.0.0.0 в браузере?
Что значит 0.0.0.0/0?
Можно ли присвоить устройству адрес 0.0.0.0?
Как узнать, на каком адресе слушает моя служба?
Безопасно ли слушать на 0.0.0.0?
Что значит 0 0 * * 0 в cron?
Есть ли у 0.0.0.0 аналог в IPv6?
Проверьте себя
- Вы понимаете, что 0.0.0.0 — не адрес устройства, а «все интерфейсы» или «любой адрес»
- Вы выполнили ss -tlnp и знаете, на каком адресе слушает каждая служба
- База данных на порту 3306 слушает 127.0.0.1 или внутренний адрес
- Порты 80 и 443 для сайта открыты, а SSH на порту 22 ограничен вашим IP
- В правилах файрвола источник 0.0.0.0/0 указан только там, где доступ нужен всем
- Вы отличаете 0.0.0.0/0 в маршрутах от 0.0.0.0 в настройках службы
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.