Порт HTTPS: как открыть и проверить 443 на сервере — инструкция для новичка
Порт https по умолчанию — 443 по протоколу TCP: именно к нему браузер обращается, когда вы открываете сайт по адресу с https://. В этой статье из блога HostingFAQ вы узнаете, как работает порт 443, как проверить его на VPS с Ubuntu 24.04, открыть в файерволе и исправить типичные ошибки подключения.
Коротко
- HTTPS по умолчанию работает на порту 443 по протоколу TCP, обычный HTTP — на порту 80.
- HTTP/3 использует тот же номер, но по протоколу UDP: нужно открыть 443/UDP отдельно от 443/TCP.
- Проверить, слушает ли сервер порт, можно командой ss -tlnp | grep :443 — она занимает около минуты.
- На Ubuntu 24.04 порт открывается одной командой: sudo ufw allow 443/tcp.
- Сертификат Let's Encrypt по умолчанию выдаётся на 90 дней, поэтому продление должно быть автоматическим.
- Альтернативный порт для HTTPS — 8443, но в адресе его придётся указывать явно: https://example.com:8443.
- Если порт закрыт, браузер показывает тайм-аут или ошибку соединения; причина обычно в файерволе или в том, что веб-сервер не слушает 443.
По какому порту работает HTTPS: путь запроса через 443 до страницы
Когда вы вводите https://example.com, браузер сначала узнаёт IP-адрес сервера через DNS (Domain Name System), как в настройке DNS-записей домена. Затем он открывает соединение с этим адресом на порту 443/TCP. Обычный HTTP (HyperText Transfer Protocol) работает на порту 80/TCP и передаёт данные открытым текстом.
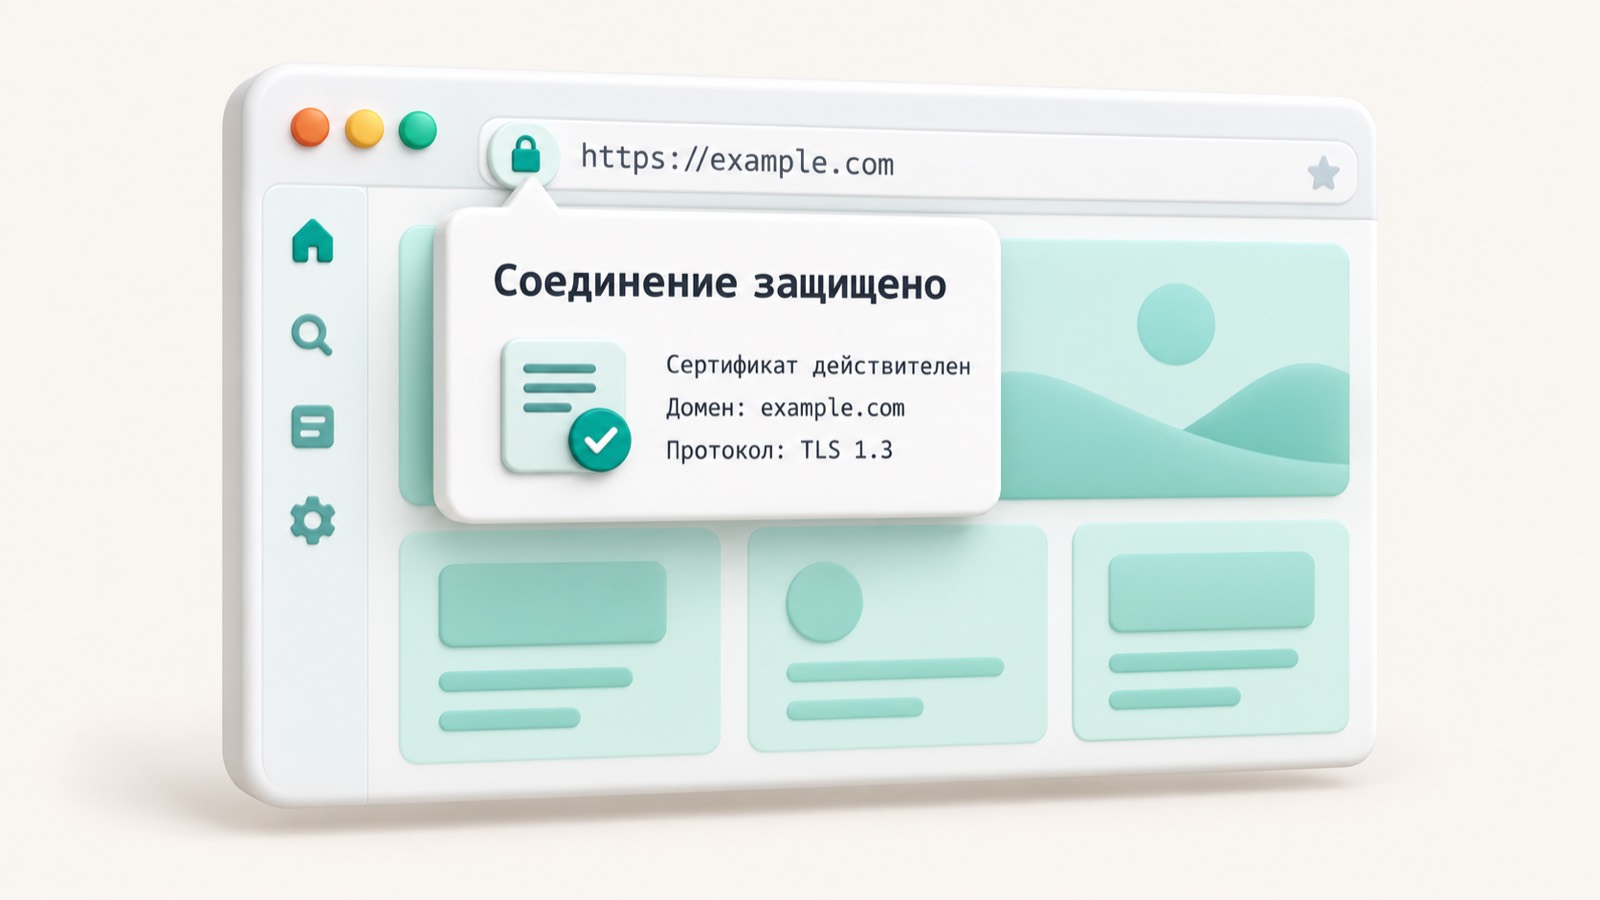
Дальше стороны согласуют версию TLS (Transport Layer Security). Рабочими считаются TLS 1.2 и TLS 1.3, а TLS 1.0 и 1.1 устарели. Сервер nginx предъявляет сертификат, а браузер проверяет, что он выдан для example.com и не просрочен. Сертификат Let’s Encrypt по умолчанию действует 90 дней, поэтому продление настраивают автоматическим: как получить такой сертификат, описано в материале про Let’s Encrypt, а как подключить его к серверу — в инструкции по установке сертификата. После этого весь трафик шифруется.
Если посетитель открывает http://example.com, nginx на порту 80 отвечает кодом 301 с адресом https://example.com, и браузер повторяет запрос на 443. HTTP/3 работает поверх QUIC и использует 443/UDP, поэтому этот порт открывают отдельно от 443/TCP.
Шифрование не делает соединение невидимым. Вот что при этом видит провайдер:
- IP-адрес сервера, время соединения и объём трафика;
- часто имя домена, потому что оно может попасть в DNS-запрос или в расширение SNI (Server Name Indication) при установке соединения;
- но не адреса страниц после домена, не содержимое, не данные форм и не пароли.
Симметричное и асимметричное шифрование: как защищается трафик на порту 443
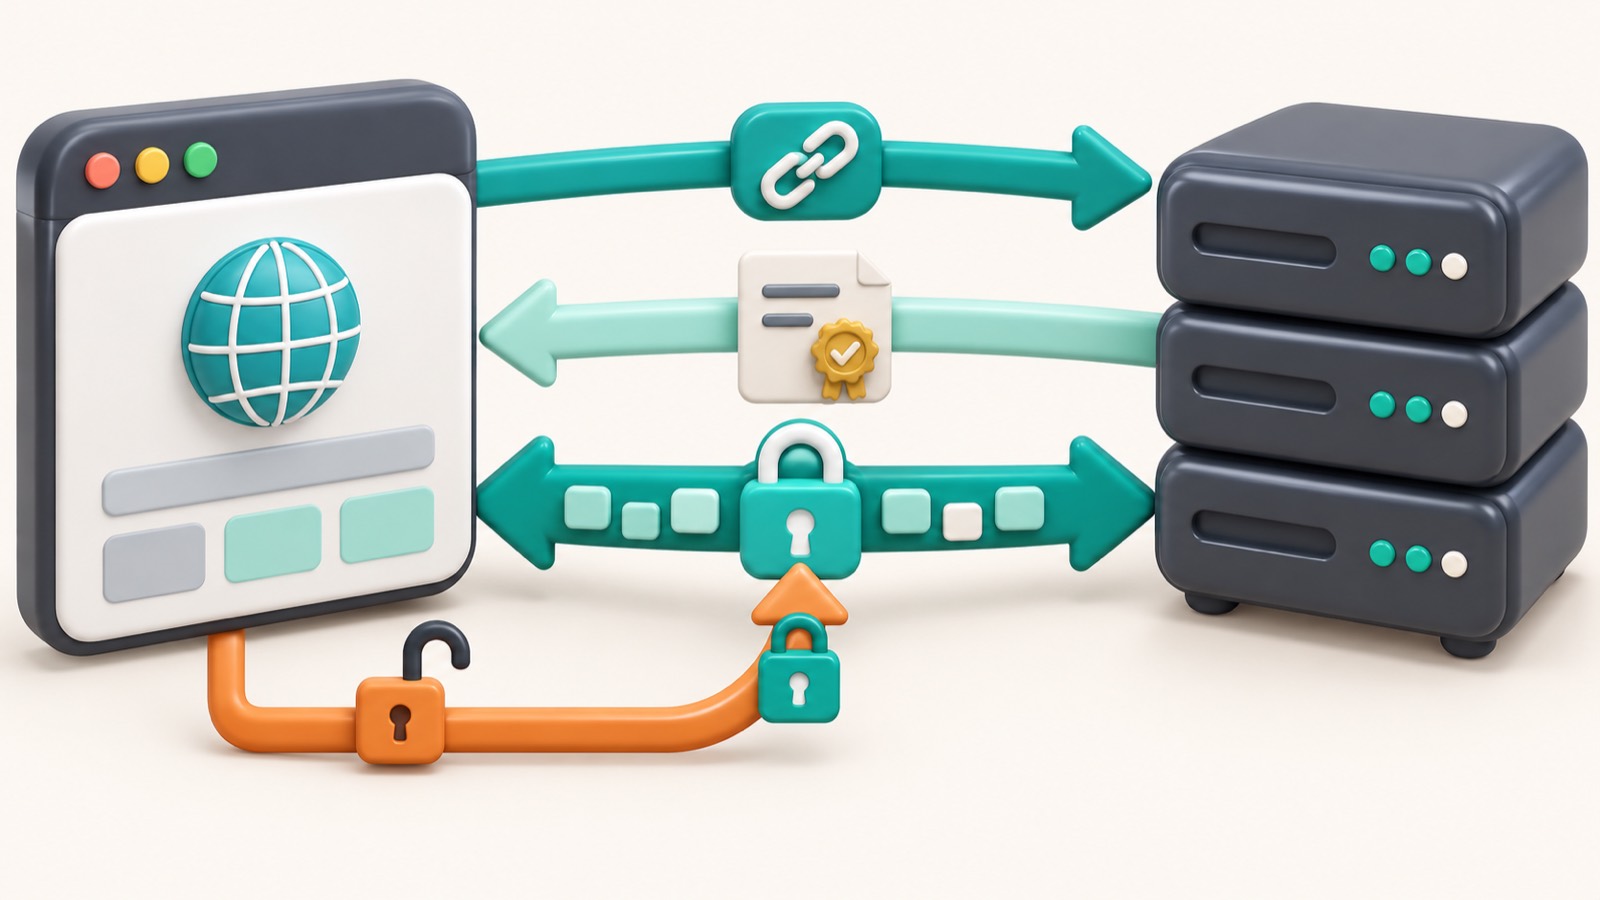
Внутри одного HTTPS-соединения работают два вида шифрования, и у каждого своя задача. Асимметричное нужно, чтобы браузер и сервер, которые видят друг друга впервые, договорились об общем секрете и не передали его по сети. Симметричное нужно, чтобы быстро шифровать сами страницы, когда секрет уже есть.
В асимметричной схеме используется пара ключей: открытый и закрытый. Открытый ключ входит в сертификат сайта и доступен любому посетителю. Закрытый хранится только на сервере: у Let’s Encrypt это файл /etc/letsencrypt/live/example.com/privkey.pem. Что ещё записано в сертификате, разбирает материал что такое сертификат веб-сайта. Во время рукопожатия TLS 1.3 стороны обмениваются параметрами по алгоритму ECDHE (Диффи — Хеллман на эллиптических кривых), а сервер подписывает рукопожатие закрытым ключом. Так браузер убеждается, что отвечает именно владелец сертификата.
В симметричной схеме один и тот же ключ и шифрует, и расшифровывает данные. Этот ключ стороны вычисляют в конце рукопожатия, и дальше весь трафик на 443 идёт через шифр AES-GCM или ChaCha20-Poly1305. Такие шифры работают намного быстрее асимметричных, поэтому даже на VPS с одним ядром нагрузка от HTTPS почти незаметна. Та же идея пары ключей используется и для входа на сервер, о чём рассказывает статья как настроить вход по SSH-ключу.
Чем различаются два вида шифрования в одном соединении, видно в таблице:
| Параметр | Асимметричное | Симметричное |
|---|---|---|
| Ключи | Пара: открытый и закрытый | Один общий ключ сеанса |
| Когда работает | Рукопожатие TLS в начале соединения | Вся передача страниц, форм и файлов |
| Скорость | Медленное, поэтому только для обмена секретом | Быстрое, подходит для больших объёмов |
| Алгоритмы в HTTPS | ECDHE, подписи RSA и ECDSA | AES-GCM, ChaCha20-Poly1305 |
| Где хранится ключ | Закрытый ключ в файле на сервере | Только в памяти до конца сеанса |
Главное, что нужно защищать вам как владельцу сервера, — закрытый ключ. Проверьте права командой sudo ls -l /etc/letsencrypt/archive/example.com/: файл privkey1.pem должен читать только root. Если ключ всё же утёк, перевыпустите сертификат командой sudo certbot certonly --nginx -d example.com --force-renewal. Прошлую переписку злоумышленник не расшифрует: благодаря ECDHE ключ каждого сеанса одноразовый.
Плюсы и минусы HTTPS на стандартном порту 443
HTTPS на порту 443 сегодня считается вариантом по умолчанию, но у него есть цена в настройке и обслуживании. Вот что вы получаете и с чем придётся разобраться:
Плюсы
- пароли, cookie и данные форм нельзя прочитать по дороге;
- браузер не помечает страницы с формами как «Не защищено»;
- порт 443 открыт почти в любой сети, включая офисные и гостевые Wi-Fi;
- в адресе не нужно писать номер порта;
- HTTP/2 и HTTP/3 браузеры включают только по HTTPS.
Минусы
- сертификат Let’s Encrypt живёт 90 дней, и продление нужно автоматизировать;
- рукопожатие TLS добавляет задержку к первому подключению;
- порт 443 постоянно сканируют боты, поэтому сервер нужно обновлять;
- на одном IP порт 443 слушает одна программа, остальные ставят за прокси;
- просроченный сертификат сразу закрывает сайт предупреждением.
Почти все минусы снимаются один раз при настройке: автопродление через certbot, TLS 1.3 вместо старых версий и регулярные обновления системы. Задержка рукопожатия в TLS 1.3 сокращена до одного обмена сообщениями, а повторные визиты проходят ещё быстрее. Какой сертификат выбрать для сайта, подскажет материал как выбрать сертификат безопасности, а что проверить после переезда на HTTPS — статья как проверить сайт на безопасность.
Как проверить и открыть порт 443 на VPS: пошаговая инструкция
Проверка порта 443 на виртуальном сервере (VPS) занимает 5–10 минут. В примере используются Ubuntu 24.04, веб-сервер nginx, домен example.com и файервол ufw (Uncomplicated Firewall). Если вы раньше не работали с сервером, сначала прочитайте как подготовить Linux для сервера.
Порт закрывают на двух уровнях: в файерволе самого сервера и в панели провайдера. Проверьте оба, иначе браузер по-прежнему покажет тайм-аут. Ответы на частые вопросы о тарифах и настройках собраны в разделе о VPS.
Выполняйте шаги по порядку и сверяйте результат каждого с ожидаемым:
- Подключитесь по SSH (Secure Shell) на порт 22:
ssh user@IP-сервера. Из Windows удобно работать через PuTTY. Ожидаемый результат: приглашение командной строки сервера. - Проверьте, слушает ли сервер порт:
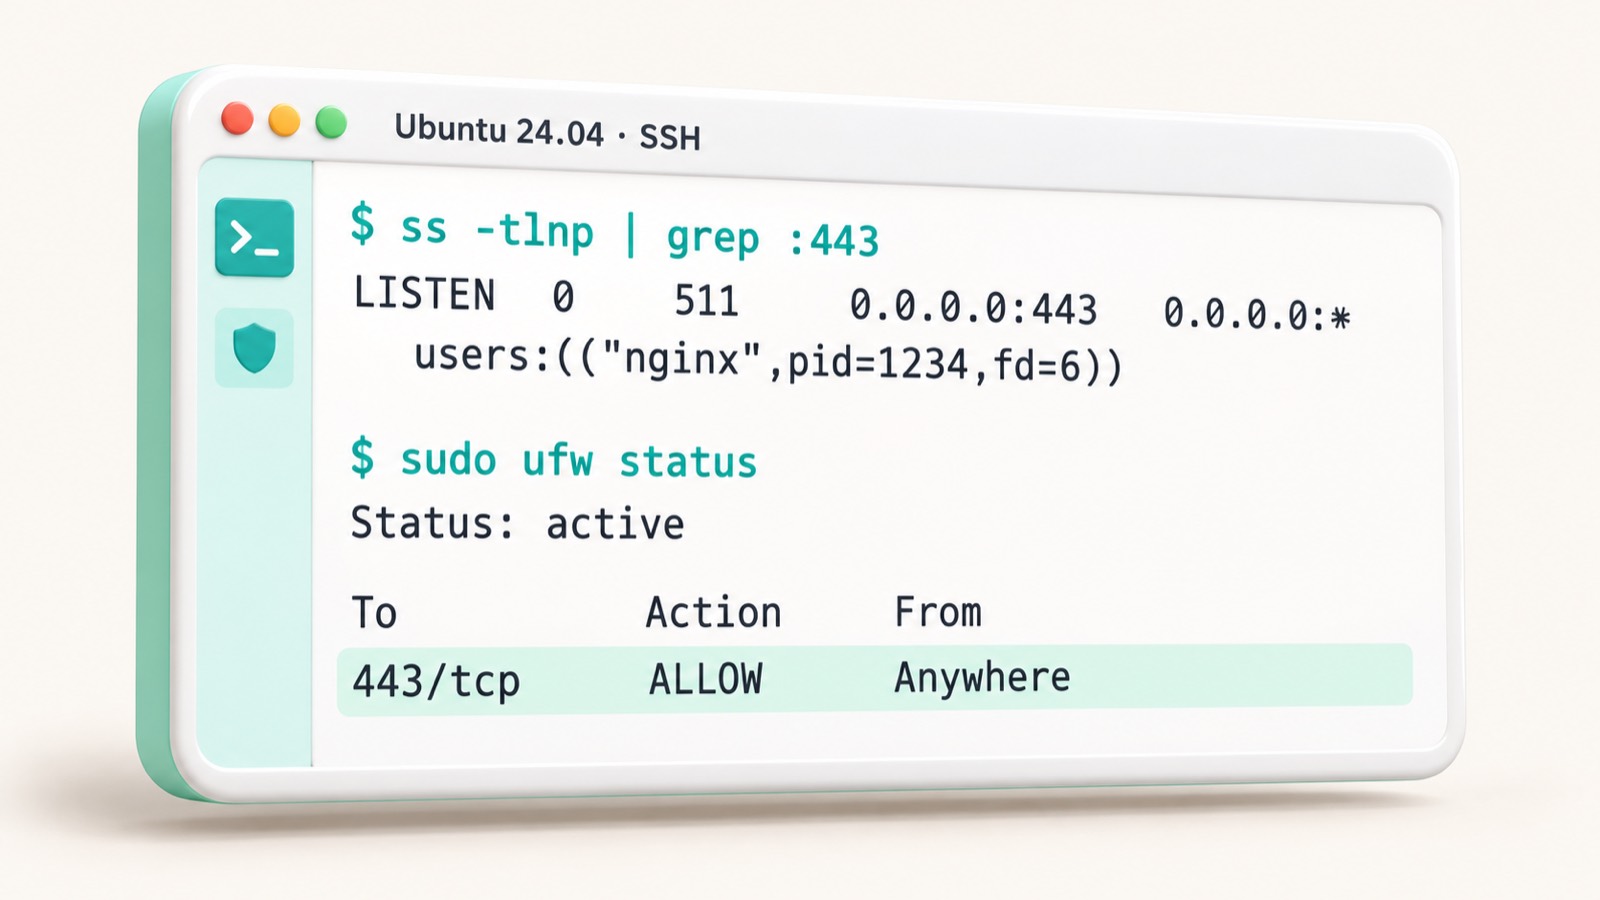
sudo ss -tlnp | grep :443. Должна появиться строка сnginxи состояниемLISTEN. Пустой вывод означает, что nginx не слушает 443. - Посмотрите состояние файервола:
sudo ufw status. Ожидаемо:Status: activeи список правил. Если 443 в нём нет, переходите к шагу 4. - Откройте порт:
sudo ufw allow 443/tcp. Для HTTP/3 добавьтеsudo ufw allow 443/udp. Ожидаемо: сообщениеRule added, а повторныйsudo ufw statusпоказывает 443/tcp какALLOW. - Откройте панель провайдера и в группе безопасности разрешите входящие 443/TCP (и 443/UDP для HTTP/3). Правила обычно применяются в течение 1–2 минут.
- Выпустите сертификат:
sudo certbot --nginx -d example.com. Подробности о выдаче и продлении есть в материале про сертификат Let’s Encrypt. Он действует 90 дней, поэтому проверьте автопродление:sudo certbot renew --dry-run. - Проверьте сайт снаружи, со своего компьютера:
curl -vI https://example.com. В выводе должны быть строки рукопожатия TLS и код200. Затем выполнитеcurl -I http://example.com: порт 80/TCP должен остаться открытым и вернуть301с заголовкомLocation: https://example.com/.
Форма: подберите команды для своего сервера
Если на сервере не ufw или нужен другой порт, выберите параметры в форме: она соберёт команды для открытия порта и проверки результата.
Форма ничего не отправляет на сервер сайта: команды собираются прямо в браузере. Выполните их по SSH, а затем проверьте порт снаружи командой curl -vI https://example.com из шага 7. Для iptables правила после перезагрузки сохраняет пакет iptables-persistent.
Какие порты работают рядом с 443: таблица значений
Открывайте наружу только те порты, которые нужны вашему сервису. Для сайта на nginx это обычно 80/TCP и 443/TCP. Всего портов 65 535, и каждый лишний открытый порт даёт сканерам и перебору паролей ещё одну точку входа. Текущие правила проверяйте командой sudo ufw status.
SSH (Secure Shell) и RDP (Remote Desktop Protocol) дают полный доступ к серверу, поэтому ограничьте их своим IP-адресом: sudo ufw allow from 203.0.113.10 to any port 22 proto tcp. Как настроить удалённый стол, читайте в материале как подключиться по RDP. Про почтовый порт подробно рассказано в статье как работает порт 25, а порты игровых серверов разобраны в материале какой порт использует Minecraft.
| Порт | Служба | Для чего нужен | Открывать наружу |
|---|---|---|---|
| 80/TCP | HTTP | Открытый трафик и редирект 301 на HTTPS | Да |
| 443/TCP | HTTPS | Защищённые сайты | Да |
| 443/UDP | HTTP/3 (QUIC) | Быстрая загрузка по HTTP/3 | Если включён HTTP/3 |
| 8443/TCP | Альтернативный HTTPS | Панели и второй сайт | Только если используете |
| 22/TCP | SSH | Администрирование сервера | Только с вашего IP |
| 25/TCP | SMTP | Приём почты между серверами | Только для почтового сервера |
| 3389/TCP | RDP | Удалённый стол Windows | Только с вашего IP |
Можно ли использовать другой порт для HTTPS: 8443 и нестандартные номера
Да, HTTPS работает на любом из 65 535 портов, а не только на 443. Нестандартный порт нужен, когда 443 уже занят другим сервисом, когда на одном сервере работает несколько приложений или когда панель управления должна жить отдельно от сайта. Чаще всего для этого выбирают 8443.
В адресе такой порт указывают явно: https://example.com:8443. Без номера браузер обратится к 443. Порт нужно открыть в файерволе командой sudo ufw allow 8443/tcp и проверить правило через sudo ufw status. О пробросе портов подробнее рассказано в материале как пробросить порты.
У нестандартного порта есть минусы:
- адрес длиннее, и посетители часто забывают дописать
:8443; - часть корпоративных сетей пропускает наружу только 80 и 443, и сайт там не откроется;
- каждый лишний открытый порт — ещё одна точка для атак.
Надёжнее оставить один порт 443 и поставить перед приложениями обратный прокси на nginx. Он разведёт запросы по домену, а сами приложения будут слушать внутренние порты, закрытые снаружи. В кластерах такую роль выполняет ingress — его настройку разбирает статья настройте Kubernetes Ingress.
Частые ошибки с портом HTTPS и как их исправить
Почти все проблемы с портом 443 сводятся к пяти: тайм-аут, отказ в соединении (connection refused), предупреждение о сертификате, смешанное содержимое и неработающий HTTP/3. У каждой своя причина и своё решение.
Проверяйте их по порядку, от сети к странице. На диагностику обычно уходит 5–10 минут.
Тайм-аут: порт закрыт
Браузер долго ждёт и сообщает, что сайт не отвечает. Файервол ufw (Uncomplicated Firewall) или провайдер отбрасывает пакеты на 443/TCP. Выполните sudo ufw allow 443/tcp, затем sudo ufw status. За Cloudflare такой тайм-аут превращается в ошибку 522, её разбирает статья про ошибку 522. Если порт открыт, а сервер всё равно не отвечает, исключите перегрузку: узнайте, как выглядит DDoS-атака.
Connection refused: nginx не слушает 443
Порт доступен, но на нём нет программы, которая принимает соединения. В блоке server добавьте listen 443 ssl;, проверьте конфигурацию командой sudo nginx -t и перезагрузите службу: sudo systemctl reload nginx. Убедитесь, что порт слушается: ss -tlnp | grep :443.
Предупреждение о сертификате
Браузер показывает предупреждение, если истёк срок или домен не совпадает с тем, что указан в сертификате. Сертификат Let’s Encrypt действует 90 дней, поэтому продление должно быть автоматическим. Запустите sudo certbot renew и проверьте, что в сертификате есть example.com. Подробнее о проверках читайте в материале про сертификат безопасности сайта.
Смешанное содержимое
Страница открыта по https://, но картинки, скрипты или стили подключены по http://. Браузер блокирует их или убирает значок замка. Откройте консоль разработчика (F12), найдите такие адреса и замените http:// на https:// или на относительные пути.
Закрыт 443/UDP: не работает HTTP/3
HTTP/3 работает поверх протокола QUIC и использует 443/UDP. Если порт закрыт, сайт всё равно открывается, но по HTTP/2. Выполните sudo ufw allow 443/udp или не включайте HTTP/3 в настройках nginx.
Начинайте с файервола и панели провайдера, затем проверяйте nginx, сертификат и ссылки на странице: так вы найдёте причину быстрее, чем перебором настроек.
Порт 443 за Cloudflare и обратным прокси: что меняется
При прямом подключении браузер идёт на IP-адрес вашего VPS, и порт 443/TCP принимает именно он. Через Cloudflare браузер сначала попадает на серверы сервиса, а оттуда запрос уходит к вам. Cloudflare принимает HTTPS на портах 443, 2053, 2083, 2087, 2096 и 8443, но на вашем сервере порт 443 всё равно должен быть открыт. Подключить домен помогает инструкция по настройке Cloudflare, а как устроен сервис, объясняет обзор возможностей Cloudflare.
Между Cloudflare и сервером действует свой режим шифрования. В режиме Flexible к серверу идёт обычный HTTP на порт 80, в Full — HTTPS на 443 с любым сертификатом, в Full (strict) — HTTPS на 443 с действительным сертификатом. Для рабочего сайта выбирайте Full (strict).
Обратный прокси устроен похоже: nginx принимает HTTPS на 443, а запрос передаёт приложению внутри сервера на порт 3000 (Node.js) или 8080. Эти внутренние порты наружу открывать не нужно. Запустить приложение поможет руководство по установке Node.js на VPS.
Ошибка 522 означает тайм-аут между Cloudflare и сервером. Проверьте по порядку:
- слушает ли nginx порт:
ss -tlnp | grep :443; - открыт ли порт:
sudo ufw allow 443/tcp, затемsudo ufw status; - не закрыт ли 443 в панели провайдера (правила применяются ещё 1–2 минуты);
- совпадает ли режим шифрования с настройками сертификата;
- отвечает ли приложение за прокси на 3000 или 8080.
Когда порт 443 открыть не получится или он не нужен
Не везде открытие порта 443 имеет смысл. Если сервер стоит дома за роутером, у провайдера серый IP-адрес (общий адрес для многих абонентов), то запрос из интернета до вашего компьютера не дойдёт, сколько бы правил вы ни добавили. Нужен белый IP, то есть уникальный публичный адрес, и проброс порта 443/TCP на роутере. Чем белый адрес отличается от серого, объясняет статья как отличить белый IP от серого, а порядок подключения описан в материале как получить белый IP у провайдера.
На общем хостинге веб-сервером управляет провайдер, поэтому команды ufw и правки конфигурации nginx вам недоступны. Порт 443 там уже открыт, а сертификат подключается в панели управления: обычно в разделе SSL/TLS достаточно выбрать домен и включить бесплатный сертификат. Если нужен полный контроль над портами и файерволом, переходите на VPS: ответы на частые вопросы собраны на странице выберите подходящий вариант VPS.
Внутренним сервисам, которые не нужны из интернета, публичный порт тоже не требуется. Что делать в каждом случае:
- сервис для локальной сети: оставьте порт закрытым снаружи и обращайтесь по внутреннему адресу;
- домашний сервер с файлами: прочитайте, как устроен домашний сервер для хранения данных;
- тестовая среда: закройте 443/TCP в файерволе и не публикуйте её в DNS.
Галерея: HTTPS и порт 443 в картинках
Четыре схемы ниже коротко повторяют, что происходит с соединением на порту 443: какие ключи участвуют в шифровании, как браузер проверяет сертификат и зачем открывать в файерволе только нужный порт. Нажмите на картинку, чтобы открыть её крупнее.


Частые вопросы
Какой порт у HTTPS по умолчанию?
Какой порт использует HTTP, а какой HTTPS?
Как проверить, открыт ли порт 443?
Как открыть порт 443 на Ubuntu?
Можно ли запустить HTTPS на другом порту?
Почему сайт по https не открывается, хотя по http работает?
Нужно ли отдельно открывать порт для HTTP/3?
Зачем нужен порт 80, если есть 443?
Нужен ли сертификат, чтобы порт 443 заработал?
Что значит ошибка 522 при работе через Cloudflare?
Проверьте себя
- Веб-сервер слушает порт 443: команда ss -tlnp | grep :443 показывает LISTEN.
- В ufw есть правило 443/tcp, а для HTTP/3 — ещё и 443/udp.
- Правило добавлено и в панели провайдера, если там есть группа безопасности.
- Сертификат выпущен на ваш домен, и автоматическое продление проверено.
- Порт 80 отвечает редиректом 301 на https://.
- Сайт открывается снаружи: curl -vI https://example.com возвращает код 200 или 301.
- Лишние порты, например 22 и 3389, ограничены по IP или закрыты для всех.
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.