Как проверить сайт на мошенников: 6 способов за 10 минут — инструкция для новичка
Хотите проверить сайт на мошенников до оплаты или ввода пароля? В этой инструкции из блога HostingFAQ вы разберёте шесть проверок: адрес, возраст домена, сертификат, репутацию, хостинг и реквизиты продавца. Всё займёт около 10 минут и не требует навыков администратора. Отдельно разберём, что делать, если данные уже введены, и как отправить жалобу на сайт.
Коротко
- Базовая проверка занимает около 10 минут и состоит из 6 шагов: адрес, возраст домена, сертификат, репутация, хостинг, реквизиты.
- Домен младше 6 месяцев — повод насторожиться; дату создания показывает Whois.
- Замок HTTPS (порт 443) говорит о шифровании, а не о честности владельца: бесплатный сертификат Let's Encrypt обычно действует 90 дней и доступен любому.
- ИНН организации состоит из 10 цифр, ИП — из 12; сверьте его с данными ФНС в ЕГРЮЛ или ЕГРИП.
- Скидка 50–90% на новинки и таймер «осталось 15 минут» — типичные приёмы давления на покупателя.
- Если данные карты уже введены, звоните в банк сразу и перевыпускайте карту; коды из СМС не называйте никому.
Как выглядят мошеннические сайты и какие схемы они используют
Мошеннический сайт — это страница, которая выдаёт себя за честный магазин, банк или сервис, чтобы получить ваши деньги, пароли или данные карты. Выглядит он аккуратно: логотип, отзывы, корзина, форма оплаты. Дизайн ничего не доказывает, потому что копию чужой страницы делают за несколько часов.
Возьмём пример, который пройдёт через всю статью: магазин на example.ru продаёт новые смартфоны со скидкой 70% и показывает таймер «осталось 15 минут». Такая цена и спешка — типичные приёмы давления. Любой сайт состоит из домена (его адреса) и хостинга (сервера, где лежат файлы). Как они связаны, объясняют материалы что такое хостинг и чем домен отличается от хостинга.
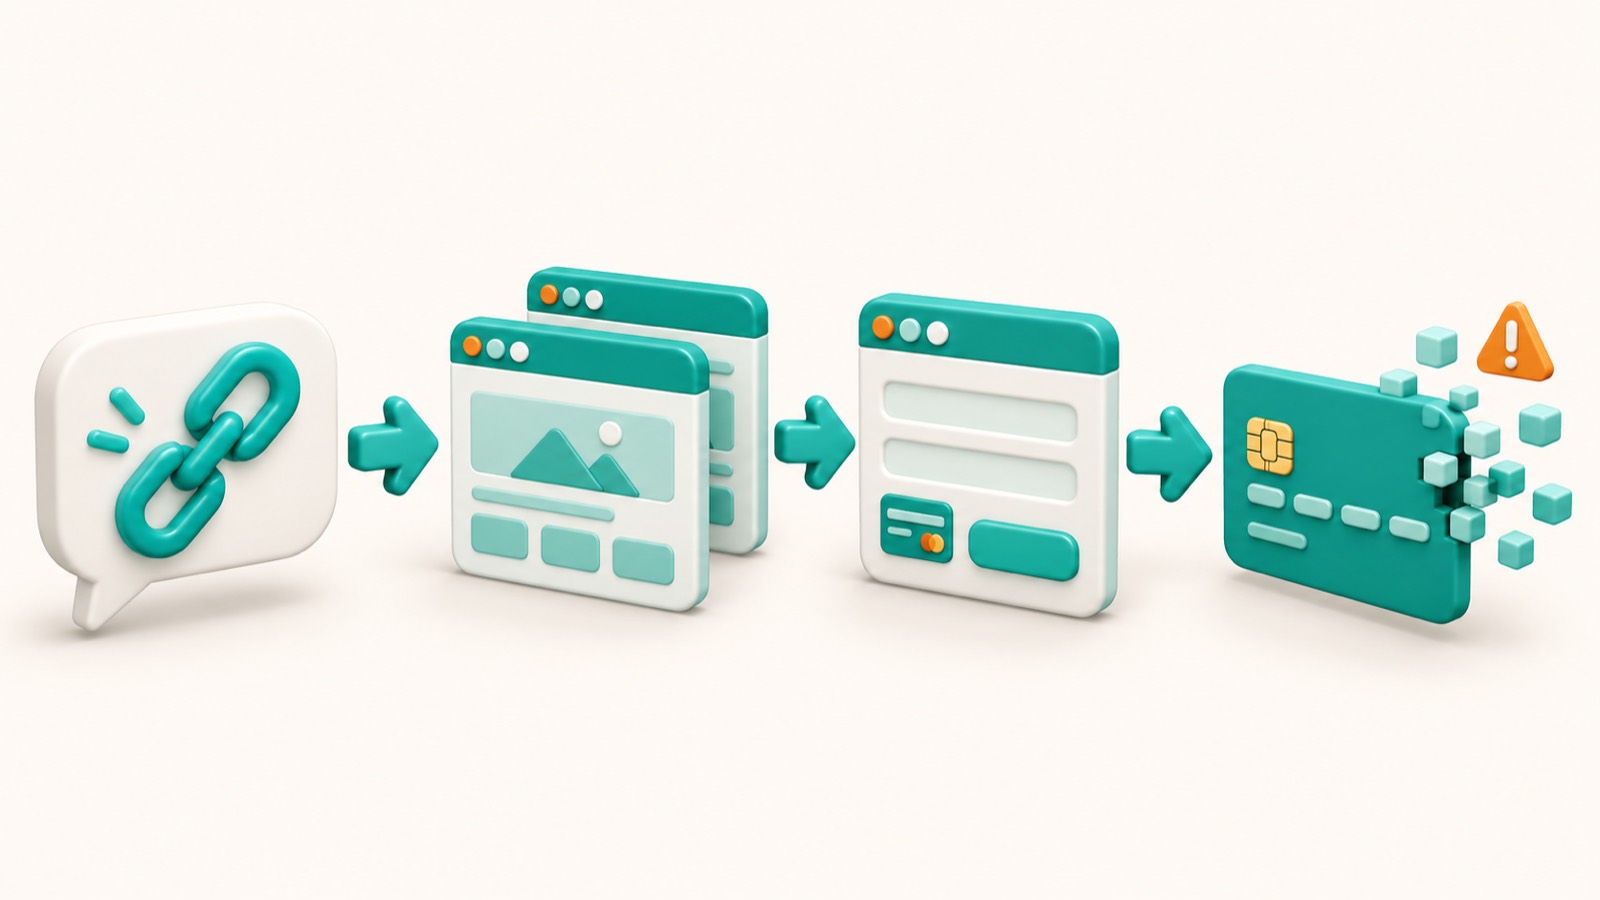
Мошенники чаще всего используют четыре схемы:
- Фишинг (phishing) — поддельная страница, которая крадёт логин и данные карты.
- Копии интернет-магазинов и сервисов с почти таким же адресом и ценами на 50–90% ниже рыночных.
- Поддельные страницы банков и госуслуг, где просят «подтвердить» вход и назвать код из СМС.
- Сайты с обещанием высокого дохода за несколько дней и вредоносными загрузками под видом «программы» или «инструкции».
Признаки, по которым можно проверить сайт на мошенников за минуту
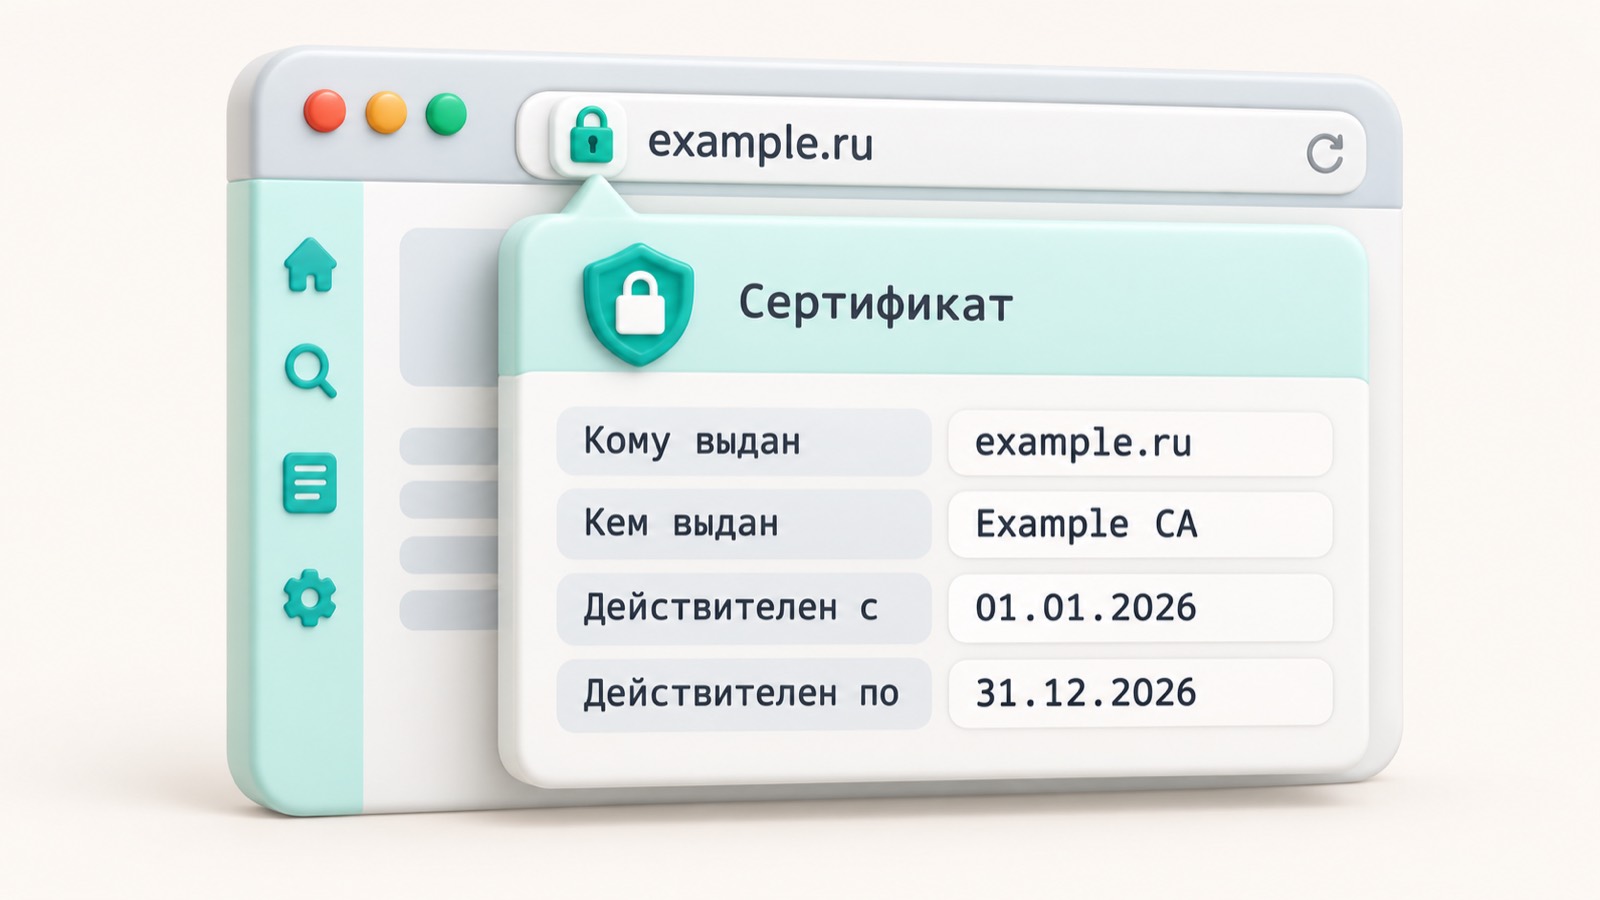
Первые сигналы видны без инструментов. Посмотрите на адрес: одна подменённая буква (например, l вместо I) или зона .shop, .top вместо привычной .ru — повод насторожиться. Замок рядом с адресом не гарантирует честность: он показывает только шифрование, а сертификат безопасности для сайта может получить любой владелец домена. Как работает защищённое соединение, объясняет материал про порт HTTPS.
Мошенники также рассылают письма «от магазина» с чужих серверов. Если у домена нет записи SPF (Sender Policy Framework — список серверов, которым разрешено слать почту от имени сайта), подделать такое письмо проще. Подробности есть в статье про SPF-запись.
Сверьте сайт с признаками давления и неполной информации:
- цены ниже рынка на 50–90%;
- таймер «осталось 15 минут»;
- оплата только переводом на карту физлица;
- нет реквизитов и политики возврата;
- тексты с ошибками и странными оборотами;
- форма просит больше данных, чем нужно для заказа.
Совпали два признака или больше — переходите к шагам проверки.
Как проверить сайт на мошенников: 6 шагов с конкретными проверками
Проверка состоит из шести шагов и занимает около 10 минут. Сквозной пример здесь — условный интернет-магазин на домене example.ru, который продаёт смартфоны со скидкой 70%. Подставьте вместо него адрес сайта, который проверяете.
Один тревожный признак ещё не доказывает обман, а три и больше — повод закрыть вкладку. Для работы хватит браузера, терминала или любого веб-сервиса Whois.
Выполняйте шаги строго по порядку:
- Сверьте адрес посимвольно. Ищите подмену букв (например,
lвместоI) и необычную зону.shopили.topвместо привычной.ru. Откройте сайт вручную, а не из рекламы или мессенджера. Если нужно убедиться, что имя домена существует и кем-то занято, проверьте домен на занятость. - Узнайте дату создания домена. Выполните
whois example.ruили воспользуйтесь веб-сервисом и найдите полеcreated. Домен младше 6 месяцев — повод насторожиться, но не доказательство обмана. - Откройте сведения о сертификате. Нажмите на замок в адресной строке и посмотрите, кому выдан сертификат и когда истекает срок. HTTPS работает на порту
443, но замок подтверждает лишь шифрование. Бесплатный сертификат Let’s Encrypt обычно действует 90 дней и доступен любому владельцу домена. - Проверьте репутацию. Вставьте адрес в Google Safe Browsing (раздел Transparency Report) и в VirusTotal. Чистый результат не гарантирует честность: новые сайты часто ещё не попали в базы.
- Определите IP-адрес и хостинг. Выполните
nslookup example.ru, затем сделайте whois по полученному IP. Подробнее о разборе записей читайте в материале про DNS-адреса, а сведения об адресе можно проверить по IP. Если нужен общий разбор, узнайте хостинг сайта по шагам. - Сверьте реквизиты и отзывы. Найдите на сайте ИНН (идентификационный номер налогоплательщика: 10 цифр у организации, 12 у ИП) и ОГРН (основной государственный регистрационный номер: 13 цифр). Проверьте их в ЕГРЮЛ (Единый государственный реестр юридических лиц) на сайте ФНС и прочитайте отзывы на независимых площадках, а не на самом сайте.
Если реквизиты не находятся, не совпадают с названием компании или оплата возможна только переводом на карту физлица, остановитесь и не платите.

Что показывают результаты проверки: возраст домена, сертификат, хостинг
Читайте результаты вместе, а не по отдельности. Один тревожный признак не приговор: честный магазин может открыться два месяца назад, а его сайт может стоять на недорогом хостинге. Клон отличает сочетание сигналов: свежий домен, скидка 70% на смартфоны, чужие или неполные реквизиты и оплата переводом на карту физлица.
Мошенники часто размещают сайты на дешёвом VPS (виртуальном сервере), но у обычных магазинов хостинг тоже бывает недорогим, поэтому цена тарифа ничего не доказывает. Куда ведёт адрес, помогает понять материал про внешний IP-адрес.
Сверяйте свои результаты для example.ru с таблицей:
| Что проверяем | Где смотреть | Тревожный результат | Спокойный результат |
|---|---|---|---|
| Возраст домена | whois example.ru, поле creation date |
Младше 6 месяцев | Домен существует год и дольше |
| Сертификат | Замок в адресной строке, порт 443 | Нет HTTPS или браузер предупреждает об ошибке | Действующий сертификат; 90 дней у Let’s Encrypt допустимы, но это не гарантия честности |
| Репутация | Google Safe Browsing, VirusTotal | Пометка о фишинге или вредоносном ПО | Нет предупреждений и жалоб |
| Хостинг и IP | nslookup example.ru, затем whois по IP-адресу |
Адрес сменился недавно, владелец сети скрыт | Понятный провайдер, стабильный адрес |
| Реквизиты | ЕГРЮЛ (реестр юридических лиц) на сайте ФНС | ИНН не из 10 цифр (организация) или 12 (ИП), данные не совпадают с реестром | ИНН, название и адрес совпадают с реестром |
Два-три тревожных результата сразу — повод не платить и не вводить данные. Как устроен бесплатный сертификат, читайте в материале про SSL-сертификат Let’s Encrypt, а если хотите разобраться в серверах, изучите ответы на вопросы о VPS.
Что делать, если вы ввели данные на подозрительном сайте
Если вы ввели данные карты, сразу позвоните в банк по номеру на обратной стороне карты. Попросите заблокировать карту, перевыпустить её и запретить онлайн-операции. Код из СМС (обычно 4–6 цифр) не называйте никому: сотрудник банка его не спрашивает.
Если вы ввели пароль, смените его на настоящем сайте и везде, где использовали такой же. Затем включите двухфакторную аутентификацию (2FA), чтобы вход требовал второго подтверждения. Если вы скачали файл, отключите устройство от сети, проверьте его антивирусом и меняйте пароли только с чистого устройства, например с другого телефона. Чтобы не попасть на подмену снова, пройдите проверку сайта на безопасность до ввода данных.
Пока детали свежи, сохраните скриншоты страниц, адрес сайта, время ввода данных и сумму платежа. Они понадобятся для каждой жалобы. Отправьте обращения по следующим адресам:
- банк: заявление об оспаривании операции с приложенными скриншотами;
- хостинг-провайдер: узнайте IP-адрес командой
nslookup example.ru, найдите контактabuseв ответеwhoisпо этому IP и отправьте письмо; - регистратор домена: его название указано в ответе
whois example.ru; - форма Google Safe Browsing: сообщите о фишинговой странице, чтобы браузеры начали её блокировать;
- полиция: подайте заявление, если вы потеряли деньги.
Частые ошибки при проверке сайта и как их избежать
Большинство ошибок возникает из-за спешки и ложного чувства безопасности. Чаще всего встречаются пять: вера в замок HTTPS, отзывы только на самом сайте, переход по чужой ссылке, проверка после оплаты и невнимание к похожим доменам. Каждую можно закрыть за пару минут.
Замок HTTPS принимают за знак честности
Замок (HTTPS, порт 443) подтверждает только шифрование, а не добросовестность владельца. Бесплатный сертификат Let’s Encrypt обычно действует 90 дней и доступен любому владельцу домена. Решение: оценивайте возраст домена и реквизиты, а как выдаются сертификаты, узнайте в материале как установить сертификат на сайт.
Отзывы читают только на самом сайте
Владелец публикует у себя любые тексты, поэтому такие отзывы ничего не доказывают. Решение: введите в поиск example.ru отзывы и example.ru обман и читайте независимые площадки.
Переходят по ссылке из рекламы, СМС или мессенджера
Ссылка может вести на копию настоящего магазина. Решение: вводите адрес вручную или открывайте сайт из закладок.
Проверяют уже после оплаты
Скидка 70% и таймер на 15 минут заставляют платить не думая. Решение: пройдите все 6 шагов, около 10 минут, до ввода карты. Если просят перевод на карту физлица, остановитесь.
Не замечают похожие домены и поддомены
Подмена часто сводится к одной букве или зоне .shop вместо .ru. В адресе example.ru.top-sale.com настоящий домен — top-sale.com. Решение: читайте адрес посимвольно и сверяйте его командой whois example.ru. Так же проверяйте отправителя писем: как выглядит правильная почта на своём домене, показано в статье настройте доменную почту.
Замок, отзывы на сайте и ссылка из рекламы сами по себе ничего не гарантируют. Сверяйте адрес, возраст домена и реквизиты до того, как отдадите деньги или код из СМС.
Онлайн-сервисы или ручная проверка: что выбрать
Ручная проверка по шести шагам занимает около 10 минут. Вы сами видите нюансы: подменённую букву в адресе, домен младше 6 месяцев, ИНН, который не совпадает с данными в реестре. Метод требует внимательности, зато даёт самую полную картину.
Онлайн-сервисы VirusTotal и Google Safe Browsing отвечают за несколько секунд. Их слабое место — новые сайты: пока на адрес никто не пожаловался, в базах он выглядит чистым. Защита браузера и антивируса работает фоном и не требует действий, но свежие копии магазина, созданные пару дней назад, часто пропускает.
Для платежа и ввода паролей используйте связку «сервис + Whois + реквизиты». Whois — публичная база с датой создания домена и данными регистратора, а реквизиты вы сверяете с государственным реестром. Для беглого просмотра хватит предупреждений браузера. Сторонние агрегаторы и «мониторинги репутации» не нужны: они опираются на те же открытые данные.
Как выбрать подход по ситуации:
- Оплата или ввод карты: сервис, команда
whois example.ru, ИНН (10 или 12 цифр) и ОГРН (13 цифр). - Регистрация с паролем: сервис и возраст домена.
- Беглый просмотр: достаточно браузера и замка HTTPS, помня, что он говорит лишь о шифровании.
Чтобы быстрее читать данные Whois, посмотрите, как устроена панель регистратора домена. А если хотите понимать, где и как размещают сайты, изучите ответы о VPS и хостинге.
Когда самостоятельной проверки недостаточно и что дальше
Ручная проверка бессильна против точной копии известного сервиса: у неё может быть действующий сертификат HTTPS (порт 443), а адрес отличается одним символом. Она не поможет и тогда, когда деньги уже ушли или вам звонят «из банка» и одновременно просят открыть сайт. В этих случаях сразу звоните в банк по номеру с обратной стороны карты, перевыпускайте карту и подавайте заявление в полицию.
Если скопировали ваш сайт, найдите контакты через whois example.ru и напишите жалобу по каналу abuse регистратору домена и хостинг-провайдеру копии. Приложите адреса страниц и скриншоты. Срок ответа зависит от компании и обычно занимает от нескольких часов до нескольких дней.
Свой сайт лучше защитить заранее, чтобы его труднее было взломать и подделать. Вот минимальный набор мер:
- включите HTTPS и автоматическое продление сертификата: бесплатный Let’s Encrypt обычно действует 90 дней;
- включите двухфакторную аутентификацию (2FA) в панели хостинга и в админке сайта;
- настройте защиту от подбора пароля через Fail2ban: программа блокирует IP-адрес после нескольких неудачных входов;
- настройте резервное копирование сайта и храните одну копию вне сервера.
Все эти меры проще применять на собственном сервере, где вы сами решаете, какое ПО работает и кто имеет доступ. Если хотите попробовать, начните с материала о том, как арендовать виртуальный сервер, и сравните варианты в обзоре VDS-хостинга. Ответы на частые вопросы собраны в разделе «Вопросы о VPS».
Частые вопросы
Как проверить сайт на мошенников бесплатно?
Как понять, что сайт фишинговый?
Можно ли доверять сайту, если у него есть замок HTTPS?
Как узнать, когда создан сайт?
Как проверить интернет-магазин перед покупкой?
Что делать, если я уже ввёл данные карты на мошенническом сайте?
Куда пожаловаться на сайт мошенников?
Как проверить ссылку из СМС или мессенджера, не открывая её?
Как узнать, на каком хостинге размещён сайт?
Поможет ли антивирус распознать мошеннический сайт?
Проверьте себя
- Адрес набран вручную и совпадает с официальным посимвольно.
- Домен существует дольше 6 месяцев или у меня есть другие причины доверять продавцу.
- В сертификате указан нужный домен, срок действия не истёк.
- Google Safe Browsing и VirusTotal не показывают угроз.
- ИНН (10 или 12 цифр) и ОГРН найдены и совпадают с данными ФНС.
- Оплата идёт через платёжную систему, а не переводом на карту физлица.
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.