Сертификат веб сайта: что это такое, как работает и как проверить — инструкция для новичка
Разбираемся, что такое сертификат веб сайта: цифровой документ, который подтверждает, что вы открыли настоящий сайт, и включает шифрование по HTTPS. В материале из блога HostingFAQ вы узнаете, как сертификат работает, что в нём записано, как проверить его за две минуты и какой тип подойдёт вашему проекту.
Коротко
- Сертификат веб-сайта — цифровой документ формата X.509: он связывает домен с открытым ключом и включает HTTPS на порту 443.
- Браузер проверяет сертификат при каждом заходе, до загрузки страницы, в рамках рукопожатия TLS (Transport Layer Security).
- Сертификат Let's Encrypt бесплатный и действует 90 дней; платные публичные сертификаты с 15 марта 2026 года выдаются не дольше чем на 200 дней.
- Бывают три уровня проверки: DV (домен), OV (организация), EV (расширенная проверка); DV обычно готов за несколько минут, OV и EV — за дни.
- Сегодня используются TLS 1.3 и TLS 1.2; протокол SSL 3.0 запрещён с 2015 года, хотя название «SSL-сертификат» осталось в обиходе.
- Проверить сертификат можно за 2 минуты: значок слева от адреса в браузере или команда openssl s_client -connect example.com:443.
- Если сертификат истёк или выдан на другое имя, браузер показывает предупреждение, и часть посетителей уходит с сайта.
Что такое сертификат веб сайта простыми словами
Сертификат веб сайта — это цифровой документ формата X.509, который связывает доменное имя, например example.com, с открытым ключом. Он подтверждает, что домен принадлежит тому, кто им управляет, и включает шифрование. Его же называют SSL/TLS-сертификатом: слово «SSL» осталось в обиходе, а работает протокол TLS (Transport Layer Security) версий 1.3 и 1.2.
Сравните с паспортом: документ выдаёт не владелец сайта, а удостоверяющий центр (УЦ), которому доверяет браузер. С сертификатом сайт открывается по HTTPS (HyperText Transfer Protocol Secure) на порту 443, а обычный HTTP работает на порту 80. Подробнее о самом понятии рассказано в материале о сертификате безопасности для сайта.
Сертификат решает конкретные задачи, и вот главные из них:
- замок в адресной строке показывает, что соединение зашифровано;
- логины, пароли и платёжные данные не читаются по пути от посетителя до сервера;
- без сертификата браузер выводит предупреждение, и часть посетителей уходит с сайта;
- поисковые системы учитывают HTTPS при ранжировании, но как один из многих факторов, а не гарантию позиций.
Сертификат не гарантирует честность владельца сайта и не защищает сервер от взлома. Проверьте свой сайт прямо сейчас: откройте https://example.com со своим доменом и нажмите на значок слева от адреса. Если путаетесь в терминах, сначала прочитайте, что такое хостинг, и чем домен отличается от хостинга.
Как работает сертификат: рукопожатие TLS и цепочка доверия
Когда вы открываете https://example.com, браузер сначала находит IP-адрес по DNS-записям домена, а затем подключается к серверу на порт 443. Это порт HTTPS, обычный HTTP работает на порту 80. Сразу после подключения начинается рукопожатие TLS (Transport Layer Security), и занимает оно доли секунды, до загрузки страницы.
Сервер присылает сертификат, а браузер проверяет три вещи: подпись удостоверяющего центра (УЦ), совпадение имени сайта с полями CN и SAN и срок действия. Если всё сходится, стороны согласуют ключи шифрования и дальше обмениваются данными в зашифрованном виде. Как устроен обмен на уровне сетевых протоколов, зависит от версии: сейчас используются TLS 1.3 и TLS 1.2.
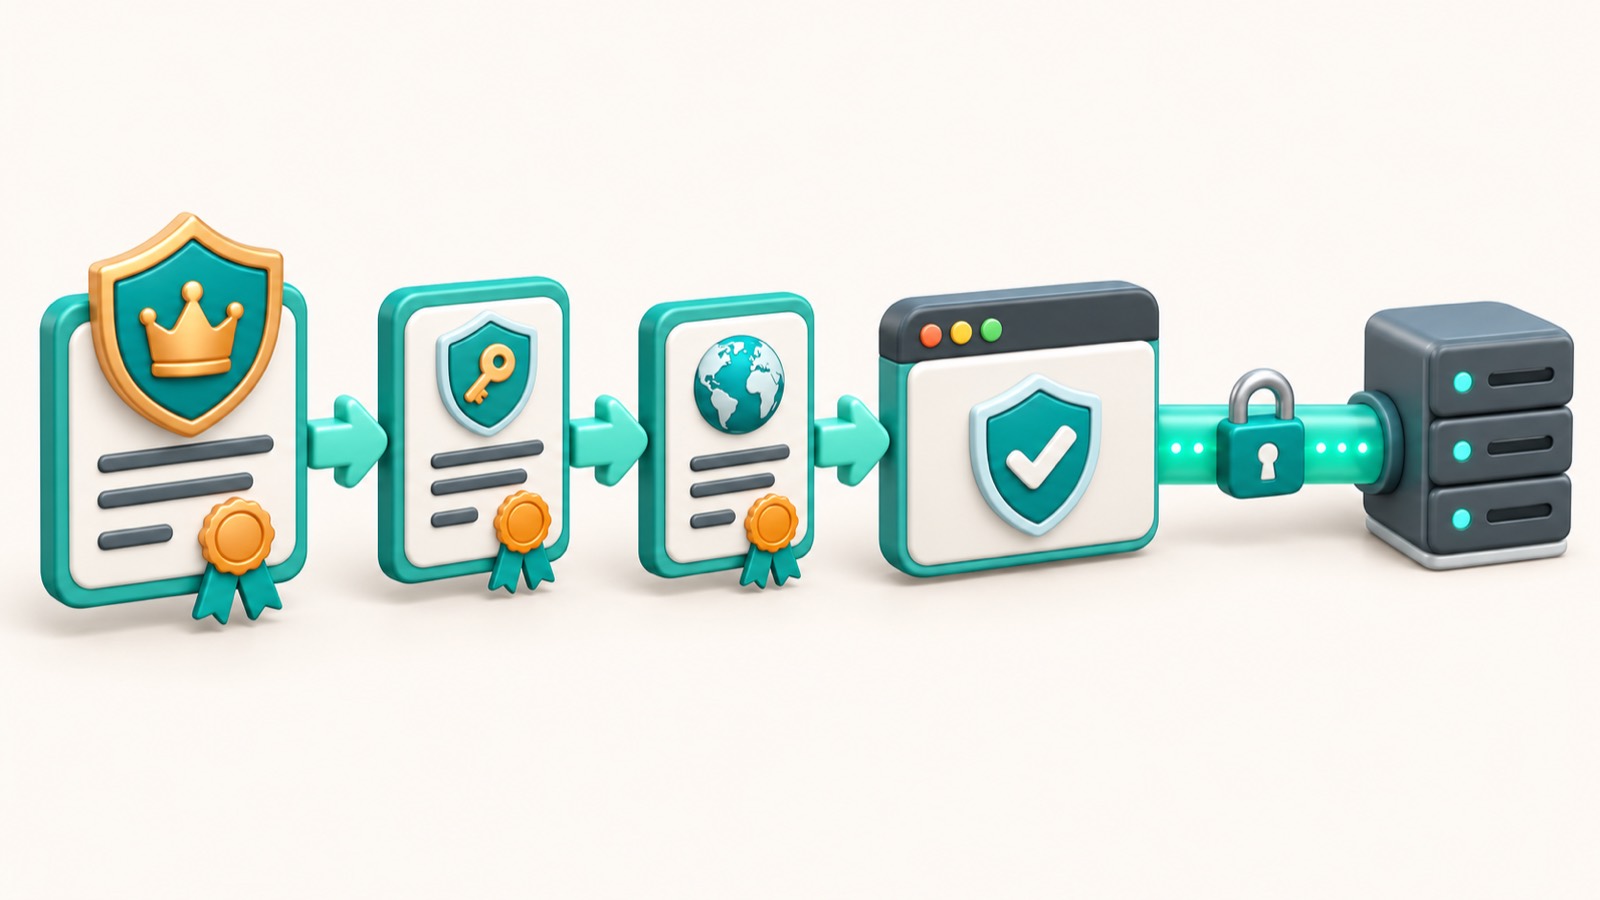
Доверие строится по цепочке: сертификат сайта подписан промежуточным УЦ, а тот — корневым. Список корневых УЦ хранят браузер и операционная система. Если цепочка доходит до корня из этого списка, сертификату верят. Закрытый ключ при этом остаётся на вашем сервере и нигде не публикуется, а в сертификате лежит только открытый.
Пара ключей бывает двух типов:
RSA 2048— ключ длиной 2048 бит, работает почти на любом оборудовании;ECDSA P-256— ключ длиной 256 бит на эллиптической кривой, короче и обычно быстрее при той же стойкости.
Что записано внутри сертификата
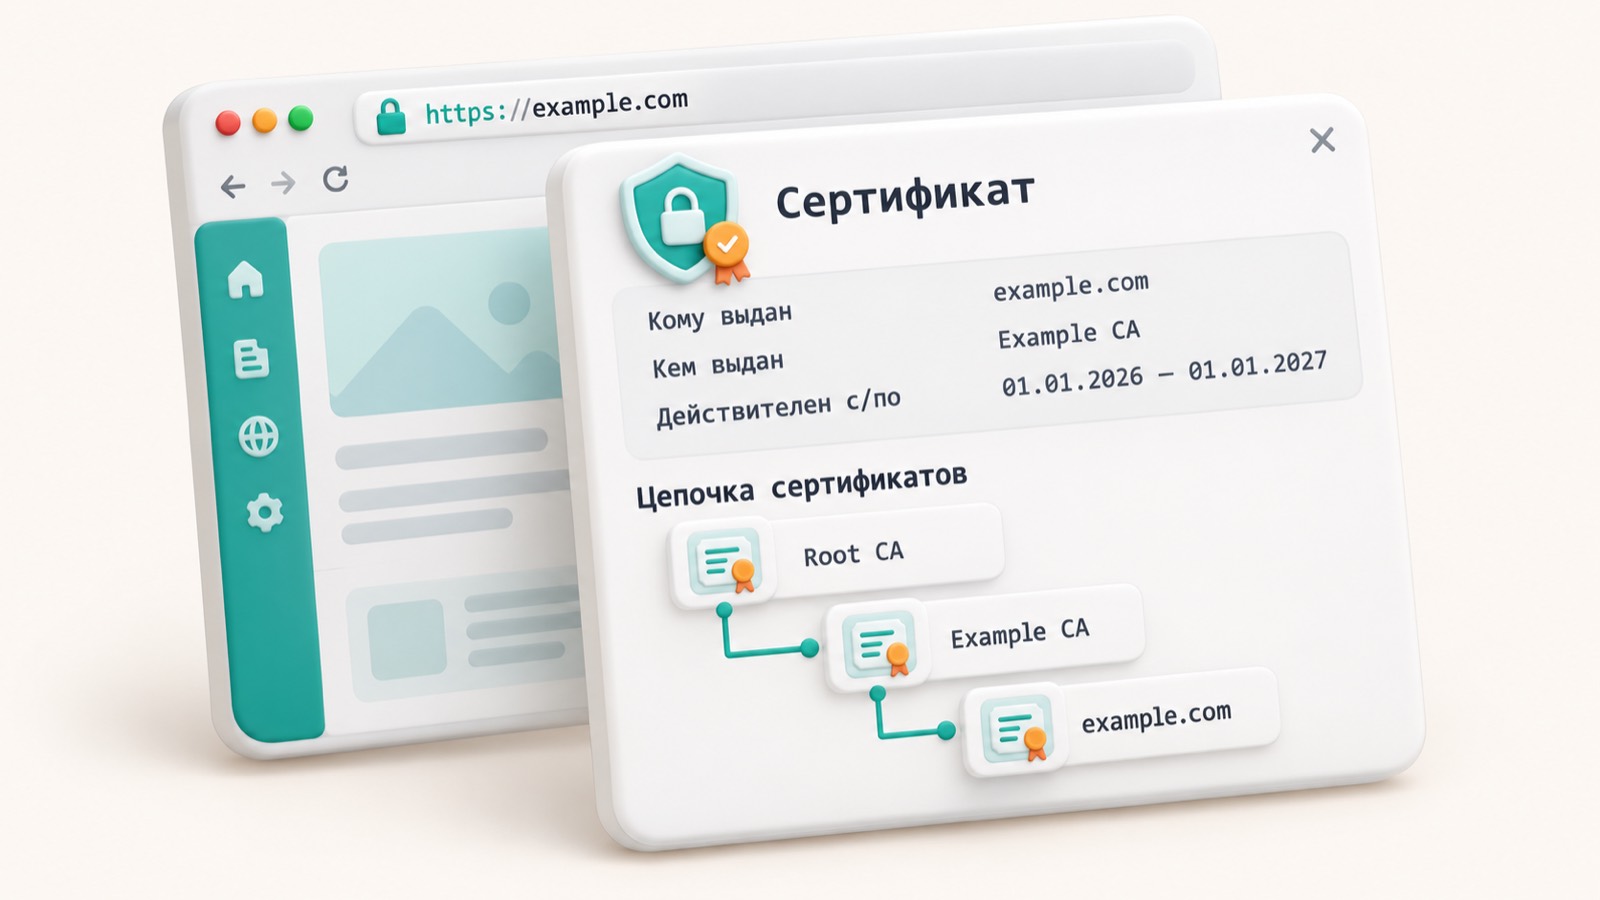
Сертификат формата X.509 — это набор полей, которые браузер читает до загрузки страницы. В нём указаны для кого выдан сертификат, кто его выдал, на какой срок и какой открытый ключ к нему привязан.
Важнее всего поле SAN (Subject Alternative Name, список альтернативных имён). Браузер сверяет адрес сайта именно с ним, а CN (Common Name, основное имя) считает запасным вариантом. Если в SAN нет www.example.com, при заходе с www появится предупреждение, даже когда в CN записан example.com. Так же нужно вписывать и поддомены: как их создать, описано в материале про настройку поддомена.
Ниже приведены поля сертификата для example.com и подсказки, на что в них смотреть:
| Поле | Что означает | На что смотреть |
|---|---|---|
| Subject / CN | example.com |
Основное имя; не заменяет SAN |
| SAN | example.com, www.example.com |
Есть ли ваш адрес в списке |
| Issuer | Let’s Encrypt | Известный удостоверяющий центр |
| Valid from / to | 08.10.2026 — 06.01.2027 (90 дней) | Срок не истёк и не подходит к концу |
| Ключ и подпись | ECDSA P-256 (256 бит) или RSA 2048 бит; подпись SHA-256 | Ключ не короче 2048 бит у RSA |
| Серийный номер | Уникальный номер, например 04:A3:7F… |
Нужен, чтобы отозвать сертификат |
Как проверить сертификат сайта: пошагово
Проверка занимает около 2 минут и не требует специальных программ: хватит браузера. Вы убедитесь, что сертификат выдан на нужный домен, его выпустил известный удостоверяющий центр (CA, Certificate Authority) и срок действия не истёк.
В примере ниже берём сайт example.com на VPS с Nginx. Названия пунктов меню зависят от версии браузера, но порядок действий везде одинаковый.
Выполните шесть шагов по порядку:
- Откройте в браузере
https://example.comи дождитесь загрузки страницы. - Нажмите значок слева от адреса: это замок или переключатели настроек.
- Выберите пункт про безопасное подключение, затем «Сертификат действителен» (в Firefox — «Подробнее»). Откроется окно со сведениями.
- В блоке «Кому выдан» найдите CN (Common Name) и SAN (Subject Alternative Name): там должны быть
example.comиwww.example.com. В блоке «Кем выдан» посмотрите название центра, например Let’s Encrypt. - Сверьте даты «Действителен с» и «Действителен по»: вычтите сегодняшнюю дату из конечной и получите остаток в днях.
- По желанию выполните в терминале
openssl s_client -connect example.com:443 -servername example.com. Порт443отвечает за HTTPS, а параметр-servernameуказывает, для какого домена нужен сертификат.
Как читать результат: домен из адресной строки должен совпадать с одним из имён в SAN, а срок не должен истекать. У Let’s Encrypt сертификат живёт 90 дней, у платных центров — не дольше 200. Если до конца срока меньше 30 дней, а обновления нет, запустите certbot renew --dry-run и проверьте автопродление.
Сертификат не доказывает честность владельца. Если сайт вызывает сомнения, проверьте сайт на признаки мошенничества, а для своего проекта пройдите проверку сайта на безопасность.
Виды сертификатов: DV, OV, EV и wildcard — чем отличаются и сколько стоят
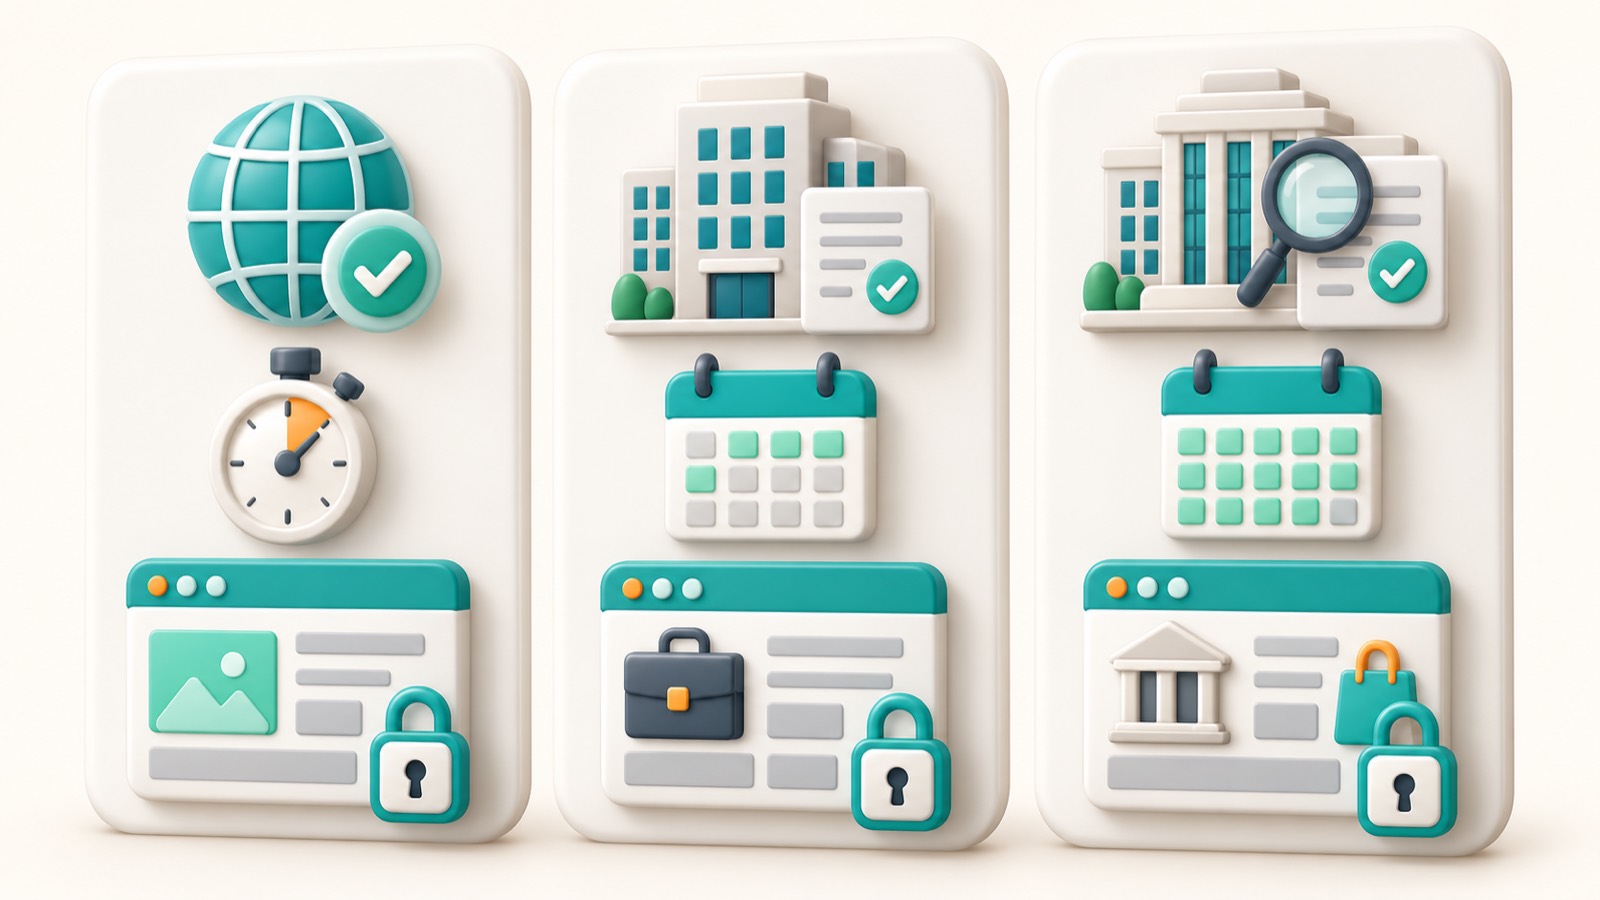
Шифрование у всех типов сертификатов одинаковое. Различается то, что удостоверяющий центр (УЦ) проверяет перед выпуском: DV (Domain Validation) подтверждает владение доменом, OV (Organization Validation) — существование организации, EV (Extended Validation) — организацию по расширенной процедуре.
С 15 марта 2026 года публично доверенный сертификат действует не дольше 200 дней, а Let’s Encrypt выдаёт сертификаты на 90 дней. Настройте автоматическое продление через certbot на своём сервере: выберите VPS, где у вас есть root-доступ. Если планируете подключать прокси, посмотрите обзор Cloudflare.
| Тип | Что проверяет УЦ | Срок выпуска | Ориентир по цене | Кому подходит |
|---|---|---|---|---|
| DV | Владение доменом | Несколько минут | Бесплатно (Let’s Encrypt) или от нескольких сотен ₽/год | Блоги, сайты-визитки, магазины на VPS |
| OV | Домен и организацию | 1–5 рабочих дней | Дороже DV, зависит от УЦ | Компании, сервисы с личными кабинетами |
| EV | Организацию по расширенной проверке | 1–5 рабочих дней | Дороже OV, зависит от УЦ | Банки, крупные сервисы |
Цены проверены 08.10.2026 и зависят от УЦ. Кроме уровня проверки, сертификаты различаются охватом доменов:
- Wildcard. Сертификат на
*.example.comзакрывает поддомены первого уровня, напримерblog.example.com, но не самexample.comбез отдельной записи в SAN. В Let’s Encrypt для него нужна проверка через DNS-записьTXT. - Мультидоменный (SAN, Subject Alternative Name). Один сертификат на несколько имён, например
example.comиwww.example.com. Дляmail.example.comсначала настройте доменную почту, затем добавьте имя в SAN.
Как получить и установить сертификат для своего сайта
Путей три, и выбор зависит от того, где живёт сайт. Если у вас VPS (виртуальный частный сервер) с Nginx, берите бесплатный Let’s Encrypt: он выдаёт DV-сертификат на 90 дней. Подготовить сервер помогут статьи про выбор VDS и Linux для сервера.
Установите клиент certbot и выполните certbot --nginx -d example.com -d www.example.com. Утилита подтвердит домен, выпустит сертификат и сама поправит конфиг Nginx. Certbot продлевает сертификат, когда до конца срока остаётся меньше 30 дней. Проверьте автопродление командой certbot renew --dry-run, а детали смотрите в инструкции по Let’s Encrypt.
Платный сертификат покупают у удостоверяющего центра или регистратора. Вы создаёте CSR (Certificate Signing Request, запрос на подпись), подтверждаете домен письмом или DNS-записью и загружаете выданные файлы на сервер. DV приходит за несколько минут, OV и EV — за 1–5 рабочих дней. Запись в DNS добавляется в панели регистратора домена, а установку подробно разбирает отдельная статья. На хостинге или за CDN (сетью доставки контента) сертификат обычно включается одним переключателем в панели.
После установки сделайте четыре вещи:
- настройте редирект 301 с http на https;
- откройте порт 443 в файрволе сервера;
- проверьте цепочку командой
openssl s_client -connect example.com:443 -servername example.com; - убедитесь, что сертификат покрывает и example.com, и www.example.com.
Если возникли вопросы по настройке сервера, найдите ответы в разделе о VPS.
Частые ошибки с сертификатом сайта и что делать
Почти все предупреждения браузера сводятся к пяти причинам: сертификат истёк, имя не совпадает с доменом, цепочка неполная, на странице есть смешанный контент или время на устройстве сбилось. Каждую ошибку можно исправить за несколько минут, если знать, где искать.
Ниже для каждой ошибки указаны причина и решение. Примеры даны для сайта example.com на VPS с Nginx.
Сертификат истёк (ERR_CERT_DATE_INVALID)
Срок действия закончился: у Let’s Encrypt он составляет 90 дней, у платных центров с 15 марта 2026 года не больше 200 дней. Перевыпустите сертификат и перезагрузите конфигурацию командой nginx -s reload. Затем проверьте автопродление: certbot renew --dry-run. Обычно certbot продлевает сертификат, когда до конца срока остаётся меньше 30 дней.
Имя не совпадает с доменом (ERR_CERT_COMMON_NAME_INVALID)
Сертификат выпущен, например, только на example.com, а посетитель открыл www.example.com. Перевыпустите его с обоими именами в поле SAN (Subject Alternative Name): certbot --nginx -d example.com -d www.example.com.
Неполная цепочка сертификатов
Сервер не отдаёт промежуточный сертификат, и часть устройств, чаще мобильных, не доверяет сайту. В директиве ssl_certificate укажите файл fullchain.pem, а не cert.pem, и перезагрузите Nginx.
Смешанный контент
Страница открыта по HTTPS, но картинки или скрипты грузятся по http://, поэтому браузер блокирует их или убирает значок замка. Найдите такие адреса в консоли разработчика (клавиша F12) и замените их на https:// или относительные пути. Если сайт работает через Cloudflare, пригодится настройка Cloudflare для HTTPS.
Неверное время на устройстве или сервере
Если часы уходят на дни или годы, действующий сертификат выглядит просроченным или ещё не вступившим в силу. На устройстве включите автоматическую установку времени. На сервере проверьте timedatectl и настройте синхронизацию по NTP (Network Time Protocol): как настроить NTP-сервер.
Начинайте диагностику с кода ошибки в браузере: он почти всегда указывает на одну из пяти причин. Проверяйте автопродление командой certbot renew --dry-run раз в несколько месяцев, чтобы не допустить самой частой из них.
Сертификат, SSL и TLS: чем отличаются и когда сертификата недостаточно
Эти термины часто путают. SSL (Secure Sockets Layer) — устаревший протокол, SSL 3.0 запрещён с 2015 года (RFC 7568). Сегодня шифрование выполняет TLS (Transport Layer Security) версий 1.3 и 1.2. HTTPS (HyperText Transfer Protocol Secure) — это HTTP поверх TLS на порту 443, а сертификат — документ X.509, который подтверждает домен. «SSL-сертификат» — просто привычное название.
Самоподписанный сертификат вы выпускаете сами, например командой openssl req -x509. Он годится для тестов и внутренней сети, но публичные браузеры ему не доверяют и показывают предупреждение. Часть сайтов переходит на сертификаты российских удостоверяющих центров. Уточните у выдавшего центра, как с ними работают браузеры и устройства ваших посетителей.
Сертификат защищает только канал связи. Он не спасает сервер от взлома, не останавливает DDoS (Distributed Denial of Service) и не доказывает честность владельца сайта. Что стоит сделать дополнительно:
- настройте резервное копирование и храните копию вне сервера;
- обновляйте систему и веб-сервер, закройте лишние порты;
- заранее изучите защиту от DDoS-атак;
- настройте редирект с кодом 301 с http на https и освойте основы SEO (Search Engine Optimization);
- если сайт на своём сервере, найдите ответы на вопросы о VPS.
Частые вопросы
Что такое сертификат веб сайта простыми словами?
Чем SSL-сертификат отличается от TLS-сертификата?
Как узнать, есть ли у сайта сертификат?
Сколько действует сертификат для сайта?
Что будет, если сертификат сайта истёк?
Можно ли получить сертификат для сайта бесплатно?
Сколько стоит платный сертификат?
Нужен ли сертификат маленькому сайту без форм и оплаты?
Что такое самоподписанный сертификат?
Один сертификат подойдёт для поддоменов?
Если у сайта есть сертификат, значит ему можно доверять?
Проверьте себя
- Адрес сайта начинается с https, а старый адрес на http перенаправляет на него с кодом 301.
- В сведениях сертификата указаны оба имени: example.com и www.example.com.
- До конца срока действия осталось больше 30 дней или настроено автопродление.
- Установлена полная цепочка сертификатов, браузер не показывает предупреждений.
- Страницы не загружают картинки и скрипты по http.
- Порт 443 открыт на сервере и в файрволе.
- Команда certbot renew --dry-run завершается без ошибок.
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.