DNS записи домена: как добавить A, CNAME, MX и TXT — инструкция для новичка
DNS-записи домена связывают имя сайта с сервером, почтой и сервисами проверки. В этой статье из блога HostingFAQ вы разберёте основные типы записей, добавите A, CNAME, MX и TXT по шагам, настроите TTL, проверите результат командами и исправите типичные ошибки без помощи поддержки.
Коротко
- Основных типов записей шесть: A, AAAA, CNAME, MX, TXT и NS; для сайта с почтой обычно хватает пяти из них.
- Запись A хранит адрес IPv4, AAAA — адрес IPv6 (128 бит против 32 бит у IPv4).
- TTL часто равен 3600 секунд (1 час); перед переездом его снижают до 300 секунд (5 минут).
- Изменения обычно видны от нескольких минут до 24 часов, редко — до 48 часов.
- Запись CNAME нельзя ставить на корень домена (@) и рядом с другими записями того же имени.
- Для SPF у домена должна быть одна TXT-запись, а в ней не больше 10 DNS-запросов.
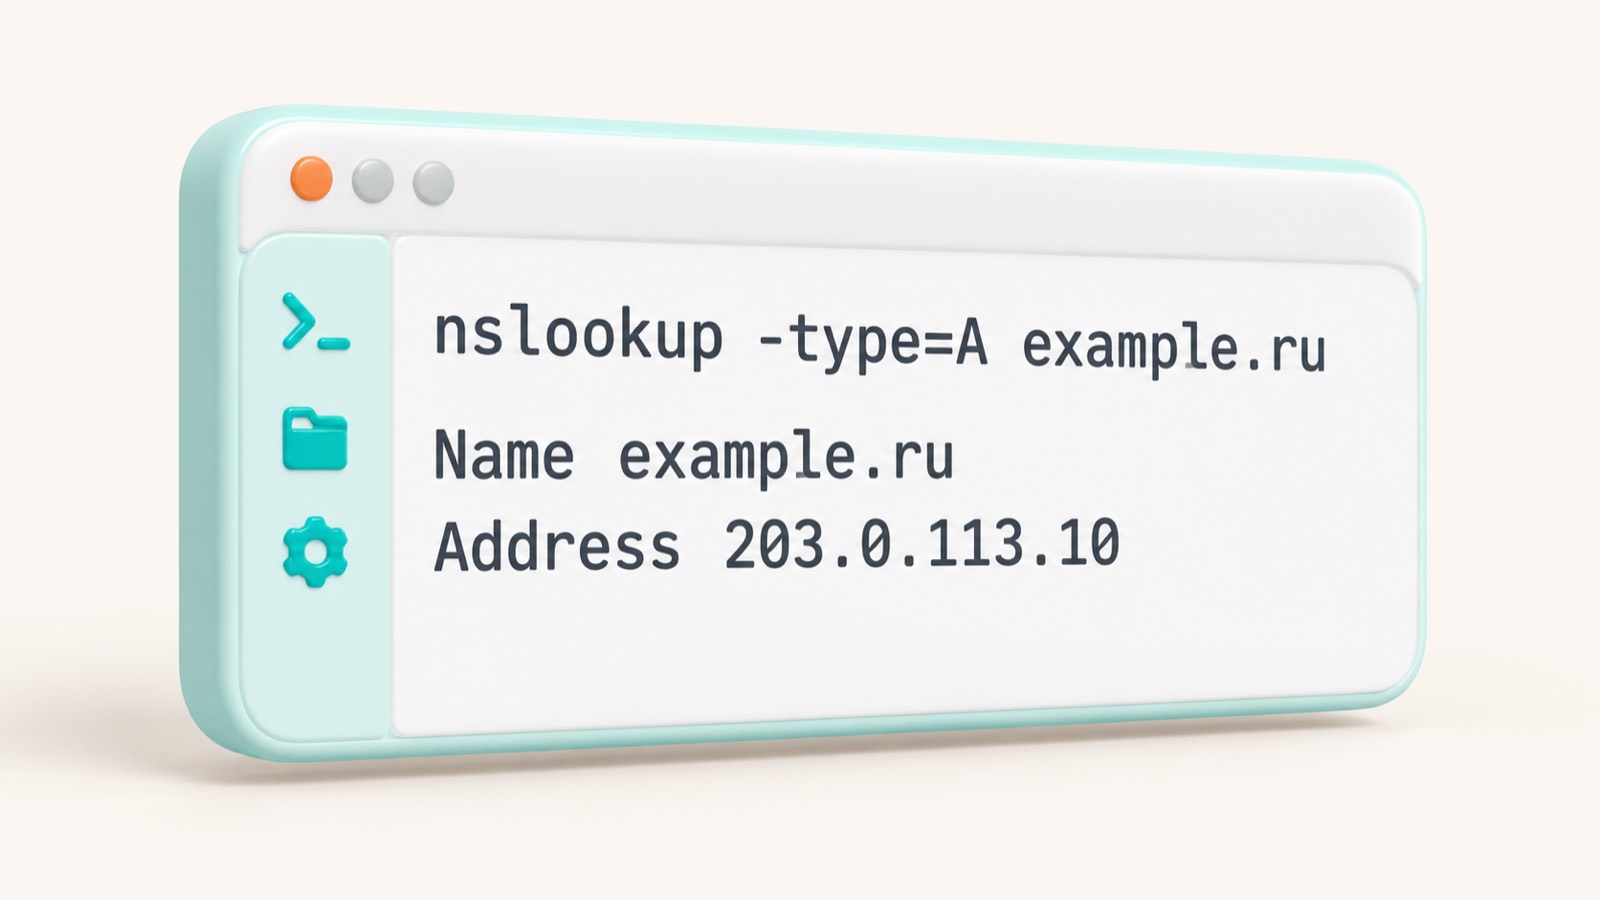
- Проверить запись можно за 1 команду: nslookup -type=A example.ru или dig example.ru A.
Что такое DNS-записи домена и зачем они нужны
DNS (Domain Name System, система доменных имён) работает как телефонная книга интернета. Вы вводите понятное имя, а браузеру нужен числовой IP-адрес сервера. DNS-записи домена хранят эти соответствия и подсказывают, куда вести посетителей и почту.
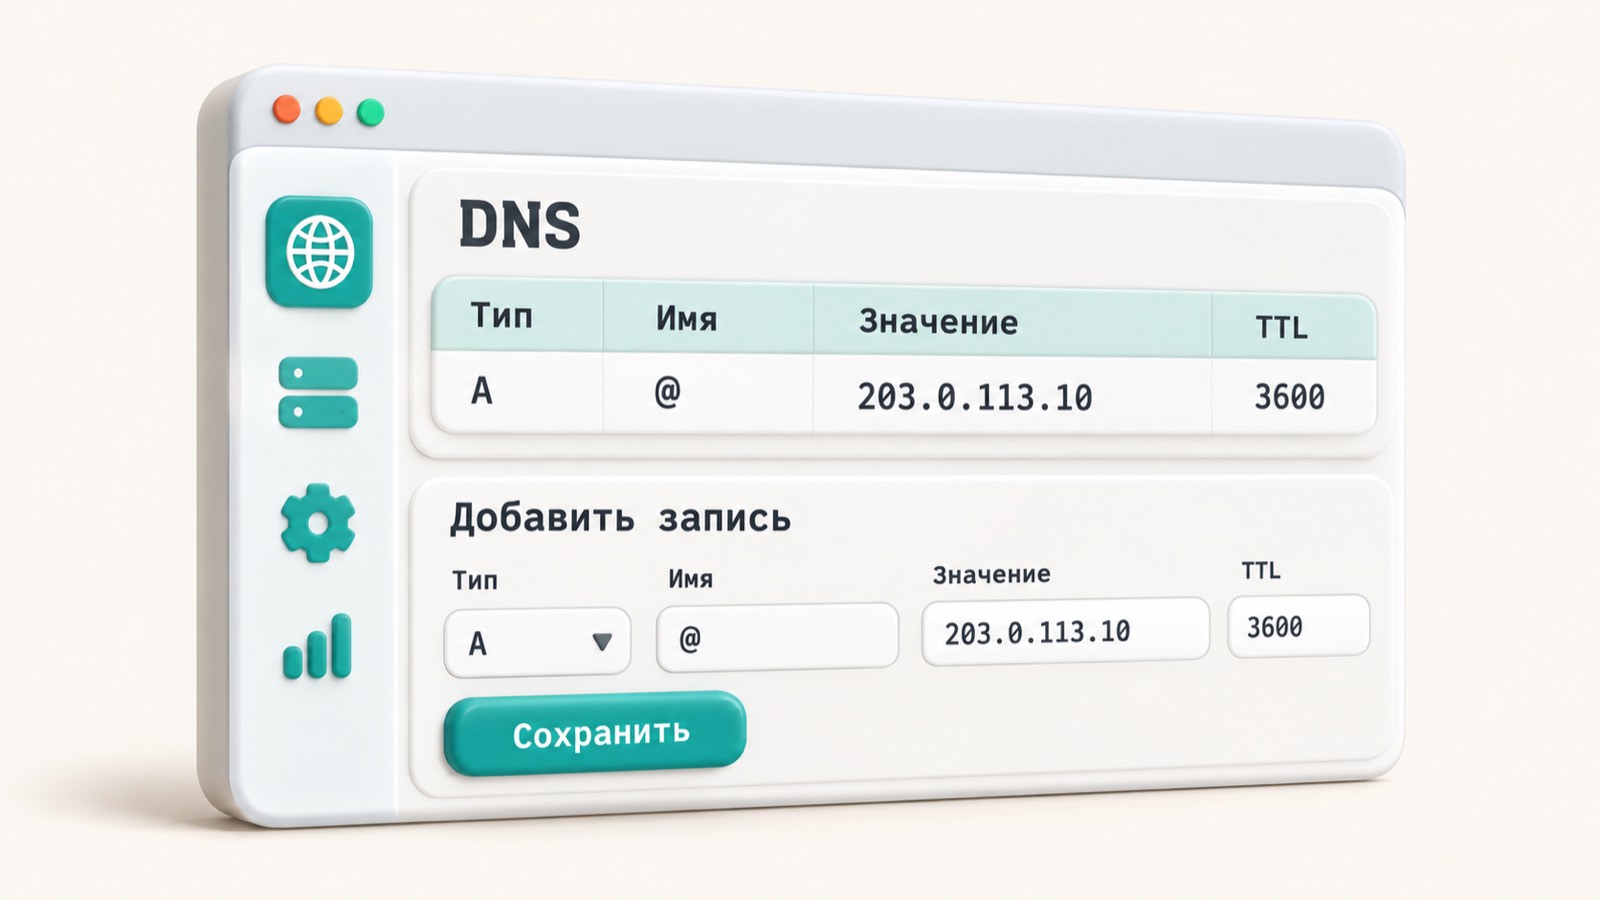
Каждая запись состоит из четырёх частей: имени, типа, значения и TTL (Time To Live, время хранения ответа в кэше в секундах). Возьмём домен example.ru. Запись с именем @ (корень домена), типом A, значением 203.0.113.10 и TTL 3600 секунд (1 час) означает: сайт example.ru расположен на сервере 203.0.113.10.
Сами записи лежат на DNS-серверах, которые указаны у домена. Назначить их можно в панели регистратора домена. Без правильных записей домен куплен, но сайт не открывается и письма не доходят.
Записями настраивают четыре основные задачи:
- сайт: запись
Aсвязываетexample.ruс адресом203.0.113.10; - адрес с www: запись
CNAMEнаправляетwww.example.ruнаexample.ru; - почту: запись
MX(Mail Exchanger) называет сервер, который принимает письма домена; - подтверждение владения: запись
TXTс кодом, который выдаёт сервис проверки.
Обычно новая запись начинает работать через несколько минут, но полное обновление может занять до 24 часов.
Как работают DNS-записи: путь запроса от браузера до сервера
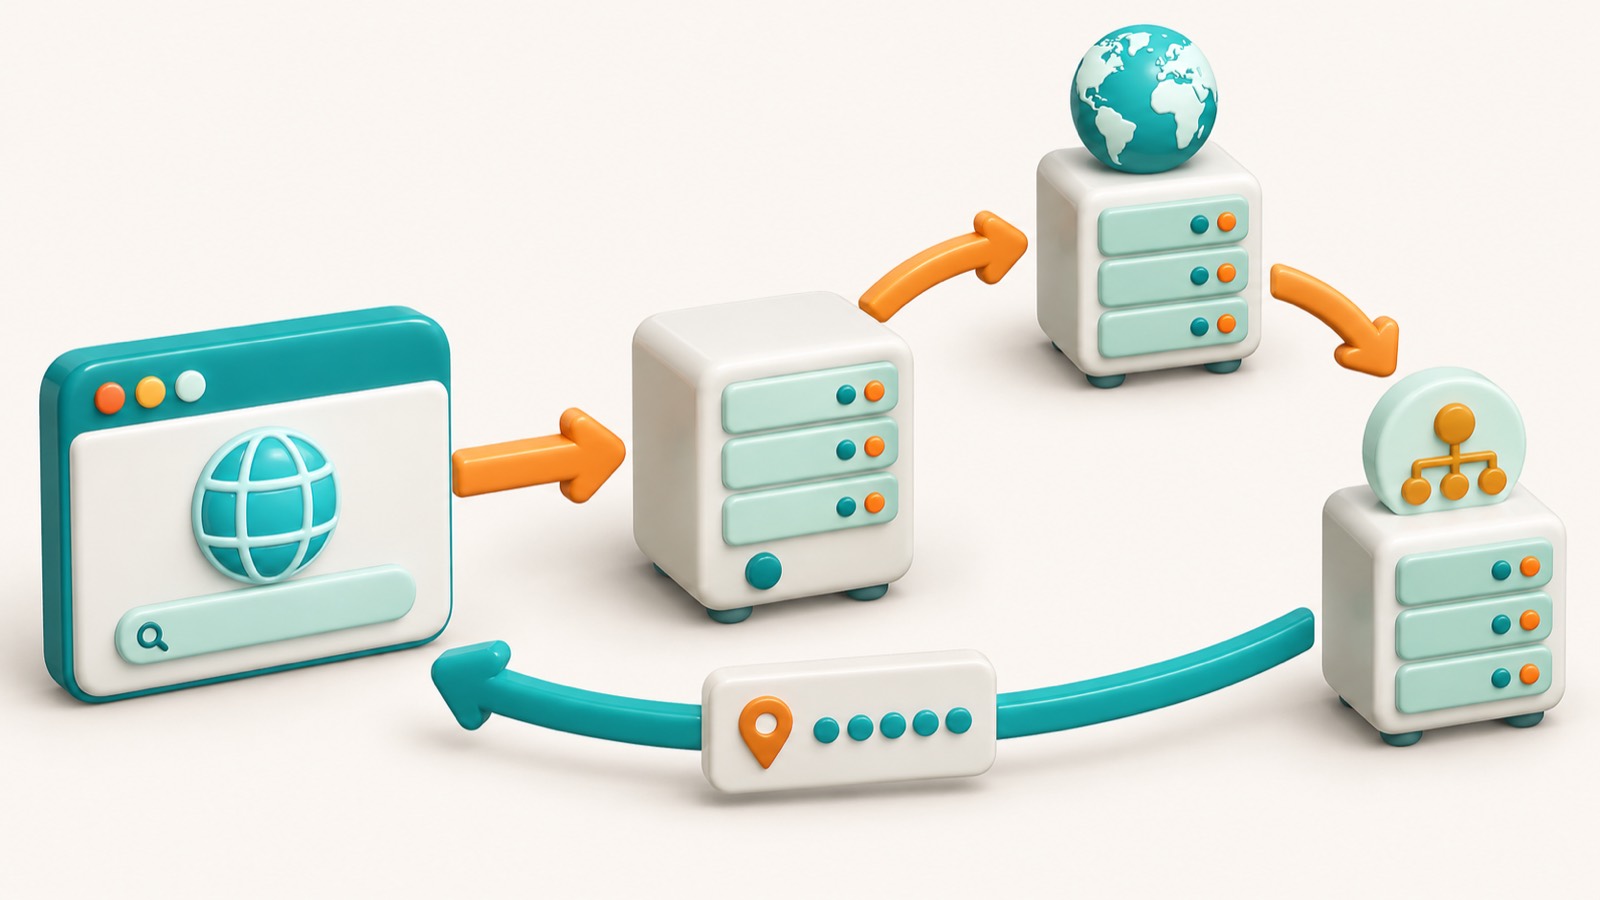
Когда вы вводите example.ru в адресной строке, браузер не знает, где находится сервер. Он спрашивает DNS (Domain Name System, систему доменных имён) и получает запись, например A: @ → 203.0.113.10. Если ответ уже лежит в кэше, это занимает считанные миллисекунды.
Если в кэше ответа нет, запрос идёт дальше. Он проходит такие узлы по порядку:
- кэш браузера и операционной системы: сбросить кэш Windows можно командой
ipconfig /flushdns; - рекурсивный резолвер, например
8.8.8.8: он ищет ответ за вас; - корневой сервер: подсказывает, кто отвечает за зону
.ru; - серверы зоны
.ru: называют NS домена; - NS (name server, сервер имён) домена
example.ru: отдаёт запись A, MX или TXT.
Не путайте два вида серверов. DNS-сервер пользователя (8.8.8.8 или адрес от провайдера) только задаёт вопросы и запоминает ответы. NS домена задаёт регистратор, и именно на них хранятся записи A, MX и TXT. Сменить резолвер можно по инструкциям: настройте DNS Google, настройте Яндекс DNS или укажите предпочитаемый DNS-сервер IPv4.
Изменения видны не сразу, потому что каждый резолвер хранит ответ, пока не истечёт TTL (time to live, время жизни записи). У многих провайдеров он равен 3600 секундам (1 час). Поэтому обновление занимает от нескольких минут до 24 часов, в редких случаях до 48 часов.
Как добавить DNS-записи домена: пошаговая инструкция
Записи добавляют в панели, где домен обслуживается: у регистратора или на хостинге. Покажем порядок на примере домена example.ru и сервера с адресом 203.0.113.10. Если сервера пока нет, сначала арендуйте виртуальный сервер, а свой адрес узнайте в материале про внешний IP-адрес.
Важно правило: записи A, MX и TXT действуют только на тех NS-серверах (name servers, серверах имён), которые указаны у домена. Поэтому правьте зону там, куда домен делегирован, иначе изменения не сработают. Если остались вопросы по серверам, загляните в ответы на вопросы о VPS.
Выполните семь шагов строго по порядку:
- Войдите в панель регистратора или хостинга и откройте раздел
DNS(иногда он называется «Управление зоной»). - Проверьте NS-серверы домена. Записи нужно создавать на тех серверах, что указаны здесь.
- Создайте запись A: имя
@, значение203.0.113.10, TTL (time to live, время жизни записи в кэше)3600секунд. - Создайте CNAME (псевдоним): имя
www, значениеexample.ru.. На корень@CNAME ставить нельзя. - Добавьте MX (почтовый обменник) с приоритетом
10и именем вашего почтового сервера. Затем добавьте одну TXT-запись SPF (список разрешённых отправителей):v=spf1и ваши параметры. - Проверьте результат командой
nslookup -type=A example.ru. В ответе должен быть адрес203.0.113.10. - Подождите обновления: обычно от нескольких минут до 24 часов, редко до 48 часов. Если компьютер показывает старые данные, выполните
ipconfig /flushdns.
Какие бывают типы DNS-записей и когда какую использовать
Запись A связывает имя с адресом IPv4, поэтому её ставят на корень домена: @ → 203.0.113.10. Запись CNAME (canonical name) делает имя псевдонимом другого имени, например www → example.ru.. CNAME нельзя ставить на @ и рядом с MX или TXT на том же имени. Для отдельного сервера создайте A, для внешнего сервиса CNAME: создайте поддомен по инструкции.
Почту направляет запись MX (Mail Exchange): в ней указаны приоритет, например 10, и имя почтового сервера. Чем меньше число, тем выше приоритет. Защиту от подделки отправителя хранят в TXT: SPF (Sender Policy Framework) начинается с v=spf1, у домена она одна и допускает до 10 DNS-запросов при проверке. Настройте SPF-запись и добавьте DKIM (DomainKeys Identified Mail) на имя selector._domainkey.example.ru, а DMARC на _dmarc.example.ru со значением v=DMARC1.
Для IPv6 добавьте запись AAAA рядом с A: адрес IPv6 занимает 128 бит против 32 бит у IPv4. Если почта на Яндексе, настройте DNS для Яндекс 360, а для своего почтового сервера подключите доменную почту. Шесть основных типов собраны в таблице:
| Тип | Что хранит | Пример значения | Для чего |
|---|---|---|---|
| A | Адрес IPv4 | 203.0.113.10 |
Открывает сайт по имени |
| AAAA | Адрес IPv6 | 2001:db8::10 |
Открывает сайт по IPv6 |
| CNAME | Другое имя | example.ru. |
Псевдоним, например для www |
| MX | Приоритет и почтовый сервер | 10 mail.example.ru. |
Приём почты домена |
| TXT | Текст | v=spf1 ip4:203.0.113.10 -all |
SPF, DKIM, DMARC, проверка прав |
| NS | Имя DNS-сервера | ns1.example.ru. |
Указывает, где хранятся записи домена |
Дополнительно встречаются SRV (сервер и порт службы), CAA (какие центры сертификации могут выпускать сертификаты для домена) и PTR (имя по IP-адресу, обычно его задаёт владелец адреса).
TTL и сроки обновления: как выбрать значение
TTL (Time To Live, «время жизни») — число секунд, в течение которых DNS-сервер провайдера хранит ответ в кэше и не спрашивает авторитетный сервер заново. У многих провайдеров по умолчанию стоит 3600 секунд (1 час), а рабочий диапазон — 300–86400 секунд. Малый TTL ускоряет смену данных, но увеличивает число запросов к NS-серверам. Большой снижает нагрузку, зато старый ответ живёт дольше.
Перед переездом example.ru на новый сервер снизьте TTL записи A до 300 секунд (5 минут) минимум за время старого TTL, обычно за 1 час. Затем смените IP-адрес, а через сутки верните 3600 секунд. Изменения обычно видны от нескольких минут до 24 часов, редко — до 48 часов. Если вы ещё выбираете площадку, изучите ответы о VPS, а про виды адресов читайте в материале о белом и сером IP-адресе.
Проверить запись и сбросить локальный кэш помогут три команды:
nslookup -type=A example.ru— показывает текущий IPv4-адрес домена;dig example.ru A— выводит ответ и оставшийся TTL в секундах;ipconfig /flushdns— очищает DNS-кэш Windows.
Частые ошибки в DNS-записях и как их исправить
Большинство проблем с DNS (Domain Name System, система доменных имён) возникает из-за пяти ошибок: CNAME на корне домена, дубли SPF, лишние A-записи, неверные NS и кэш. Каждую из них можно исправить за 5–10 минут в панели управления DNS.
Ниже для каждой ошибки указаны причина и порядок действий. Примеры построены на домене example.ru и сервере 203.0.113.10.
1. CNAME на корне домена или рядом с MX
Причина: запись CNAME заменяет все остальные записи того же имени, поэтому на @ и рядом с MX или TXT она ломает почту и проверки. Решение: удалите CNAME и создайте запись A: имя @ → 203.0.113.10. CNAME оставьте только для www.
2. Две SPF-записи или больше 10 запросов
Причина: SPF (Sender Policy Framework) должен быть один на домен, а при проверке разрешено не больше 10 DNS-запросов (RFC 7208). Иначе письма уходят в спам или отклоняются. Решение: объедините все разрешённые серверы в одну TXT-запись, начинающуюся с v=spf1, и уберите лишние include. Если почта настраивается на Яндексе, сверьте параметры почты для бизнеса.
3. Старые A-записи остались вместе с новыми
Причина: после переезда у @ висят два адреса, и часть посетителей попадает на старый сервер. Решение: удалите все A-записи, кроме актуальной. Если сайт после этого не открывается по таймауту, разберите ошибку 522.
4. NS домена не совпадают с хостингом
Причина: записи A, MX и TXT работают только на тех NS-серверах, что указаны у регистратора. Вы правите зону на хостинге, а домен обслуживает другой провайдер. Решение: сверьте NS у регистратора командой nslookup -type=NS example.ru и правьте записи там, где живёт зона.
5. Изменения не видны из-за кэша
Причина: резолверы хранят ответ до конца TTL, обычно 3600 секунд (1 час), иногда обновление идёт до 24 часов. Решение: подождите TTL, затем выполните ipconfig /flushdns в Windows и проверьте ответ через dig example.ru A.
Если правите записи по одной и проверяете каждую командой, ошибки находятся быстро. Начинайте с NS, затем переходите к A, CNAME, MX и TXT.
Где управлять DNS: регистратор, хостинг или Cloudflare
Записи A, MX и TXT живут на тех NS-серверах (name servers, серверах имён), которые указаны у домена. Управлять зоной нужно там, куда смотрят NS. Чтобы сменить место управления, укажите у регистратора NS нового провайдера и заново создайте записи в его панели.
Перед сменой NS перенесите все записи example.ru: A, AAAA, CNAME для www, MX и TXT. За 1 час до переноса снизьте TTL до 300 секунд. Если забыть MX, почта встанет на срок обновления NS: от нескольких минут до 24 часов, редко до 48 часов.
После смены A-записи на новый IP выпустите или перенесите сертификат HTTPS (защищённого соединения) на новом сервере. Иначе браузер покажет предупреждение. О том, как это устроено, читайте в статье как проверить сертификат безопасности сайта.
У каждого варианта есть свои минусы:
- Регистратор: NS менять не нужно, всё в одном кабинете. Набор записей и скорость правок зависят от провайдера, а при переносе домена зону придётся пересоздавать.
- Хостинг или VPS-провайдер: запись A часто создаётся автоматически. При уходе с хостинга DNS придётся переносить, а функций в панели может быть меньше.
- Cloudflare: нужны его NS, правки применяются быстро. Появляется ещё один сервис между вами и сервером, а в режиме прокси реальный IP скрыт. Настройте Cloudflare по шагам или сначала прочитайте обзор сервиса.
Когда править DNS-записи самостоятельно не стоит
Не трогайте зону, если на домене работает почта, а доступа к текущим записям у вас нет. Одна лишняя правка MX (Mail Exchanger, почтовый обменник) или SPF-записи в TXT может остановить доставку писем уже через несколько минут. Не правьте и чужие домены без письменного разрешения владельца или прав в панели регистратора.
Отдельный риск — сложные зоны с десятками записей: поддомены, SRV, CAA, DKIM-ключи вида selector._domainkey.example.ru. Если непонятно, зачем нужна запись, напишите в поддержку: специалист сверит зону и вернёт прежние значения. Угадывать здесь дороже, чем подождать ответа.
Перед любой правкой сохраните копию зоны. Подойдёт любой из вариантов:
- экспорт зоны файлом, если панель его предлагает;
- скриншот всех записей с колонками «Тип», «Имя», «Значение» и TTL;
- вывод команды
dig example.ru ANYилиnslookup -type=MX example.ruв текстовом файле; - пометка со временем правки, чтобы сопоставить её со сбоем.
Помните: откат занимает столько же, сколько обычное обновление, то есть от нескольких минут до 24 часов, в редких случаях до 48 часов. Если вы выбираете сервер, под который придётся менять записи, изучите ответы на вопросы о VPS. Как устроен адрес сервера, узнайте в материале про белый IP.
Частые вопросы
Что такое DNS-записи домена простыми словами?
Сколько обновляются DNS-записи?
Чем отличается запись A от записи CNAME?
Как посмотреть DNS-записи домена?
Что такое TTL в DNS-записи и какое значение ставить?
Зачем нужна запись AAAA?
Можно ли добавить несколько записей A для одного домена?
Почему сайт не открывается после смены записи A?
Какие DNS-записи нужны для почты на домене?
Что такое NS-записи и можно ли их менять?
Проверьте себя
- NS-серверы домена совпадают с теми, где вы правите записи.
- Запись A на корне домена указывает на актуальный IP сервера.
- Для www создана запись CNAME на основной домен.
- У домена одна SPF-запись, а MX имеет правильный приоритет.
- TTL перед переездом был снижен до 300 секунд, потом возвращён к 3600.
- Результат проверен командой nslookup или dig, а кэш на компьютере сброшен.
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.