Маска сети: как узнать, рассчитать и выбрать — инструкция для новичка
В этой инструкции из блога HostingFAQ разберём, что такое маска сети, как она делит IP-адрес на номер сети и номер устройства и где её посмотреть в Windows, Linux и macOS. Вы научитесь считать адрес сети и число хостов, выбирать префикс вроде /24 и избегать типичных ошибок при настройке роутера и сервера.
Коротко
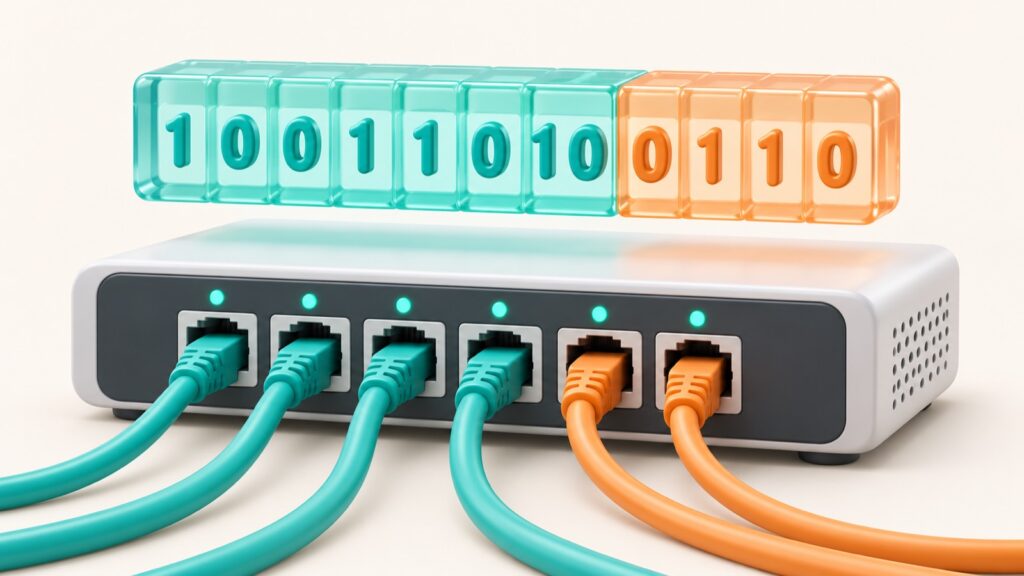
- Маска сети — 32-битное число, которое показывает, какая часть IP-адреса относится к сети, а какая к устройству.
- Самая частая домашняя маска — 255.255.255.0, в префиксной записи /24: 256 адресов, из них 254 доступны устройствам.
- Префикс /N означает N единиц в начале маски: /8 — 255.0.0.0, /16 — 255.255.0.0, /24 — 255.255.255.0.
- Узнать маску можно за 1 минуту: команда ipconfig в Windows, ip -4 addr в Linux, ifconfig в macOS.
- Число хостов считается по формуле 2^(32−N) − 2: для /26 это 62, для /28 — 14, для /30 — 2.
- Частные диапазоны для локальных сетей: 10.0.0.0/8, 172.16.0.0/12 и 192.168.0.0/16 (RFC 1918).
- Неверная маска — частая причина ситуации, когда устройство видит роутер, но не видит соседей по сети или интернет.
Что такое маска сети и зачем она нужна
Маска сети — это 32-битное число из четырёх октетов, которое показывает, какая часть IP-адреса относится к сети, а какая к устройству. IP (Internet Protocol) — адрес устройства в сети, подробнее о нём в материале что такое IP-адрес. Маску записывают как 255.255.255.0 или короче, префиксом /24 (так выглядит запись CIDR, Classless Inter-Domain Routing).
Термины «маска подсети» и «маска сети» в быту означают одно и то же. Маска помогает устройству решить, куда отправить пакет: напрямую соседу или через шлюз, то есть роутер, который выводит трафик наружу. Как пакеты ходят между сетями, описано в статье про сетевой протокол.
Возьмём адрес 192.168.1.25 с маской 255.255.255.0. Первые три октета (24 бита) — номер сети, последний октет (8 бит) — номер устройства. Так получается 256 адресов, из них 254 доступны устройствам.
Вот что это даёт на практике:
- адрес
192.168.1.40находится в той же сети, поэтому пакет уходит соседу напрямую; - адрес
192.168.2.40относится к другой сети, поэтому пакет уходит на шлюз; - неверная маска ломает связь: устройство видит роутер, но не видит соседей или интернет.
На VPS маска зависит от провайдера и указана в панели, а типичные вопросы собраны здесь: посмотрите ответы о VPS.
Как работает маска сети: IP-адрес в двоичном виде
Устройство видит IP-адрес (Internet Protocol) как 32 бита, а не как четыре десятичных числа. Каждое число в записи — октет из 8 бит. Маска 255.255.255.0 в двоичном виде выглядит как 11111111.11111111.11111111.00000000: 24 единицы и 8 нулей. Единицы отмечают номер сети, нули — номер устройства.
Количество единиц слева записывают как префикс /N: для 255.255.255.0 это /24. Адрес сети получается побитовым И (AND) между IP и маской: результат равен 1 только там, где оба бита равны 1. Возьмём 192.168.1.130 и маску 255.255.255.192 (/26). Последний октет: 130 = 10000010, 192 = 11000000, результат 10000000 = 128. Адрес сети — 192.168.1.128.
По тому же принципу устройство решает, куда отправить пакет. Оно применяет свою маску к адресу получателя и сравнивает номер сети со своим. Если номера совпали, пакет идёт соседу напрямую. Если нет, он уходит на шлюз — роутер, который передаёт трафик в другие сети. Узнайте, чем белый IP-адрес отличается от серого, а посмотрите, как найти внешний IP-адрес.
Что показывает этот пример:
- Адрес сети —
192.168.1.128, широковещательный —192.168.1.191. - Устройствам доступны адреса с
.129по.190— всего 62. - Устройство
192.168.1.200при той же маске попадёт в сеть192.168.1.192и обратится к соседу через шлюз. - Неверная маска сдвигает границу сети, и устройство видит роутер, но не видит соседей.

Как узнать маску сети в Windows, Linux и macOS
Маску сети показывает сама операционная система: хватит одной команды в терминале и около 1 минуты времени. Windows выводит её в десятичном виде, Linux пишет после слэша в записи адреса, а macOS показывает в шестнадцатеричном виде.
Если сервер удалённый, сначала подключитесь к нему по SSH (Secure Shell), например по инструкции как пользоваться PuTTY. Команды для Linux подробнее разобраны в материале Linux для сервера. Внешний адрес устройства можно сверить через проверку IP-адреса на 2ip.
Выполните шаги по порядку:
- Windows: нажмите
Win+R, введитеcmdи нажмите Enter. - Введите
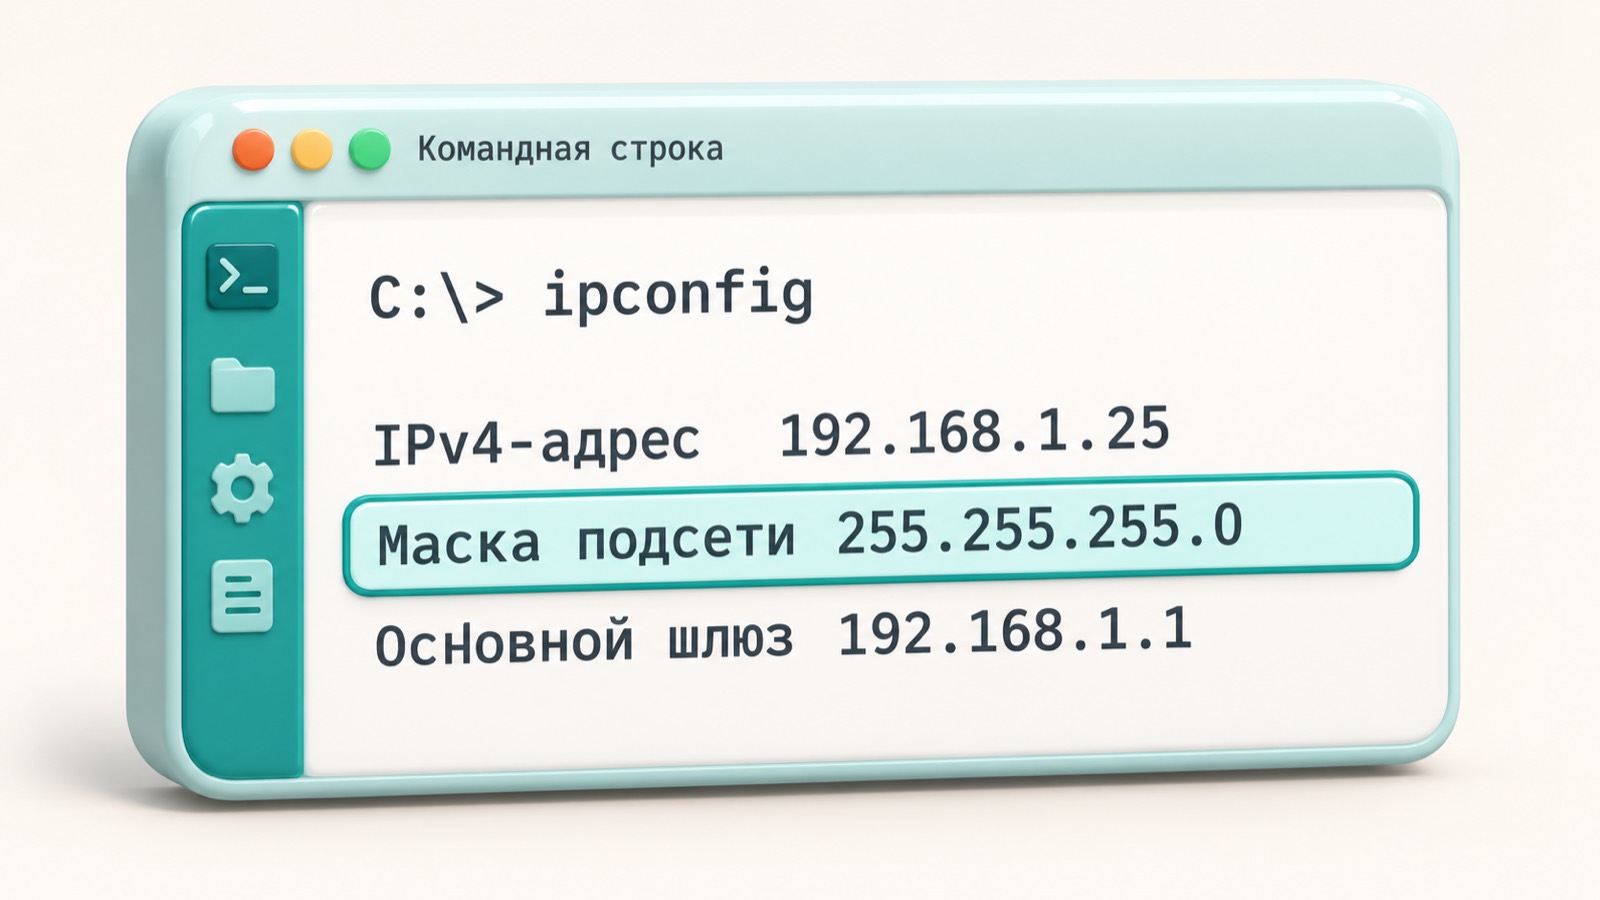
ipconfigи найдите строку «Маска подсети», например255.255.255.0. - Linux: откройте терминал и выполните
ip -4 addr show. В строкеinetнайдите запись вида192.168.1.25/24: число после слэша — префикс, а /24 равно 255.255.255.0. - macOS: в Терминале выполните
ifconfigи найдите в блоке активного интерфейса, напримерen0, значениеnetmask 0xffffff00. - Переведите шестнадцатеричное значение в десятичное:
ff= 255,00= 0, поэтому0xffffff00=255.255.255.0. - Проверьте шлюз: в Windows он указан в строке «Основной шлюз» вывода
ipconfig, в Linux его покажетip routeв строкеdefault via 192.168.1.1. Шлюз должен входить в ту же сеть, что и ваш адрес. - Если доступа к системе нет, откройте в браузере
192.168.0.1или192.168.1.1и найдите в настройках роутера раздел локальной сети (LAN).
Как рассчитать адрес сети и число хостов по маске
Число адресов зависит от префикса /N, где N — количество единичных бит в маске. Всего в сети 2^(32−N) адресов, а устройствам доступно 2^(32−N) − 2. Для /24 это 2^8 = 256 адресов и 254 хоста.
Два адреса вычитаем потому, что они служебные. Первый адрес — это номер самой сети, последний — широковещательный (broadcast): пакет на него получают все устройства сети сразу. Назначить их компьютеру или роутеру нельзя. Про другой особый адрес читайте в материале что значит 0.0.0.0.
| Префикс | Маска | Всего адресов | Хостов |
|---|---|---|---|
| /24 | 255.255.255.0 | 256 | 254 |
| /26 | 255.255.255.192 | 64 | 62 |
| /27 | 255.255.255.224 | 32 | 30 |
| /28 | 255.255.255.240 | 16 | 14 |
| /29 | 255.255.255.248 | 8 | 6 |
| /30 | 255.255.255.252 | 4 | 2 |
Разберём адрес 192.168.1.130/26 по шагам:
- Маска /26 — это
255.255.255.192. Размер блока: 256 − 192 = 64 адреса. - Блоки в последнем октете начинаются с 0, 64, 128 и 192. Число 130 попадает в блок 128, поэтому адрес сети —
192.168.1.128. Тот же результат даёт побитовое И (AND) между IP-адресом и маской. - Широковещательный адрес — последний в блоке:
192.168.1.191. - Хосты занимают диапазон с
192.168.1.129по192.168.1.190: всего 62 устройства.
Проверьте расчёт командой ipcalc 192.168.1.130/26 или в любом онлайн-калькуляторе подсетей. Шлюз и DNS-сервер должны входить в тот же диапазон, если это локальные адреса; подробнее в статье как устроены DNS-адреса.

Какую маску сети выбрать для дома, офиса и VPS
Для дома берите 255.255.255.0 (/24): 254 адреса хватит на роутер, телефоны, телевизор и умные лампы. Эту маску роутер обычно выдаёт по умолчанию, менять её не нужно. Адреса для локальной сети берите из частных диапазонов RFC 1918: 192.168.0.0/16, 172.16.0.0/12 или 10.0.0.0/8.
У VPS (виртуального частного сервера) и белого IP-адреса маску не выбирают: её задаёт провайдер, а значение указано в панели управления. Скопируйте его без изменений, иначе сервер может не увидеть шлюз. Если вы пока выбираете сервер, сравните варианты в материалах про аренду виртуального сервера и белый IP-адрес, а затем посмотрите ответы на вопросы о VPS.
Для офиса и служебных сетей ориентируйтесь на число устройств и оставляйте запас примерно в 20–30%:
- до 250 устройств:
/24, доступно 254 адреса; - до 500 устройств:
/23, доступно 510 адресов; - изолированный сегмент на 10–30 устройств:
/27(30 адресов) или/26(62 адреса); - канал между двумя роутерами:
/30(2 адреса) или/31по RFC 3021.
Частые ошибки с маской сети и как их исправить
Пять ошибок встречаются чаще всего: неверная маска на одном устройстве, шлюз вне подсети, пересечение подсетей при VPN или Docker, путаница между /24 и /25 и использование адреса сети или broadcast как адреса хоста. Большинство из них исправляется за 1–2 минуты в настройках сетевого адаптера.
Неверная маска на одном устройстве
Признак: устройство видит роутер, но не видит соседей. Проверьте маску командой ipconfig или ip -4 addr show и задайте ту же, что у сети, например 255.255.255.0 (/24). Если соседи остались недоступны, возможно, мешает фильтрация: разберите, как пробросить порты.
Шлюз вне подсети
Для IP 192.168.1.130 с маской /26 хосты занимают диапазон .129–.190. Шлюз 192.168.1.1 в него не попадает, поэтому выход в интернет не работает. Укажите шлюз из диапазона хостов или исправьте маску. Если адреса верны, а сайты не открываются, проверьте предпочтительный DNS-сервер.
Пересечение подсетей при VPN или Docker
Если дома и в VPN действует одна и та же сеть 192.168.1.0/24, система не знает, куда отправить пакет. Смените диапазон с одной стороны, например на 10.8.0.0/24 из частного блока 10.0.0.0/8 (RFC 1918), или задайте другую подсеть в настройках Docker.
Путаница между /24 и /25
Сеть /24 даёт 254 адреса для устройств, а /25 только 126. Пересчитайте по формуле 2^(32−N) − 2 и сверьте результат с реальным числом устройств.
Адрес сети или broadcast вместо адреса хоста
В сети 192.168.1.128/26 адрес .128 обозначает саму сеть, а .191 является широковещательным. Назначайте устройствам адреса только из диапазона .129–.190.
Почти каждая проблема сводится к трём проверкам: маска совпадает с остальными устройствами, шлюз лежит внутри подсети, адрес выбран из диапазона хостов. Пройдите их по порядку, и сеть заработает.
Классовая адресация, CIDR и маска в IPv6
Раньше размер сети определял первый октет адреса — это классовая адресация. Класс A получал фиксированную маску /8 (255.0.0.0), класс B — /16 (255.255.0.0), класс C — /24 (255.255.255.0). Промежуточных размеров не было: организации с 300 устройствами приходилось брать класс B на 65 536 адресов.
Адреса расходовались впустую, поэтому классы заменила CIDR (Classless Inter-Domain Routing, RFC 4632). В ней префикс — любое число от /1 до /32: /26 даёт 64 адреса, /29 — 8. Планируя подсети, например для настройки кластера Kubernetes, берите ровно столько адресов, сколько нужно. А если вы поднимаете сайт, узнайте, какой порт использует HTTPS.
В IPv6 (Internet Protocol version 6) маски вида 255.255.255.0 нет, вместо неё указывают длину префикса. В локальной сети обычно ставят /64, например 2001:db8:1::/64.
В настройках маршрутизаторов вам может встретиться ещё одна запись — wildcard-маска:
- Это инверсия обычной маски: для /24 она равна
0.0.0.255. - Ноль означает «бит должен совпасть», единица — «бит может быть любым».
- Её используют в ACL (списках контроля доступа) и в протоколе OSPF.
Когда маска сети не нужна и для кого эта тема не подходит
Если вы подключаетесь к интернету по Wi-Fi, менять маску вручную не нужно. Роутер раздаёт настройки через DHCP (Dynamic Host Configuration Protocol): телефон или ноутбук сам получает IP-адрес, шлюз и маску, чаще всего 255.255.255.0 (/24). Ручная правка в таком случае обычно ломает подключение, а не улучшает его.
Для обычного хостинга сайта маска тоже не нужна: вы загружаете файлы и настраиваете домен, а сетью занимается провайдер. На VPS маска указана в панели и уже прописана в системе. Ответы на типичные вопросы есть в разделе о VPS.
Маска понадобится, когда вы сами строите сеть. Вот основные случаи:
- домашний сервер с постоянным адресом в подсети вроде
192.168.1.0/24; - VPN (Virtual Private Network) между двумя офисами, где подсети не должны пересекаться;
- виртуализация: несколько виртуальных машин в одной подсети;
- своя локальная сеть, разбитая на подсети /26 или /28 по 62 или 14 устройств.
Если вам подходит один из пунктов, прочитайте, как сделать сервер, и как организовать домашний сервер для хранения данных. Если нет, оставьте автоматическую настройку как есть.
Частые вопросы
Что такое маска сети простыми словами?
Какая маска сети стоит по умолчанию дома?
Чем маска сети отличается от маски подсети?
Как узнать маску сети в Windows?
Как узнать маску сети на телефоне?
Сколько устройств поддерживает маска 255.255.255.0?
Что значит /24 в конце IP-адреса?
Как маска связана с основным шлюзом?
Какая маска у VPS?
Что такое wildcard-маска?
Проверьте себя
- Вы можете назвать маску своей сети и записать её префиксом, например 255.255.255.0 = /24.
- IP-адрес устройства и шлюз находятся в одной подсети.
- Вы посчитали число хостов по формуле 2^(32−N) − 2 и убедились, что адресов хватит с запасом.
- Адреса сети и широковещательный не назначены устройствам.
- Локальные подсети дома, в офисе и в VPN не пересекаются.
- Для VPS вы сверили маску и шлюз с данными в панели провайдера.
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.