Как проверить DNS на компьютере: Windows, Linux и macOS — инструкция для новичка
Сайты не открываются или компьютер ведёт не туда, куда нужно? В этой инструкции из блога HostingFAQ разберём, как проверить dns на компьютере в Windows, Linux и macOS: какие команды ввести, как прочитать ответ и что делать, если сервер не отвечает или отдаёт неверный адрес. Понадобится около 10 минут и встроенные средства системы.

Коротко
- DNS (Domain Name System) переводит имя сайта в IP-адрес; запросы идут на порт 53 по протоколам UDP и TCP.
- Узнать DNS-серверы в Windows: команда ipconfig /all, строка «DNS-серверы» — до 1 минуты.
- Проверить ответ сервера: nslookup example.com; чтобы сравнить с публичным DNS, добавьте адрес, например nslookup example.com 8.8.8.8.
- Сбросить кэш в Windows: ipconfig /flushdns; в Linux с systemd-resolved: resolvectl flush-caches; в macOS: sudo dscacheutil -flushcache.
- Публичные DNS для сравнения: 8.8.8.8 (Google), 1.1.1.1 (Cloudflare), 77.88.8.8 (Яндекс).
- Если домен недавно меняли, новые записи доходят до пользователей от нескольких минут до 24–48 часов — это зависит от TTL.
Что такое DNS и зачем проверять его на компьютере
DNS (Domain Name System) работает как телефонная книга интернета: вы вводите имя example.com, а система находит для него IP-адрес (Internet Protocol) — числовой адрес сервера. Компьютеру нужен именно он, имя нужно только людям. Подробнее об адресах читайте в материале о том, что такое IP-адрес, а о типах записей — в разборе DNS-адресов.
Запросы идут на порт 53: по умолчанию по UDP, а большие ответы передаются по TCP. Найденный адрес сервер хранит в кэше на время TTL, которое часто составляет 300–3600 секунд. Если домен недавно меняли, новые записи доходят до пользователей от нескольких минут до 24–48 часов.
Сбой DNS выглядит так: сайт не открывается, хотя ping по IP-адресу проходит. Браузер при этом показывает ошибку про DNS, например DNS_PROBE_FINISHED_BAD_CONFIG. Если вы путаете, где искать причину, сначала уточните, чем домен отличается от хостинга.
Проверка DNS на компьютере отвечает на три вопроса:
- какой DNS-сервер использует компьютер — дома это обычно адрес роутера, например
192.168.0.1; - отвечает ли этот сервер на запрос;
- совпадает ли ответ с ожидаемым адресом.
Как работает DNS-запрос и где он может сломаться
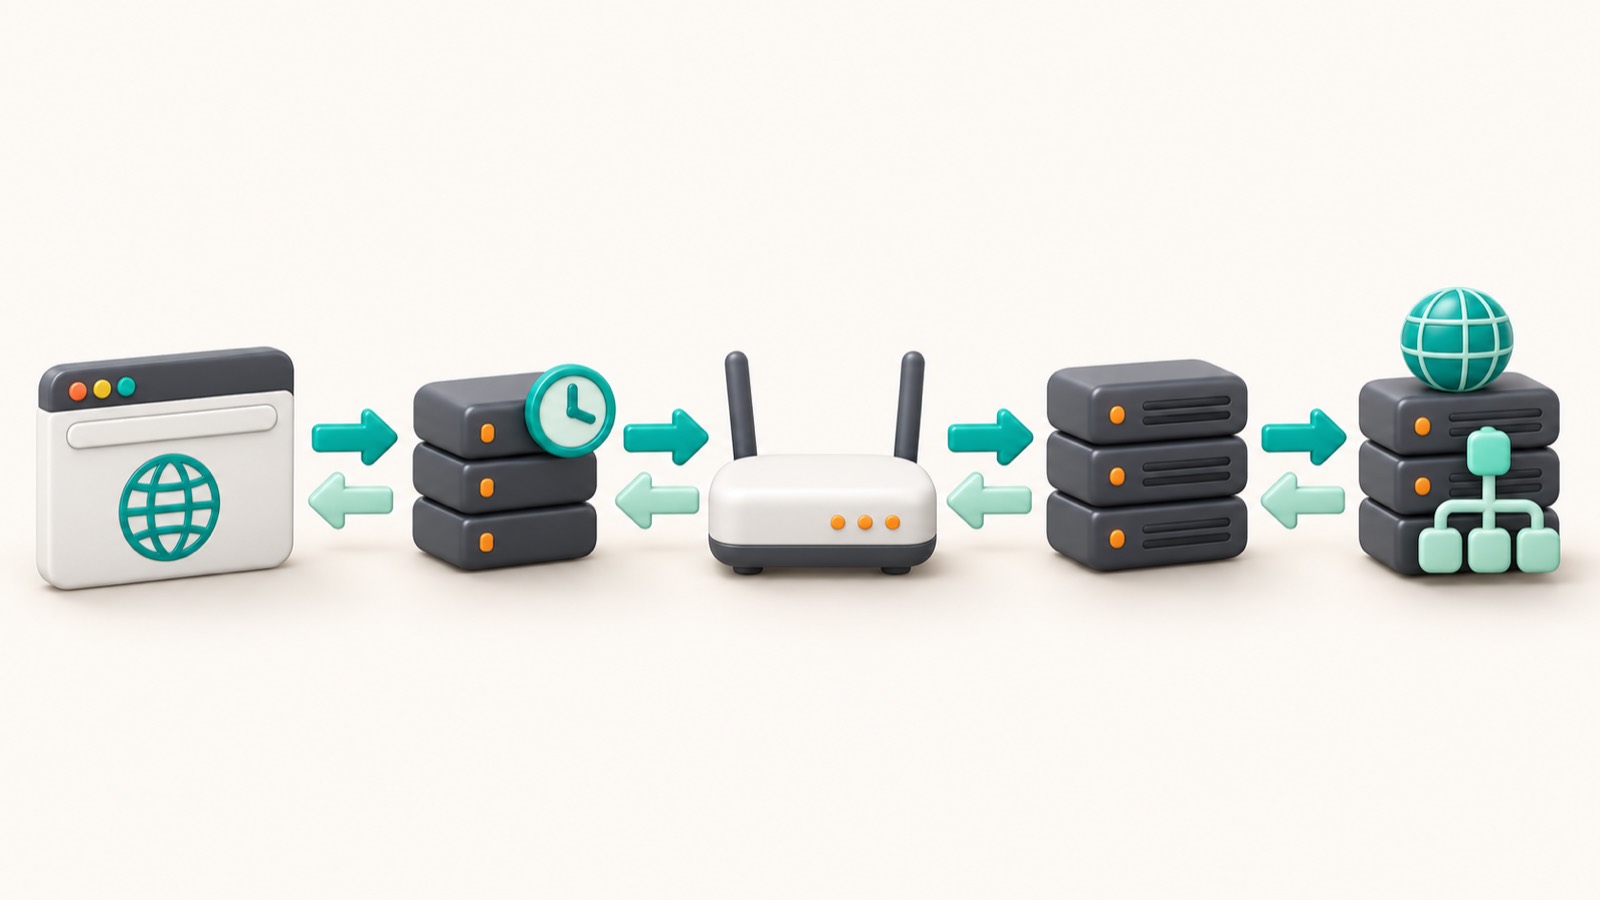
Когда вы открываете example.com, браузер не знает IP-адрес сайта. Он спрашивает систему, а та идёт по цепочке: сначала смотрит в собственный кэш, затем обращается к роутеру, потом к DNS-серверу (Domain Name System, система доменных имён) провайдера или публичному, например 8.8.8.8. Если ответа нет и там, запрос доходит до авторитетного сервера домена, который хранит настоящие записи. Запросы идут на порт 53, обычно по UDP.
Каждый ответ запоминается на время TTL (Time To Live, время жизни записи). Чаще всего это 300–3600 секунд. Пока срок не вышел, система и промежуточные серверы отдают старый адрес и не спрашивают источник заново. Поэтому после смены записей новый адрес доходит до пользователей от нескольких минут до 24–48 часов.
По той же причине nslookup example.com часто пишет «Не заслуживающий доверия ответ» (Non-authoritative answer). Это нормально: данные взяты из кэша промежуточного сервера, а не у авторитетного. Ошибкой такая пометка не считается.
Сбой возможен на любом звене. Проверяйте цепочку слева направо:
- приложение и кэш системы: хранят устаревший адрес;
- роутер, например
192.168.0.1: не передаёт запрос дальше; - DNS-сервер провайдера: не отвечает или отдаёт старые данные;
- авторитетный сервер: в записях домена указан неверный адрес.
Если запись на авторитетном сервере неверна, чинить её нужно у того, кто ею управляет. На VPS вы сами управляете DNS-записями домена. Подробнее о типах записей читайте в материале про DNS-записи домена.
Как проверить DNS на компьютере с Windows: пошагово
Проверка в Windows 10 и 11 занимает около 5 минут и не требует сторонних программ. Порядок всегда одинаковый: узнать адрес DNS-сервера, отправить ему запрос, сравнить ответ с публичным DNS, сбросить кэш и повторить запрос. Если командная строка для вас в новинку, сначала посмотрите, как открыть и использовать терминал.
Во всех примерах используется домен example.com. DNS-запросы идут на порт 53, поэтому файрвол, блокирующий его, тоже ломает проверку. Выполните шаги по порядку:
- Нажмите
Win+R, введитеcmdи нажмите Enter. - Введите
ipconfig /allи найдите строку «DNS-серверы». Дома там обычно адрес роутера:192.168.0.1или192.168.1.1. Свой IP-адрес в этом же выводе поможет найти материал о том, как посмотреть IP компьютера. - Введите
nslookup example.com. Строки «Сервер» и «Адрес» показывают, какой DNS ответил, ниже идёт IP-адрес сайта. Пометка «Не заслуживающий доверия ответ» — норма: данные взяты из кэша промежуточного сервера. - Введите
nslookup example.com 8.8.8.8. Это тот же запрос к публичному DNS Google. Сравните полученные адреса с шагом 3. - Введите
ipconfig /flushdns. Команда сбрасывает локальный кэш, и система больше не использует старые записи. - Повторите
nslookup example.comи сравните результат с первым запросом. - Для PowerShell выполните
Resolve-DnsName example.com, а затемGet-DnsClientServerAddress. Первая команда делает запрос, вторая показывает DNS-адреса каждого сетевого адаптера.
Если адреса в шагах 3 и 4 совпали, DNS работает и домен указывает на нужный IP. Если запрос к своему серверу не проходит, а к 8.8.8.8 проходит, проблема в DNS-сервере провайдера или роутера, а не в домене. Тогда замените сервер вручную, как описано в материале про предпочитаемый DNS-сервер IPv4. Если адреса различаются, но оба ответа приходят, возможно, запись недавно меняли: срок жизни записи (TTL) часто составляет 300–3600 секунд, а обновление доходит до пользователей от нескольких минут до 24–48 часов. Запишите адрес, который вернул каждый сервер, и сверьте его с данными о нужном IP-адресе.

Как проверить DNS в Linux и macOS
В Linux с systemd-resolved выполните resolvectl status: команда покажет DNS-серверы для каждого сетевого интерфейса. В других дистрибутивах откройте cat /etc/resolv.conf и найдите строки nameserver. Затем отправьте запрос командой dig example.com. Если кэш хранит старый адрес, выполните resolvectl flush-caches и повторите запрос.
В macOS список серверов выводит scutil --dns: ищите строки nameserver в блоке resolver #1. Запрос делают командой dig example.com или nslookup example.com. Кэш сбрасывают двумя командами: sudo dscacheutil -flushcache и sudo killall -HUP mDNSResponder. Обе просят пароль администратора.
Проверить DNS на удалённом сервере можно по SSH (Secure Shell, защищённое подключение): команды те же. Как подключиться, описано в материале про SSH-клиент, а в Windows поможет инструкция по PuTTY. Если ещё выбираете систему для сервера, загляните в обзор Linux для сервера. Если в ответе вместо внешнего адреса виден локальный вроде 192.168.0.1, пригодится разбор маски сети.
Вот как выглядит типичный ответ dig для условного адреса: в секции ANSWER SECTION стоит строка example.com. 300 IN A 203.0.113.10. Разберите её по частям:
203.0.113.10в конце строки — IP-адрес, на который указывает домен;300— TTL (time to live, время жизни записи в кэше) в секундах, то есть 5 минут;SERVER: 192.168.0.1#53— какой сервер ответил и на каком порту;status: NOERROR— запрос выполнен без ошибок.
Какие команды что показывают: таблица по системам
Во всех системах задачи одни и те же: узнать, какой DNS-сервер используется, отправить запрос и очистить кэш. Различаются только команды. Во всех примерах используется домен example.com.
Запросы идут на порт 53, поэтому ответ показывает, доступен ли сервер и какой IP-адрес он отдаёт. Выполняйте команды в порядке таблицы: сначала сервер, затем запрос, потом сравнение с публичным DNS.
| Задача | Windows | Linux | macOS |
|---|---|---|---|
| Узнать DNS-серверы | ipconfig /all |
resolvectl status или cat /etc/resolv.conf |
scutil --dns |
| Запрос имени | nslookup example.com |
dig example.com |
dig example.com |
| Запрос к 8.8.8.8 | nslookup example.com 8.8.8.8 |
dig @8.8.8.8 example.com |
dig @8.8.8.8 example.com |
| Сбросить кэш | ipconfig /flushdns |
resolvectl flush-caches |
sudo dscacheutil -flushcache и sudo killall -HUP mDNSResponder |
| Показать кэш | ipconfig /displaydns |
единой команды нет | единой команды нет |
Для сравнения берите публичные серверы: 8.8.8.8 (Google), 1.1.1.1 (Cloudflare) или 77.88.8.8 (Яндекс). Если ваш DNS молчит, а публичный отвечает, проблема в сервере провайдера или роутера. Как подключить их постоянно, описано в материалах настроить Google DNS и настроить Яндекс DNS, а что это за сервис, объясняет разобрать Яндекс DNS подробнее.
Частые ошибки при проверке DNS и что с ними делать
Чаще всего встречаются пять ситуаций: запрос уходит в таймаут, сервер отвечает NXDOMAIN, после смены записей виден старый адрес, результат проверяют только в браузере, а ping по имени не проходит. Все они решаются за несколько минут.
Во всех примерах используется домен example.com. Действуйте по порядку: адрес DNS-сервера, запрос к нему, сравнение с публичным DNS, сброс кэша, повтор запроса.
«DNS request timed out» или «Превышен интервал ожидания»
Сервер не ответил. Проверьте подключение к сети и повторите запрос через публичный DNS: nslookup example.com 8.8.8.8 или nslookup example.com 77.88.8.8. Если ответ пришёл, проблема в DNS провайдера или роутера, а не в домене. Если нет, проверьте, что файрвол не режет порт 53 (UDP и TCP); общий порядок поиска причин описан в материале что делать, если устройство или ресурс не отвечает, а про блокировку портов на примере почты читайте в статье о порте 25.
«Non-existent domain» (NXDOMAIN)
Такого имени или записи в DNS нет. Проверьте написание домена до последней буквы, затем убедитесь, что A-запись создана, в панели домена у регистратора.
Старый адрес после смены записей
Виноват кэш и TTL (время жизни записи в кэше), которое обычно составляет 300–3600 секунд. Выполните ipconfig /flushdns и повторите запрос. Если запись меняли недавно, обновление может идти до 24–48 часов.
Проверка только в браузере
У браузера свой кэш, поэтому он может показывать устаревший результат. Выполните nslookup example.com: команда обращается к DNS напрямую.
Ping по имени не идёт, хотя DNS верный
Если nslookup вернул IP-адрес, DNS работает. Узел просто не отвечает на ICMP (Internet Control Message Protocol), это не ошибка DNS; подробности в статье про протокол ICMP.
nslookup показывает, что отвечает конкретный сервер, но не заменяет проверку записей у регистратора: исходные значения хранятся там.Сначала определите, на каком шаге цепочки возникла ошибка, и только потом меняйте настройки: так вы не потратите время на лишние правки.
Онлайн-проверка и другие способы: что выбрать
Встроенные команды вроде nslookup example.com отвечают за секунды и показывают именно тот DNS, которым пользуется ваш компьютер. Начинайте с них: они выявляют проблему на вашей стороне — в кэше, роутере или настройках адаптера.
Онлайн-сервисы смотрят на домен из другой точки сети. Они нужны, когда важно понять, видят ли сайт и записи другие пользователи: после смены записей изменения доходят от нескольких минут до 24–48 часов. Честный минус: сервис не видит ваш кэш и ваш роутер, поэтому «у всех работает» не значит «работает у вас». Взгляд снаружи даёт открытие сайта через онлайн-сервис, а выяснить, где размещён домен, поможет материал как узнать хостинг сайта.
Выбирайте способ по задаче:
- команды — когда сайт не открывается только у вас;
- онлайн-проверка — когда нужен ответ из другой точки сети;
- смена DNS в настройках адаптера на
8.8.8.8или1.1.1.1— чтобы проверить версию о сбое DNS провайдера или роутера; после проверки верните прежние адреса.
Внешний DNS-сервис, например Cloudflare, подходит для управления записями домена: настройку разбирает статья как настроить Cloudflare. Если записи нужно держать под контролем, удобнее вести их на своём сервере или у регистратора. Изучите ответы на вопросы о VPS (виртуальном выделенном сервере), чтобы понять, подойдёт ли он вам.
Когда проверки DNS на компьютере недостаточно
Проверка на компьютере показывает только то, что видит ваше устройство. Если провайдер или файрвол режет трафик, запрос к example.com не дойдёт, хотя записи домена в порядке. Так бывает при закрытом порте 53 (UDP и TCP), сбое на стороне хостинга или просроченном сертификате: DNS отвечает верно, а сайт не открывается. Если порт закрыт на роутере, поможет проброс портов.
Почта работает по своим записям: MX (почтовый обменник) и SPF (список разрешённых отправителей). Команда nslookup example.com их не покажет, нужен отдельный запрос. Порядок настройки разберите в статье о доменной почте, а правила записи изучите в материале про SPF.
Если домен недавно меняли, сначала учтите задержку: новые записи доходят от нескольких минут до 24–48 часов, а TTL обычно составляет 300–3600 секунд. Когда срок вышел, а проблема осталась, действуйте в таком порядке:
- Проверьте внешний IP-адрес и сравните его с A-записью домена.
- Напишите регистратору, если у домена указаны неверные NS-серверы.
- Обратитесь в поддержку хостинга, если сервер не отвечает по нужному IP.
- Сообщите провайдеру, если запросы к 8.8.8.8 тоже не проходят.
Когда ограничения тарифа или нестабильная работа хостинга мешают проекту, перенесите его на VPS. Изучите ответы на частые вопросы о VPS, чтобы понять, подходит ли вам такой вариант.
Частые вопросы
Как проверить DNS на компьютере через командную строку?
Как узнать, какой DNS-сервер использует мой компьютер?
Как сбросить кэш DNS на компьютере?
Что значит «Не заслуживающий доверия ответ» в nslookup?
Почему сайт не открывается, а интернет работает?
Чем отличаются nslookup и dig?
Как проверить, на какой IP указывает мой домен?
Через сколько обновятся DNS-записи после изменения?
Какой DNS лучше поставить для проверки?
Нужны ли права администратора для проверки DNS?
Проверьте себя
- Вы знаете, какие DNS-серверы использует компьютер (ipconfig /all или resolvectl status).
- Запрос nslookup example.com возвращает ожидаемый IP-адрес.
- Тот же запрос к 8.8.8.8 или 77.88.8.8 даёт такой же результат.
- Кэш DNS сброшен, а запрос повторён после сброса.
- Вы учли TTL и возможную задержку обновления записей до 24–48 часов.
- Если проблема осталась, вы проверили записи домена у регистратора.
На сайте есть партнёрские ссылки: если вы оформите заказ по ним, мы получим вознаграждение от провайдера. Это не влияет на цену для вас и на место в рейтинге.